ความเข้าใจผิดส่วนใหญ่เกี่ยวกับ VPN เกิดขึ้นจากแนวคิดของ 'การปกป้องการเชื่อมต่อ' ที่ขยายให้กว้างขึ้นเป็น 'การปกป้องทุกสิ่ง' VPN (Virtual Private Network) เป็นเทคโนโลยีที่สร้างข้อความที่เข้ารหัสระหว่างอุปกรณ์ของคุณกับเซิร์ฟเวอร์ VPN และส่งการสื่อสารทางอินเทอร์เน็ตไปยังปลายทางผ่านทางข้อความนั้นและเซิร์ฟเวอร์ VPN มีสองสิ่งที่ต้องทำ มันเข้ารหัสการสื่อสารจากอุปกรณ์ไปยังเซิร์ฟเวอร์ VPN และแสดง IP ของเซิร์ฟเวอร์ VPN แทน IP ของคุณบนไซต์ปลายทาง บทความนี้จะแก้ไขความเชื่อผิดๆ แปดข้อที่มีข้อเท็จจริงและหลักฐานร่วมกันทีละข้อ และจัดตารางประสิทธิภาพของ VPN ต่อภัยคุกคาม 11 รายการ
ใครจะไม่สามารถเห็นสิ่งที่จะเกิดขึ้นหากคุณเปิด VPN?
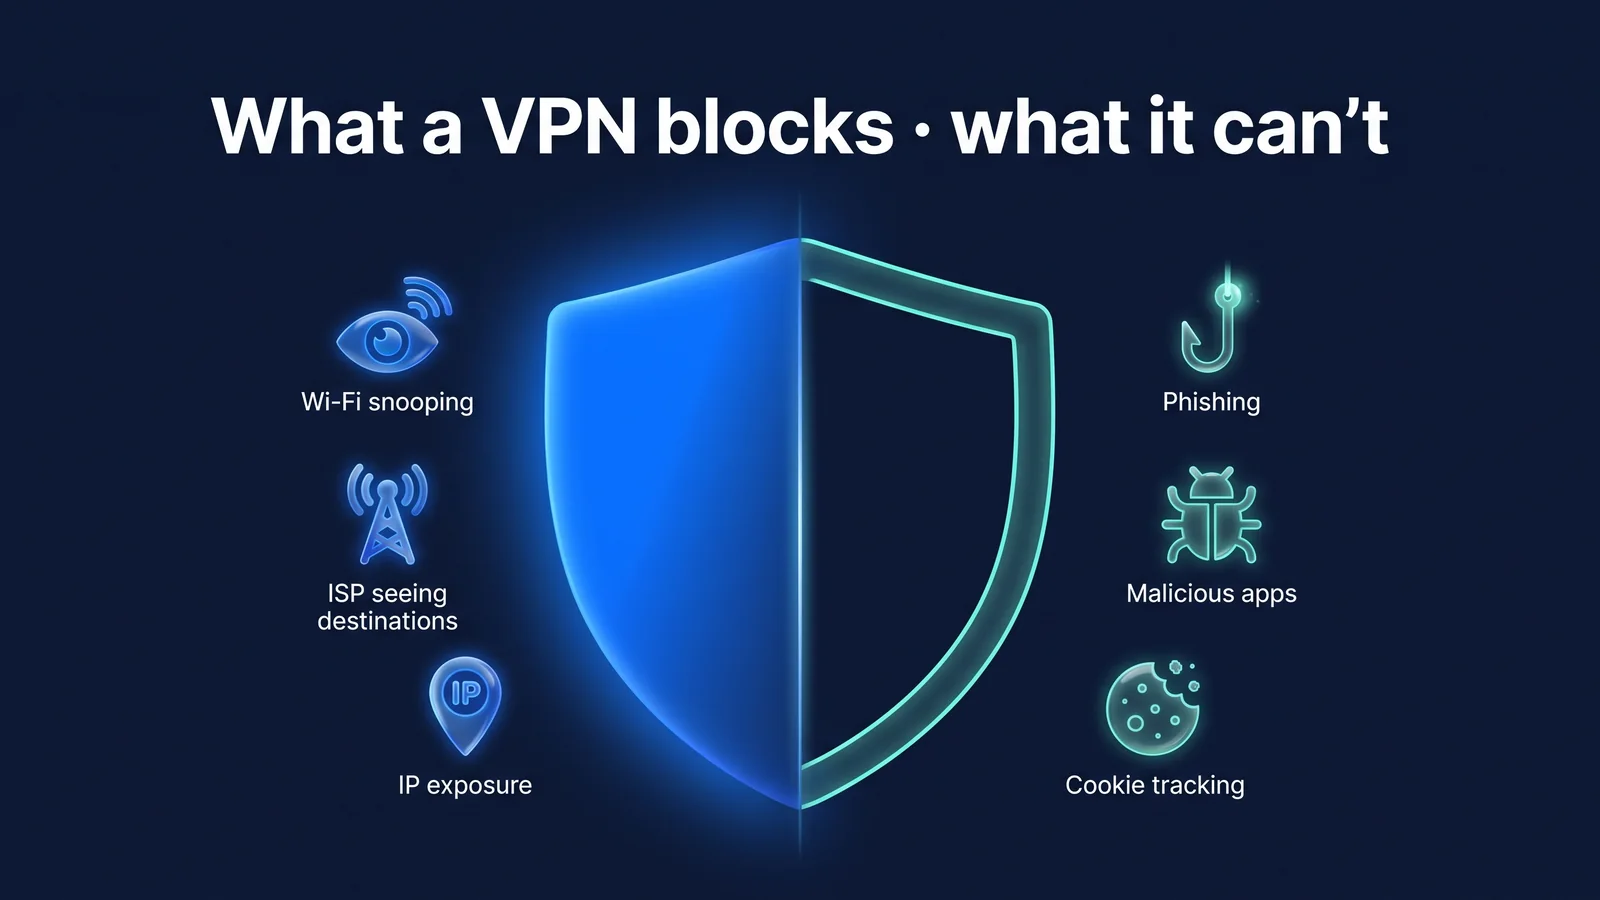
การเปิด VPN จะลดการมองเห็นของผู้สังเกตการณ์ระหว่างอุปกรณ์ของคุณกับเซิร์ฟเวอร์ VPN ได้อย่างมาก ซึ่งรวมถึงผู้ใช้ Wi-Fi, ผู้ให้บริการ Wi-Fi และผู้ให้บริการรายเดียวกัน ในทางกลับกัน มุมมองของเว็บไซต์ที่คุณเยี่ยมชมและบริการที่คุณเข้าสู่ระบบแทบจะไม่เปลี่ยนแปลงไปนอกเหนือจาก IP ของคุณ ข้อมูลปลายทางจะถูกย้ายไปยังตำแหน่งที่ผู้ให้บริการ VPN มองเห็นได้
- อุปกรณ์ของฉันสมาร์ทโฟน
- ปลายทาง/DNS ที่แสดง
- Wi-Fi สาธารณะเราเตอร์คาเฟ่
- ปลายทาง/DNS ที่แสดง
- เครือข่ายการสื่อสารผู้ให้บริการอินเทอร์เน็ต
- HTTPS (หากรองรับ)
- เว็บไซต์ฉันเห็นไอพีของฉัน
- HTTPS ของไซต์
- พื้นที่ที่อาจสัมผัสได้
- อุปกรณ์ของฉันสมาร์ทโฟน
- การเข้ารหัส VPN
- Wi-Fi สาธารณะเราเตอร์คาเฟ่
- การเข้ารหัส VPN
- เซิร์ฟเวอร์วีพีเอ็นStageVPN
- HTTPS
- เว็บไซต์IP ของเซิร์ฟเวอร์สามารถมองเห็นได้
- การเข้ารหัส VPN
- HTTPS ของไซต์
| ผู้สังเกตการณ์ | ไม่มี VPN | ใช้ VPN |
|---|---|---|
| ผู้ใช้รายอื่น/จุดเข้าใช้งานปลอมบน Wi-Fi เดียวกัน | ชื่อของไซต์ที่คุณกำลังเข้าถึง เนื้อหาการสื่อสารอื่นที่ไม่ใช่ HTTPS | ความจริงที่ว่ามีการสื่อสารที่เข้ารหัสกับเซิร์ฟเวอร์ VPN และจำนวนข้อมูล |
| ผู้ให้บริการ Wi-Fi/บริษัทสื่อสาร | โดเมนที่เยี่ยมชม เวลาในการเข้าถึง ปริมาณข้อมูล | ที่อยู่เซิร์ฟเวอร์ VPN, เวลาในการเชื่อมต่อ, จำนวนข้อมูล |
| ตัวดำเนินการ VPN | ไม่สามารถใช้ได้ | IP การเชื่อมต่อและข้อมูลปลายทาง (ไม่สามารถดูเนื้อหา HTTPS ได้) |
| ไซต์ที่เยี่ยมชม | IP สาธารณะของฉัน ตำแหน่งโดยประมาณ ข้อมูลการเข้าสู่ระบบ/คุกกี้ | IP เซิร์ฟเวอร์ VPN ข้อมูลการเข้าสู่ระบบ/คุกกี้ยังคงเหมือนเดิม |
| ติดตามบริการและโฆษณาที่เข้าสู่ระบบ | เชื่อมโยงกิจกรรมของคุณกับข้อมูลบัญชี คุกกี้ และอุปกรณ์ | เชื่อมต่อตามที่เป็น (เฉพาะการเปลี่ยนแปลง IP) |
แอป StageVPN (iPhone·iPad·Android) ส่งการสื่อสารจากอุปกรณ์ทั้งหมดผ่านเส้นทางนี้ ในขณะที่ StageVPN สำหรับ Chrome จะส่งการสื่อสารจากเบราว์เซอร์ Chrome ผ่านเส้นทางนี้เท่านั้น ข้อแตกต่างระหว่างทั้งสองวิธีก็คือ เบราว์เซอร์ VPN กับ App VPNวิธีการเข้ารหัสที่แอปใช้คือ อธิบายหลักการ WireGuardฉันจัดมันไว้ใน.
แถวบันทึกย่อในตารางคือ 'VPN Operator' ข้อมูลปลายทางที่ผู้ให้บริการมองเห็นได้ก่อนเปิด VPN จะสามารถเห็นได้โดยผู้ให้บริการหลังจากเปิด VPN กล่าวอีกนัยหนึ่ง VPN จะไม่ทำลายข้อมูลของคุณ มันเปลี่ยนตำแหน่งที่คุณเห็นมัน ด้วยเหตุนี้จึงเป็นสิ่งสำคัญที่ผู้ปฏิบัติงานจะบันทึกและจะลบข้อมูลเมื่อใด StageVPN เก็บอะไรไว้: ประกาศการจัดเก็บบันทึกการเข้าถึงมีการเปิดเผยอย่างครบถ้วนและมีรายละเอียดครอบคลุมไว้ในตำนานที่ 8 มาดูตำนานทีละเรื่องตามตารางนี้กัน
เรื่องที่ 1-4: ความเข้าใจผิดเกี่ยวกับขอบเขตของการเชื่อมต่อและการป้องกัน
ความเชื่อผิด ๆ สี่ข้อแรกนั้นมาจากมุมมองที่กว้างกว่าว่า VPN ครอบคลุมอะไรบ้างมากกว่าที่เป็นจริง ส่วนที่ VPN เข้ารหัสมาจากอุปกรณ์ของคุณไปยังเซิร์ฟเวอร์ VPN ส่วนหลังจากนั้นได้รับการคุ้มครองโดย HTTPS ของไซต์เอง
“หากคุณเปิด VPN คุณจะไม่ถูกแฮ็ก”
จริงๆ แล้ว VPN ลดการสอดแนมและการสกัดกั้นส่วนเครือข่ายเท่านั้น แต่ความเสียหายจากฟิชชิ่ง แอปที่เป็นอันตราย และการรั่วไหลของรหัสผ่านยังคงเหมือนเดิม
เหตุผล ความเสียหายส่วนใหญ่ที่เราเรียกว่าการแฮ็กเริ่มต้นจากการป้อนข้อมูลของผู้ใช้และอุปกรณ์ ไม่ใช่เครือข่าย หากคุณป้อนรหัสผ่านบนหน้าเข้าสู่ระบบปลอม ข้อมูลของคุณจะถูกส่งมอบให้กับผู้โจมตีไม่ว่าจะถูกเข้ารหัสหรือไม่ก็ตาม การโจมตีที่ใช้รหัสผ่านรั่วไหลจากบริการหนึ่งเพื่อเข้าสู่ระบบบริการอื่นก็ไม่เกี่ยวข้องกับส่วนของเครือข่ายเช่นกัน การโจมตีนี้เกิดขึ้นเมื่อรหัสผ่านถูกแชร์ในหลายที่ คู่มือการรักษาความปลอดภัยการเข้าถึงระยะไกล (SP 800-46) ของ NIST ยังอธิบาย VPN ว่าเป็นวิธีการในการปกป้องเส้นทางการสื่อสาร โดยปล่อยให้การป้องกันอุปกรณ์และบัญชีอยู่ภายใต้การควบคุมที่แยกกัน
จะทำอะไรแทน. เปิดการยืนยันสองขั้นตอนสำหรับบัญชีที่สำคัญและใช้รหัสผ่านที่แตกต่างกันสำหรับแต่ละบริการ แทนที่จะใช้ลิงก์ที่ส่งทางข้อความหรืออีเมล ให้เข้าถึงแอปอย่างเป็นทางการหรือที่อยู่ที่คุณรู้จัก
“หากคุณใช้เฉพาะไซต์ HTTPS คุณไม่จำเป็นต้องมี VPN”
จริงๆ แล้ว HTTPS ปกป้องเนื้อหาของหน้า แต่โดเมนที่คุณเข้าถึง การสืบค้น DNS และ IP ของคุณจะปรากฏแก่เครือข่ายและไซต์ต่างๆ
เหตุผล HTTPS (TLS) เข้ารหัสเนื้อหาระหว่างเบราว์เซอร์ของคุณและไซต์ อย่างไรก็ตาม เซิร์ฟเวอร์ใดที่คุณกำลังเชื่อมต่อจะถูกเปิดเผยต่อเครือข่ายตามที่อยู่ IP และชื่อเซิร์ฟเวอร์ TLS (SNI) แบบสอบถาม DNS มักจะออกมาเป็นข้อความที่ชัดเจน ข้อมูลนี้อาจถูกใช้โดยผู้ให้บริการ Wi-Fi สาธารณะหรือผู้ให้บริการมือถือเพื่อแจ้งว่าคุณเยี่ยมชมบริการใด การสื่อสารของแอพบางตัวไม่ได้ใช้ HTTPS
ใช้ HTTPS เท่านั้น
- เนื้อหาของหน้าถูกเข้ารหัส
- โดเมนและ IP ที่เชื่อมต่อจะมองเห็นได้บนเครือข่าย
- แบบสอบถาม DNS มักจะเป็นข้อความธรรมดา
ใช้ VPN เท่านั้น
- การเข้ารหัสจากอุปกรณ์ไปยังเซิร์ฟเวอร์ VPN
- ส่วนหลังเซิร์ฟเวอร์ VPN จะแตกต่างกันไปขึ้นอยู่กับไซต์
- IP เซิร์ฟเวอร์ VPN สามารถมองเห็นได้บนเว็บไซต์
ใช้ทั้งสองอย่าง
- เฉพาะการสื่อสารกับเซิร์ฟเวอร์ VPN เท่านั้นที่มองเห็นได้ในเครือข่าย
- ส่วนหลังเซิร์ฟเวอร์ VPN ได้รับการปกป้องด้วย HTTPS เช่นกัน
- ทั้งเนื้อหาและปลายทางถูกบดบัง
จะทำอะไรแทน. เมื่อใช้ Wi-Fi สาธารณะหรือเครือข่ายที่ไม่คุ้นเคย ให้ใช้ทั้ง VPN และ HTTPS ทั้งสองปกป้องส่วนต่างๆ กฎการใช้ Wi-Fi สาธารณะ กฎความปลอดภัย Wi-Fi สาธารณะฉันจัดมันไว้ใน.
“โหมดไม่ระบุตัวตนและ VPN เป็นสิ่งเดียวกัน”
จริงๆ แล้ว โหมดไม่ระบุตัวตนเป็นฟังก์ชันเบราว์เซอร์ที่ไม่ทิ้งประวัติการเข้าชม คุกกี้ หรือบันทึกอินพุตไว้ในอุปกรณ์ของคุณ และไม่เปลี่ยนเส้นทางเครือข่ายหรือ IP
เหตุผล คำแนะนำเกี่ยวกับโหมดไม่ระบุตัวตนของศูนย์ช่วยเหลือ Chrome อธิบายว่าแม้ในหน้าต่างที่ไม่ระบุตัวตน กิจกรรมของคุณอาจปรากฏแก่ไซต์ที่คุณเยี่ยมชม ผู้ให้บริการเครือข่าย และผู้ให้บริการอินเทอร์เน็ตของคุณ สิ่งที่โหมดไม่ระบุตัวตนเกี่ยวข้องกับคือบันทึกภายในอุปกรณ์ของคุณ สิ่งที่ VPN ครอบคลุมคือเส้นทางภายนอกอุปกรณ์ของคุณ
จะทำอะไรแทน. ใช้ทั้งสองอย่างร่วมกันตามความจำเป็น โหมดไม่ระบุตัวตน หากคุณต้องการไม่ทิ้งบันทึกใดๆ ไว้บนพีซีสาธารณะ หรือโหมด VPN หากคุณต้องการปกป้องเส้นทางของคุณบนเครือข่ายสาธารณะ หากต้องการใช้ StageVPN สำหรับ Chrome ในหน้าต่างที่ไม่ระบุตัวตน คุณต้องเปิด "อนุญาตในโหมดไม่ระบุตัวตน" ในหน้าจอการจัดการส่วนขยาย
“เปิด VPN เพื่อทำให้อินเทอร์เน็ตของคุณเร็วขึ้น”
จริงๆ แล้ว เนื่องจากมีการเพิ่มเส้นทางหนึ่ง ความเร็วจึงมักจะใกล้เคียงกันหรือช้ากว่าเล็กน้อย และความเร็วที่รับรู้จะขึ้นอยู่กับระยะทางของเซิร์ฟเวอร์และเงื่อนไขของสาย
เหตุผล เมื่อคุณเปิด VPN การสื่อสารทั้งหมดจะผ่านเซิร์ฟเวอร์ VPN ไปยังปลายทาง ยิ่งเซิร์ฟเวอร์อยู่ห่างจากเซิร์ฟเวอร์มากเท่าไร ระยะเวลาไปกลับก็จะนานขึ้นเท่านั้น การเข้ารหัสและการถอดรหัสยังต้องมีการคำนวณด้วย WireGuard ซึ่งแอป StageVPN ใช้ ได้รับการออกแบบมาเพื่อลดภาระนี้ แต่ก็ไม่สามารถกำจัดภาระนี้ได้ ความล่าช้าจะมากขึ้นหากประเทศที่เซิร์ฟเวอร์ VPN ตั้งอยู่อยู่ไกลจากประเทศที่เซิร์ฟเวอร์ปลายทางตั้งอยู่ อาจมีข้อยกเว้นที่ VPN สามารถเร่งความเร็วได้ตามข้อจำกัดนั้น หากผู้ให้บริการของคุณทำให้การรับส่งข้อมูลบางอย่างช้าลง แต่นี่ไม่ใช่ผลลัพธ์โดยทั่วไป
จะทำอะไรแทน. หากความเร็วที่รับรู้ต่ำ ให้เปลี่ยนไปใช้เซิร์ฟเวอร์ใกล้เคียงแล้วเปรียบเทียบ StageVPN ไม่รับประกันความเร็วเชิงตัวเลข
ภัยคุกคาม 11 อันดับแรก: VPN ทำงานเพื่ออะไร?
VPN มีประสิทธิภาพสูงในการต่อต้านภัยคุกคามในส่วนเครือข่าย แต่มีผลเพียงเล็กน้อยต่อภัยคุกคามที่เกิดขึ้นภายในอุปกรณ์หรือในฝั่งบัญชี/บริการ ในตารางด้านล่าง 'ลดลง' หมายความว่า VPN ช่วยลดความเสี่ยงได้โดยตรง “บางส่วน” หมายถึง ลดเพียงบางส่วนตามเงื่อนไข 'Unreduced' หมายถึงเป็นอิสระจาก VPN
| ตัวเลข | ภัยคุกคาม | เอฟเฟกต์ VPN | เหตุผล | ต้องมีการเตรียมการเพิ่มเติม |
|---|---|---|---|---|
| 1 | การดักฟังบน Wi-Fi สาธารณะ | ลด | การเข้ารหัสจากอุปกรณ์ไปยังเซิร์ฟเวอร์ VPN | ตรวจสอบชื่อ Wi-Fi อย่างเป็นทางการของคุณ |
| 2 | จุดแสดงตนปลอม | ส่วน | การสื่อสารได้รับการเข้ารหัส แต่ไม่ได้ป้องกันข้อมูลที่ป้อนลงในหน้าจอเข้าสู่ระบบปลอมโดยตรง | อย่าป้อนรหัสผ่านบัญชีของคุณในหน้าจอเข้าสู่ระบบ Wi-Fi |
| 3 | ระบุโดเมนที่เยี่ยมชมของบริษัทโทรคมนาคม | ลด | DNS และปลายทางเข้าสู่อุโมงค์ | ตรวจสอบนโยบายการบันทึกของผู้ให้บริการ VPN |
| 4 | IP ที่ไซต์เห็นและตำแหน่งโดยประมาณของคุณ | ลด | IP เซิร์ฟเวอร์ VPN สามารถมองเห็นได้บนเว็บไซต์ | การตั้งค่าประเทศและที่ตั้งของบัญชีได้รับการจัดการแยกกัน |
| 5 | ฟิชชิ่ง/สมิชชิ่ง | ไม่ลดลง | ผู้ใช้ป้อนข้อมูลโดยตรง | เข้าถึงผ่านแอป/ที่อยู่อย่างเป็นทางการแทนลิงก์ การตรวจสอบสิทธิ์แบบ 2 ขั้นตอน |
| 6 | แอพที่เป็นอันตราย/ไฟล์ที่เป็นอันตราย | ไม่ลดลง | ทำงานบนอุปกรณ์ของฉัน | ติดตั้งร้านค้าอย่างเป็นทางการ อัพเดตระบบปฏิบัติการ |
| 7 | การติดตามตามคุกกี้/การเข้าสู่ระบบ | ไม่ลดลง | ระบุโดยบัญชีและคุกกี้ | การตั้งค่าการป้องกันคุกกี้/การติดตาม ออกจากระบบ |
| 8 | ลายนิ้วมือของเบราว์เซอร์ | ไม่ลดลง | ระบุได้จากการผสมผสานระหว่างอุปกรณ์และคุณลักษณะของเบราว์เซอร์ | คุณสมบัติการป้องกันการติดตามของเบราว์เซอร์ของคุณ |
| 9 | การแฮ็กบริการและการรั่วไหลของข้อมูล | ไม่ลดลง | เกิดขึ้นบนเซิร์ฟเวอร์ของบริการ | รหัสผ่านที่แตกต่างกันสำหรับแต่ละบริการ เปลี่ยนทันทีหากรั่วไหล |
| 10 | อุปกรณ์สูญหาย/ถูกขโมย | ไม่ลดลง | ปัญหาเกี่ยวกับข้อมูลที่เก็บไว้ในอุปกรณ์ | ล็อคหน้าจอ การตั้งค่าล็อค/ลบระยะไกล |
| 11 | การสื่อสารในขณะที่ VPN ไม่ทำงาน | ไม่ลดลง | ออกตามเส้นทางปกติ | ตรวจสอบสถานะการเชื่อมต่อก่อนการทำงานที่มีความละเอียดอ่อน |
มีเคล็ดลับในการอ่านตาราง คุณสามารถคาดการณ์ประสิทธิภาพของ VPN ได้โดยการดูว่า 'แหล่งที่มา' ของภัยคุกคามมาจากไหน มันจะลดลงหากเกิดขึ้นบนเครือข่ายระหว่างอุปกรณ์ของคุณกับเซิร์ฟเวอร์ VPN จะไม่ลดลงหากเกิดขึ้นภายในอุปกรณ์ บนเซิร์ฟเวอร์บริการ หรือตามดุลยพินิจของผู้ใช้ 'ลดลง' ในที่นี้ไม่ได้หมายความว่าจะเป็นไปไม่ได้ ข้อมูลต่างๆ เช่น เวลาการเชื่อมต่อ ปริมาณข้อมูล และรูปแบบการสื่อสาร ยังคงสามารถสังเกตได้
ผมขอยกตัวอย่างให้คุณสองตัวอย่าง หากคุณใช้แอปธนาคารบนคาเฟ่ Wi-Fi ภัยคุกคาม 1 และ 3 จะลดลงด้วย VPN อย่างไรก็ตาม หากคุณคลิกลิงก์ในข้อความ 'การติดตามการจัดส่ง' ที่คุณได้รับจากร้านกาแฟและป้อนรหัสผ่าน ภัยคุกคาม 5 จะเกิดขึ้น หากคุณทำสมาร์ทโฟนหายในโรงแรมในต่างประเทศ แม้ว่าคุณจะเปิด VPN ก็ตาม Threat 10 ขึ้นอยู่กับว่าคุณมีการล็อคหน้าจอและการตั้งค่าการลบข้อมูลระยะไกลหรือไม่ ในวันเดียวกัน มีช่วงเวลาที่ VPN ช่วยเหลือและช่วงเวลาที่ไม่ช่วย
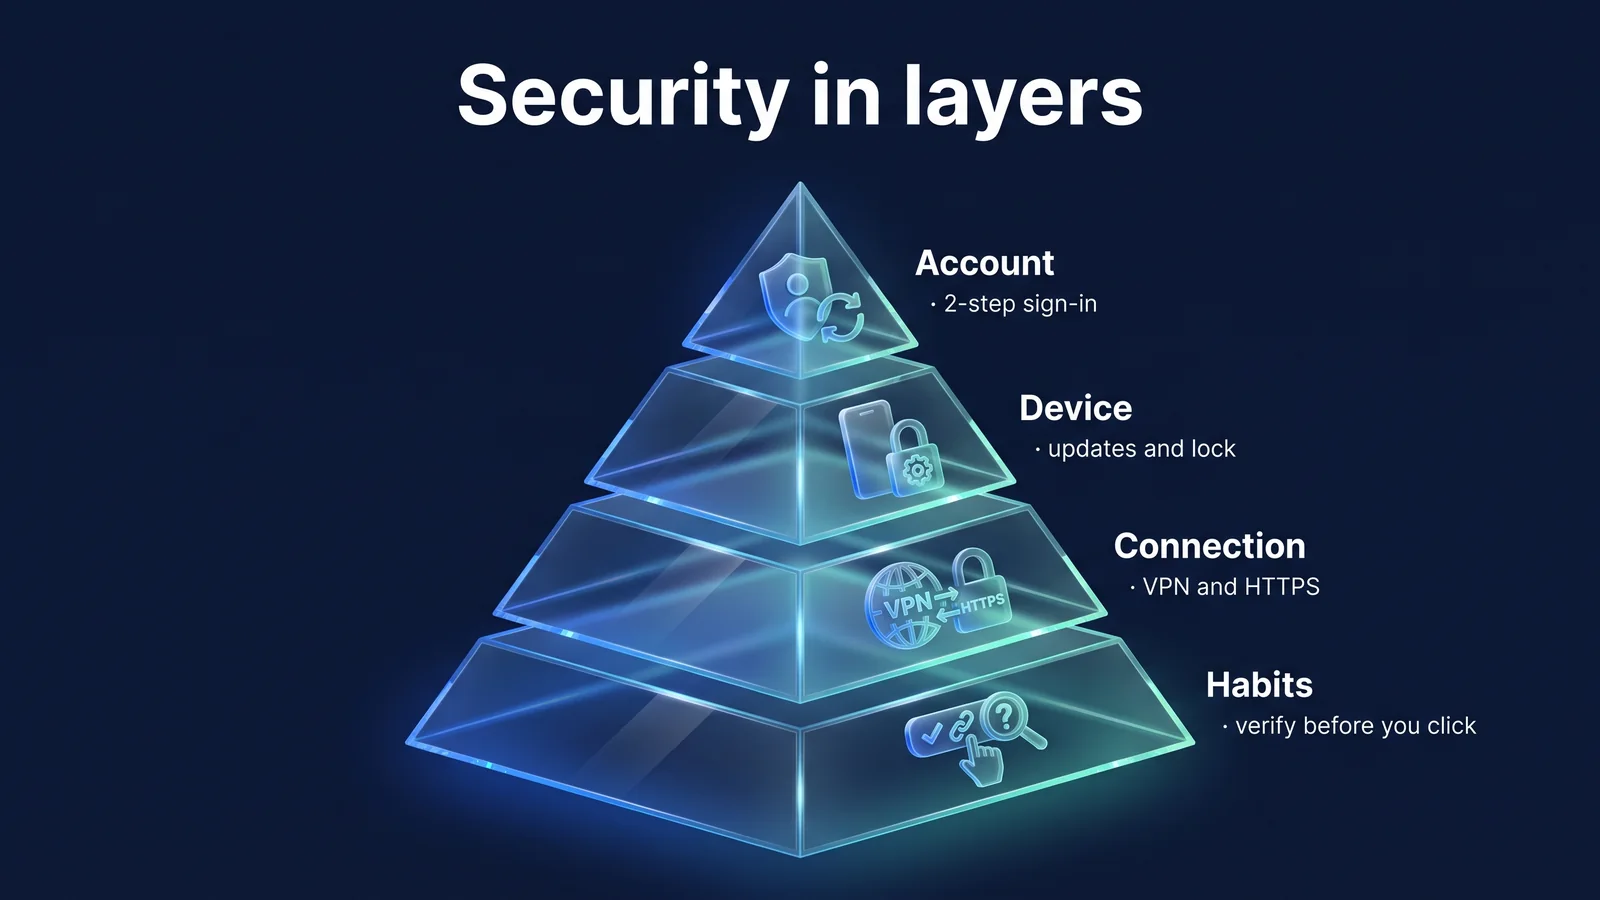
ความแตกต่างนี้เปรียบเสมือนวิธีการแบ่งการรักษาความปลอดภัยออกเป็นหลายชั้น แต่ละบัญชี อุปกรณ์ การเชื่อมต่อ และพฤติกรรมก่อให้เกิดภัยคุกคามที่แตกต่างกัน VPN เข้ารับหนึ่งในชั้นการเชื่อมต่อ รูปภาพด้านล่างแสดงความสัมพันธ์ และในตอนท้ายของบทความจะมีการสรุปงานสำหรับแต่ละเลเยอร์
เรื่องที่ 5-8: ความเข้าใจผิดเกี่ยวกับการติดตาม อุปกรณ์ กฎหมาย และการไม่เปิดเผยตัวตน
ตำนานสี่ประการต่อไปนี้เกิดขึ้นจากความเข้าใจที่กว้างขึ้นเกี่ยวกับข้อเท็จจริงที่ว่า VPN เปลี่ยน IP ของคุณ ซึ่งหมายความว่าคุณจะไม่มีใครจดจำได้ IP เป็นเพียงข้อมูลชิ้นเดียวที่ระบุตัวคุณ ทั้งสี่นี้เป็นสำนวนที่เห็นบ่อยที่สุดในโฆษณา VPN ยิ่งสำนวนคุ้นเคยมากเท่าไร การอ่านโดยแย้งข้อเท็จจริงก็ยิ่งดีเท่านั้น
“เมื่อคุณเปิด VPN โฆษณาและการติดตามส่วนบุคคลจะหายไป”
จริงๆ แล้ว การโฆษณาและการติดตามอาศัยคุกกี้ บัญชีเข้าสู่ระบบ และตัวระบุอุปกรณ์เป็นหลัก ดังนั้นจึงยังคงดำเนินต่อไปแม้ในขณะที่ IP ของคุณเปลี่ยนแปลง
เหตุผล ผู้โฆษณาเชื่อมโยงกิจกรรมของคุณกับคุกกี้ที่จัดเก็บไว้ในเบราว์เซอร์และบัญชีเข้าสู่ระบบของคุณ การพิมพ์ลายนิ้วมือของเบราว์เซอร์เป็นเทคนิคที่ระบุผู้ใช้โดยใช้คุณลักษณะของอุปกรณ์ร่วมกัน เช่น ขนาดหน้าจอ แบบอักษร และเวอร์ชันของเบราว์เซอร์ วิธีการเหล่านี้ไม่ได้ใช้ที่อยู่ IP สิ่งที่เปลี่ยนแปลงใน VPN คือตำแหน่งโดยประมาณที่ IP ของคุณประมาณไว้ StageVPN ไม่มีคุณสมบัติใดๆ ในการกรองโฆษณาหรือสคริปต์ติดตามออก
จะทำอะไรแทน. ใช้การตั้งค่าการป้องกันการติดตามของเบราว์เซอร์และฟังก์ชันการจัดการคุกกี้ ออกจากระบบบริการที่คุณไม่ได้ใช้ คุณยังสามารถรีเซ็ตตัวระบุโฆษณาของสมาร์ทโฟนของคุณหรือตั้งค่าขีดจำกัดการติดตามได้ รายการที่สามารถเปลี่ยนแปลงได้โดยตรงจากสมาร์ทโฟนของคุณ การตั้งค่าความเป็นส่วนตัวของสมาร์ทโฟน 10 แบบฉันจัดมันไว้ใน.
“VPN กรองแอปที่เป็นอันตรายและฟิชชิ่ง”
จริงๆ แล้ว โปรแกรมที่เป็นอันตรายที่ติดตั้งบนอุปกรณ์ของคุณทำงานภายในอุโมงค์ ซึ่งก็คือบนอุปกรณ์ของคุณ ดังนั้น VPN จึงไม่กรองออก
เหตุผล VPN เข้ารหัสการสื่อสารที่ออกจากอุปกรณ์ของคุณ การสื่อสารที่ส่งโดยแอพที่เป็นอันตรายก็จะถูกส่งในลักษณะเดียวกันเช่นกัน เช่นเดียวกับหน้าฟิชชิ่ง เนื่องจากไซต์ของผู้โจมตีสามารถใช้ HTTPS ได้เช่นกัน คุณจึงไม่สามารถตัดสินได้ว่าปลอดภัยเพียงแค่แสดงการล็อคในแถบที่อยู่ ประเทศที่ได้รับการคุ้มครองของหน่วยงานรักษาความปลอดภัยและอินเทอร์เน็ตแห่งเกาหลี (KISA) ยังคงรายงานกรณีการปลอมแปลงโดยปลอมแปลงเป็นการจัดส่ง การชำระเงิน หรือการตรวจสอบบัญชี StageVPN ไม่มีการสแกนไฟล์หรือการบล็อกไซต์อันตรายโดยอัตโนมัติซึ่งเป็นส่วนหนึ่งของข้อเสนอ
- ลิงก์ข้อความ/อีเมลข้อความที่ปลอมแปลงเป็นข้อความการจัดส่ง การชำระเงิน หรือการยืนยันบัญชีมาถึง
- หน้าปลอมไซต์ของผู้โจมตียังสามารถแสดงการล็อก HTTPS ได้อีกด้วย
- ข้อมูลผู้ใช้ป้อน ID รหัสผ่าน และหมายเลขการตรวจสอบสิทธิ์ของคุณโดยตรง
- ส่งต่อไปยังเซิร์ฟเวอร์ของผู้โจมตีVPN เข้ารหัสและส่งการสื่อสารนี้เช่นเดียวกับการสื่อสารอื่นๆ
จะทำอะไรแทน. ติดตั้งแอปจากเส้นทางที่เชื่อถือได้เท่านั้น เช่น ร้านค้าอย่างเป็นทางการ ปรับปรุงระบบปฏิบัติการและแอพของคุณให้ทันสมัยอยู่เสมอ อย่าคลิกลิงก์ในข้อความหรืออีเมล แต่ให้ตรวจสอบโดยตรงโดยใช้แอปอย่างเป็นทางการหรือที่อยู่ที่คุณรู้จัก
“ด้วย VPN คุณสามารถใช้บริการจากต่างประเทศได้และไม่มีความรับผิดทางกฎหมาย”
จริงๆ แล้ว แต่ละบริการมีข้อกำหนดการใช้งานและนโยบายท้องถิ่นของตัวเอง และการใช้ VPN ไม่ได้ทำให้คุณไม่ต้องรับผิดชอบทางกฎหมายต่อพฤติกรรมออนไลน์ของคุณ
เหตุผล นอกเหนือจาก IP ของคุณแล้ว ไซต์ยังกำหนดภูมิภาคของคุณตามประเทศของวิธีการชำระเงิน การตั้งค่าบัญชี และข้อมูลอุปกรณ์ หากคุณเชื่อมต่อกับบริการภายในประเทศที่จำกัด IP ต่างประเทศผ่านเซิร์ฟเวอร์เกาหลี คุณจะสามารถใช้งานได้ตามปกติ แต่ขึ้นอยู่กับนโยบายการบริการ StageVPN ไม่รับประกันการเข้าถึงบริการหรือเนื้อหาเฉพาะ กฎหมายและข้อกำหนดในการให้บริการของประเทศที่คุณใช้มีผลบังคับใช้ตามที่เป็นอยู่ บางประเทศจำกัดการใช้ VPN ดังนั้นโปรดตรวจสอบแนวทางการเดินทางอย่างปลอดภัยในต่างประเทศของกระทรวงการต่างประเทศก่อนเดินทางออกนอกประเทศ (ข้อมูล ณ เดือนกันยายน 2569)
จะทำอะไรแทน. ก่อนการเดินทาง ให้ตรวจสอบการตั้งค่าการเชื่อมต่อต่างประเทศสำหรับธนาคารและบริการที่ใช้บ่อยของคุณ กิจกรรมต้องห้ามของ StageVPN คือ: นโยบายการใช้บริการคือการเตรียมการเดินทางคือ ทำไมคุณถึงต้องการ VPN ในต่างประเทศและ คู่มือการใช้ VPN สำหรับการเดินทางไปต่างประเทศฉันจัดมันไว้ใน.
“เมื่อคุณเปิด VPN คุณจะไม่เปิดเผยตัวตน”
จริงๆ แล้ว IP ที่แสดงบนเว็บไซต์จะเปลี่ยนแปลงเท่านั้น และเมื่อคุณเข้าสู่ระบบ บริการจะจดจำคุณจากบัญชีของคุณ และผู้ให้บริการ VPN จะมีบันทึกการเข้าถึงตามกฎหมาย
เหตุผล VPN เป็นเครื่องมือที่ทำให้การสอดแนมการสื่อสารที่อยู่กลางเครือข่ายเป็นเรื่องยาก ไม่ใช่เครื่องมือในการทำให้ผู้ใช้ไม่เปิดเผยตัวตน ไซต์จดจำคุณผ่านบัญชีเข้าสู่ระบบและคุกกี้ของคุณ ผู้ให้บริการ VPN อยู่ในฐานะที่จะดู IP การเชื่อมต่อและข้อมูลปลายทางได้ พระราชกฤษฎีกาบังคับใช้กฎหมายคุ้มครองความลับในการสื่อสารของเกาหลีกำหนดให้ต้องเก็บบันทึกข้อมูลอินเทอร์เน็ตไว้เป็นเวลาอย่างน้อยสามเดือน StageVPN ปฏิบัติตามมาตรฐานนี้โดยกำหนดระยะเวลาการเก็บรักษาไว้ที่ 93 วันและจะลบออกโดยอัตโนมัติหลังจากช่วงระยะเวลาดังกล่าว
จะทำอะไรแทน. ตรวจสอบสิ่งที่ผู้ให้บริการ VPN ของคุณบันทึก ทราบข้อกำหนด และเขียน ไม่ว่าคุณจะเลือกบริการ VPN ใด ตรวจสอบให้แน่ใจว่าบริการดังกล่าวได้จัดทำเอกสารการเปิดเผยเกี่ยวกับสิ่งที่พวกเขาเก็บไว้ ระยะเวลาที่เก็บไว้ และวิธีการลบ แทนที่จะโฆษณาว่า 'ไม่มีบันทึก' ตัวเลขด้านล่างนี้เป็นเงื่อนไขของ StageVPN
- 3 เดือนขึ้นไป
- ระยะเวลาการเก็บรักษาบันทึกบันทึกอินเทอร์เน็ตที่ระบุไว้ในมาตรา 41 ของพระราชกฤษฎีกาการบังคับใช้ของพระราชบัญญัติคุ้มครองความลับในการสื่อสาร
- 93 วัน
- StageVPN เก็บบันทึกการเชื่อมต่อของคุณไว้นานเท่าใดแล้วจึงลบออกโดยอัตโนมัติ?
- 0 ราย
- การสื่อสารที่บันทึกโดย StageVPN (เนื้อหาของหน้า ข้อความค้นหา ข้อความ)
แอป StageVPN บันทึกเวลาการเชื่อมต่อ, IP ทันเนล, IP ปลายทางและพอร์ต, โปรโตคอล และ IP การเชื่อมต่อของผู้ใช้ StageVPN สำหรับ Chrome จะบันทึกเวลาการเชื่อมต่อ บัญชี IP การเชื่อมต่อของผู้ใช้ ชื่อโฮสต์และพอร์ตปลายทาง IP ปลายทาง และจำนวนข้อมูลที่ถ่ายโอน เนื้อหาการสื่อสาร เช่น เนื้อหาของหน้า เส้นทาง URL และคำค้นหา ข้อความ และค่าที่ป้อนจะไม่ถูกบันทึก บันทึกที่เก็บถาวรจะถูกจัดเตรียมไว้ตามขอบเขตที่จำเป็นเฉพาะเมื่อมีการร้องขอที่ตรงตามขั้นตอนที่กำหนดโดยกฎหมาย เช่น การได้รับอนุญาตจากศาล (ณ เดือนกันยายน 2569) รายละเอียดมาตรฐานได้แก่ ประกาศการจัดเก็บบันทึกการเข้าถึงและ นโยบายความเป็นส่วนตัวพื้นหลังก็คือ เหตุใดเราจึงเปิดเผยนโยบายการเก็บรักษาบันทึกการเข้าถึงของเราตรวจสอบออกที่นี่
VPN มีระดับความปลอดภัยระดับใด?
VPN ครอบครองหนึ่งในห้าชั้นของการเชื่อมต่อ การรักษาความปลอดภัยออนไลน์ประกอบด้วยหลายชั้น หลักการพื้นฐานคือการรวมหลายชั้นเข้าด้วยกัน ดังนั้นแม้ว่าชั้นหนึ่งจะทะลุออกไป แต่อีกชั้นหนึ่งก็จะขวางกั้นไว้ ในแต่ละชั้น ฉันเขียนสิ่งหนึ่งที่ฉันทำได้ในวันนี้
- ความปลอดภัยของบัญชีรหัสผ่านเฉพาะบริการ การรับรองความถูกต้องสองขั้นตอน การตรวจสอบอุปกรณ์เข้าสู่ระบบ
- ความปลอดภัยของอุปกรณ์อัพเดทระบบปฏิบัติการ ล็อคหน้าจอ ติดตั้งจากร้านค้าทางการเท่านั้น
- การตัดสินและนิสัยตรวจสอบลิงก์และไฟล์แนบ เข้าถึงที่อยู่อย่างเป็นทางการโดยตรง
- การตั้งค่าเบราว์เซอร์/แอปป้องกันการติดตาม จัดการสิทธิ์ของแอป และล้างการเข้าสู่ระบบที่ไม่จำเป็น
- ความปลอดภัยในการเชื่อมต่อVPN บนเครือข่ายที่ไม่คุ้นเคย ตรวจสอบ HTTPS สำหรับไซต์
การรักษาความปลอดภัยของบัญชีและความปลอดภัยของอุปกรณ์เป็นชั้นที่จะมีผลระยะยาวเมื่อคุณตั้งค่าแล้ว จำเป็นต้องมีวิจารณญาณและนิสัยทุกครั้ง ความปลอดภัยในการเชื่อมต่อเปิดและปิดขึ้นอยู่กับสถานการณ์ StageVPN ไม่มีฟีเจอร์ที่จะบล็อกการสื่อสารโดยอัตโนมัติเมื่อ VPN ถูกตัดการเชื่อมต่อ ดังนั้นโปรดตรวจสอบสถานะการเชื่อมต่อของแอปก่อนดำเนินการที่มีความละเอียดอ่อน นิสัยความปลอดภัยทั่วไป พฤติกรรมการรักษาความปลอดภัยที่นอกเหนือไปจากการเชื่อมต่อระดับ นโยบายความเป็นส่วนตัวฉันจัดมันไว้ใน.
- วันนี้: เปิดการยืนยันสองขั้นตอนสำหรับบัญชีที่สำคัญที่สุดของคุณ (อีเมล ธนาคาร โปรแกรมส่งข้อความ)
- วันนี้: ตรวจสอบให้แน่ใจว่าได้เปิดใช้งานการล็อคหน้าจอสมาร์ทโฟนและคุณสมบัติการล็อค/ล้างข้อมูลจากระยะไกลแล้ว
- สัปดาห์นี้: อัปเดตระบบปฏิบัติการและแอปที่ใช้บ่อยให้เป็นเวอร์ชันล่าสุด
- สัปดาห์นี้: ตรวจสอบการตั้งค่า Do Not Track ของเบราว์เซอร์ของคุณ และออกจากระบบบริการที่คุณไม่ได้ใช้
- สำหรับแต่ละเครือข่ายที่ไม่คุ้นเคย: หลังจากผ่านหน้าจอเข้าสู่ระบบ Wi-Fi แล้ว ให้เปิด VPN ตรวจสอบตัวบ่งชี้การเชื่อมต่อ และเริ่มทำงาน
บทสรุปของบทความนี้มีเพียงหนึ่งประโยค VPN เป็นเครื่องมือที่ปกป้องการเชื่อมต่อของคุณ และคุณจำเป็นต้องดูแลบัญชี อุปกรณ์ และนิสัยของคุณแยกกัน หลักการนี้จะเหมือนกันเมื่อเปิดแอป StageVPN และ StageVPN สำหรับ Chrome เปิดเครื่องบนเครือข่ายที่ไม่คุ้นเคย ตรวจสอบสัญญาณการเชื่อมต่อ และเตรียมชั้นที่เหลือตามปกติ จากนั้น โครงสร้างจะเสร็จสมบูรณ์โดยที่ VPN ปกป้องพื้นที่ครอบคลุมโดย VPN และพื้นที่เหลือได้รับการคุ้มครองโดยผู้ใช้
| ตำนาน | จริงๆ แล้ว | จะทำอะไรแทน. |
|---|---|---|
| เปิด VPN เพื่อหลีกเลี่ยงการถูกแฮ็ก | ลดการดูเฉพาะส่วนเครือข่าย | การรับรองความถูกต้องสองขั้นตอน รหัสผ่านเฉพาะบริการ |
| หากคุณมี HTTPS คุณไม่จำเป็นต้องมี VPN | โดเมน/DNS/IP ยังคงมองเห็นได้ | ใช้ทั้งบนเครือข่ายสาธารณะ |
| โหมดไม่ระบุตัวตนและ VPN เหมือนกัน | โหมดไม่ระบุตัวตนจะจัดการเฉพาะบันทึกบนอุปกรณ์เท่านั้น | ใช้ร่วมกันเพื่อวัตถุประสงค์ที่แตกต่างกัน |
| เปิด VPN เพื่อให้เร็วขึ้น | มักจะคล้ายกันหรือช้ากว่าเล็กน้อย | เปรียบเทียบกับเซิร์ฟเวอร์ใกล้เคียง |
| โฆษณาและการติดตามหายไป | การติดตามตามคุกกี้/บัญชียังคงดำเนินต่อไป | ป้องกันการติดตามเบราว์เซอร์ ออกจากระบบ |
| กรองแอปที่เป็นอันตรายและฟิชชิ่งออก | ภัยคุกคามภายในอุปกรณ์จะถูกส่งต่อไปตามที่เป็นอยู่ | ตรวจสอบร้านค้าอย่างเป็นทางการ อัปเดต ลิงก์ |
| คุณสามารถใช้บริการใด ๆ และไม่มีความรับผิดชอบ | นโยบายการบริการและกฎหมายมีผลบังคับใช้ตามที่เป็นอยู่ | ตรวจสอบการตั้งค่าและข้อบังคับท้องถิ่นก่อนออกเดินทาง |
| เปิด VPN เพื่อไม่เปิดเผยตัวตน | ระบุว่าเป็นบัญชีและบันทึกการเข้าถึงยังคงอยู่ | ทราบและใช้นโยบายการบันทึกของผู้ให้บริการของคุณ |
| สถานการณ์ | ใช้ VPN | ดูแลกันไป |
|---|---|---|
| คาเฟ่/สนามบิน Wi-Fi สาธารณะ | เชื่อมต่อหลังจากผ่านหน้าจอเข้าสู่ระบบ Wi-Fi | ตรวจสอบชื่อ Wi-Fi อย่างเป็นทางการของคุณ ปิดการแชร์ไฟล์ |
| การเดินทางไปต่างประเทศ/การเดินทางเพื่อธุรกิจ | การติดตั้ง เข้าสู่ระบบ ทดสอบการเชื่อมต่อก่อนออกเดินทาง | ตรวจสอบการเดินทางอย่างปลอดภัยในต่างประเทศและข้อมูลสถานทูตท้องถิ่นของกระทรวงการต่างประเทศ |
| ช้อปปิ้งออนไลน์/การเงิน | เปิดเครือข่ายสาธารณะ | การใช้แอปอย่างเป็นทางการ การแจ้งเตือนการชำระเงิน การยืนยันแบบ 2 ขั้นตอน |
| งานของบริษัท | ใช้ในลักษณะที่บริษัทกำหนด | นโยบายความปลอดภัยของบริษัท หากคุณต้องการ IP แบบคงที่ ธุรกิจ StageVPN |
| สมาร์ทโฟนที่ใช้ทุกวัน | เปิดจากเครือข่ายที่ไม่คุ้นเคย | ตรวจสอบการอนุญาตของแอป หน้าจอล็อค อัปเดตระบบปฏิบัติการ |
ฟีเจอร์ต่างๆ ที่นำเสนอโดย StageVPN คือ คุณสมบัติและขอบเขตของการเสนอขายวิธีตรวจสอบรอยรั่วโดยตรง คำแนะนำเกี่ยวกับการรั่วไหลของ DNS และการรั่วไหลของ WebRTCคุณสามารถดูได้ที่นี่
วัสดุอ้างอิง
- NIST SP 800-46 Rev. 2: คำแนะนำเกี่ยวกับการทำงานระยะไกลระดับองค์กร การเข้าถึงระยะไกล และความปลอดภัย BYOD — การเข้าถึงระยะไกล, บทบาทความปลอดภัยของ VPN, การแยกเทอร์มินัลและการควบคุมบัญชี (สถาบันมาตรฐานและเทคโนโลยีแห่งชาติของสหรัฐอเมริกา)
- NIST SP 800-77 Rev. 1: คำแนะนำเกี่ยวกับ IPsec VPN — ส่วนและข้อจำกัดที่ได้รับการป้องกันด้วย VPN (สถาบันมาตรฐานและเทคโนโลยีแห่งชาติของสหรัฐอเมริกา)
- เรียกดูแบบส่วนตัวในโหมดไม่ระบุตัวตน — โหมดไม่ระบุตัวตนใดบ้างที่ซ่อนและสิ่งใดที่ไม่ได้ซ่อน (ศูนย์ช่วยเหลือของ Chrome)
- RFC 8446: TLS 1.3 — ระบุขอบเขตและชื่อเซิร์ฟเวอร์ที่ได้รับการป้องกันโดย HTTPS (IETF)
- ประเทศคุ้มครอง KISA&KrCERT/CC — ประกาศเกี่ยวกับแอป smishing, ฟิชชิ่ง และที่เป็นอันตราย (Korea Internet & Security Agency)
- คณะกรรมการคุ้มครองข้อมูลส่วนบุคคล — กฎการคุ้มครองข้อมูลส่วนบุคคลและข้อมูลการตอบสนองการรั่วไหล (คณะกรรมการคุ้มครองข้อมูลส่วนบุคคล)
- พ.ร.บ.คุ้มครองความลับด้านการสื่อสาร — พื้นฐานการจัดเก็บและการให้ข้อมูลยืนยันการสื่อสาร (ศูนย์ข้อมูลกฎหมายแห่งชาติ)
- กระทรวงการต่างประเทศเดินทางปลอดภัยไปต่างประเทศ — ข้อมูลความปลอดภัยการเดินทางแยกตามประเทศ (กระทรวงการต่างประเทศ)