सुरक्षित वीपीएन प्रोटोकॉलएक संचार नियम जो दो उपकरणों के बीच एक एन्क्रिप्टेड वर्चुअल नेटवर्क कनेक्शन (सुरंग) बनाता है जो सार्वजनिक कुंजी के साथ एक दूसरे की पहचान करते हैं।
StageVPN ऐप (आईफोन, आईपैड, एंड्रॉइड) एक आधुनिक, सुरक्षित वीपीएन प्रोटोकॉल है जो डिवाइस-वाइड आईपीवी4 और आईपीवी6 संचार और डीएनएस क्वेरी को वीपीएन सर्वर पर भेजता है। यह आलेख यह समझाने के लिए आठ प्रश्न पूछता है कि इस प्रोटोकॉल को समीक्षा के लिए तेज़ और आसान क्यों माना जाता है। प्रत्येक प्रश्न के लिए, मैंने पहले दो-वाक्य का उत्तर लिखा और फिर नीचे दी गई तालिकाओं और रेखाचित्रों के साथ सिद्धांतों को समझाया। आंकड़े प्रोटोकॉल श्वेत पत्र और आधिकारिक प्रोटोकॉल दस्तावेज़ीकरण पर आधारित हैं।
- लगभग 4,000 पंक्तियाँ
- 2017 में श्वेत पत्र जारी होने के समय लिनक्स कर्नेल कार्यान्वयन का कोड आकार
- 1 राउंड ट्रिप
- सत्र कुंजी बनाने के लिए हैंडशेक के लिए आवश्यक संदेश राउंड ट्रिप की संख्या
- 120 सेकंड
- नए हैंडशेक के साथ सत्र कुंजियाँ बदलना कब शुरू करें
- 1 बात
- बिना बातचीत के उपयोग किए गए निश्चित पासवर्ड संयोजनों की संख्या
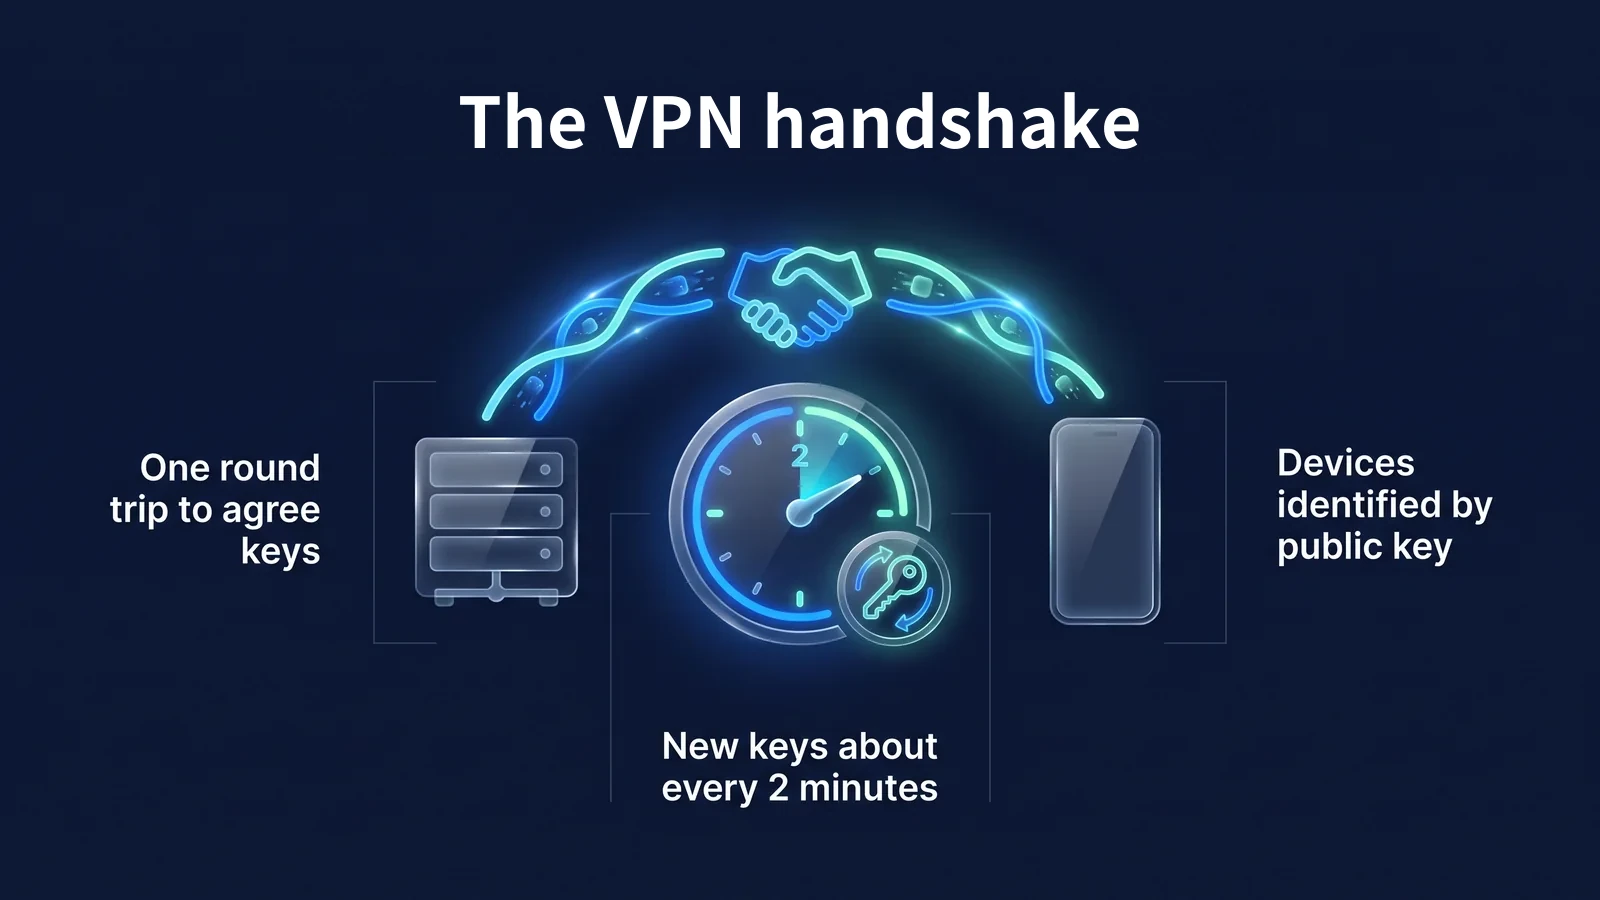
नीचे दी गई तस्वीर इस आलेख की तीन सबसे महत्वपूर्ण संपत्तियों को एक पृष्ठ में एकत्रित करती है। डिवाइस और सर्वर एक राउंड ट्रिप में सत्र कुंजी पर सहमत होते हैं। कुंजी लगभग हर दो मिनट में ताज़ा होती है। सर्वर अन्य डिवाइस को उसकी सार्वजनिक कुंजी से पहचानता है, न कि उसके आईपी पते से। यह जानने के लिए पढ़ें कि तीनों गुणों में से प्रत्येक किस प्रश्न का उत्तर देता है।
प्र. StageVPN ऐप के लिए वीपीएन प्रोटोकॉल क्या है?
यह एक ओपन सोर्स वीपीएन प्रोटोकॉल है और इसका कार्यान्वयन 2017 में जारी किया गया था। लक्ष्य कॉन्फ़िगरेशन आइटम की संख्या को कम करना, एन्क्रिप्शन विधि को एक में ठीक करना और इसे एक आकार बनाना था जहां विशेषज्ञ पूरे कोड को पढ़ और समीक्षा कर सकें।
वीपीएन प्रोटोकॉल डिवाइस और सर्वर के लिए एक-दूसरे की पहचान करने, एन्क्रिप्शन कुंजी साझा करने और डेटा को पैकेज और एक्सचेंज करने के लिए नियमों का एक सेट है। मौजूदा प्रोटोकॉल में विभिन्न वातावरणों के अनुकूल होने के लिए कई विकल्प और बातचीत के चरण हैं। अधिक विकल्पों के परिणामस्वरूप बड़ा कोड प्राप्त होता है। कॉन्फ़िगरेशन गलतियों के कारण कमजोर कॉन्फ़िगरेशन बनने की संभावना भी बढ़ जाती है। इस प्रोटोकॉल ने विपरीत दिशा ले ली. हमने विकल्पों की संख्या कम कर दी और कोड छोटा कर दिया।
| दृष्टिकोण | मामला | अर्थ |
|---|---|---|
| 2017 | एनडीएसएस सम्मेलन में श्वेत पत्र प्रस्तुत किया गया | सार्वजनिक दस्तावेज़ में डिज़ाइन लक्ष्य, हैंडशेक और एन्क्रिप्शन कुंजी रूटिंग की रूपरेखा दी गई है |
| मार्च 2020 | Linux 5.6 कर्नेल में डिफ़ॉल्ट रूप से शामिल है | अलग मॉड्यूल स्थापित किए बिना लिनक्स सर्वर पर उपयोग किया जा सकता है |
| श्वेत पत्र जारी होने के बाद | विंडोज़, मैकओएस, आईओएस और एंड्रॉइड के लिए आधिकारिक कार्यान्वयन जारी किया गया | स्मार्टफ़ोन ऐप उसी प्रोटोकॉल का उपयोग करके सर्वर से कनेक्ट होता है |
| आज | टेमारिन और क्रिप्टोवेरिफ़ जैसे प्रारूप सत्यापन अनुसंधान का संचय | प्रोटोकॉल डिज़ाइन की सुरक्षा की अकादमिक समीक्षा की गई है |
कोड का आकार कार्यान्वयन और समय पर निर्भर करता है। इसलिए, 'लगभग 4,000 लाइनों' को सटीक वर्तमान मान के रूप में नहीं पढ़ा जाना चाहिए, बल्कि 'अन्य वीपीएन कार्यान्वयनों की तुलना में छोटे परिमाण के क्रम' के रूप में पढ़ा जाना चाहिए। StageVPN ऐप iPhone·iPad और Android पर इस प्रोटोकॉल के आधिकारिक कार्यान्वयन का उपयोग करता है। क्रोम के लिए क्रोम एक्सटेंशन StageVPN इस प्रोटोकॉल के बजाय एक HTTPS प्रॉक्सी है। दोनों तरीकों में अंतर है ब्राउज़र वीपीएन बनाम ऐप वीपीएनइसमें कवर किया गया है
प्र. वीपीएन कनेक्शन किस क्रम में बनाए जाते हैं?
दो संदेशों के हाथ मिलाने, एक दौर की यात्रा से एक संबंध बनता है। जब आरंभकर्ता एक प्रारंभ संदेश भेजता है और उत्तरदाता एक प्रतिक्रिया संदेश लौटाता है, तो दोनों पक्ष एक ही सत्र कुंजी की गणना करते हैं और तुरंत डेटा का आदान-प्रदान करते हैं।
- स्टार्टअप संदेशआरंभकर्ता (डिवाइस) एक अस्थायी सार्वजनिक कुंजी, एक एन्क्रिप्टेड स्व-सार्वजनिक कुंजी और एक एन्क्रिप्टेड टाइमस्टैम्प भेजता है।
- प्रतिक्रिया संदेशउत्तरदाता (सर्वर) अपनी अस्थायी सार्वजनिक कुंजी भेजता है और आरंभकर्ता को सत्यापित करता है।
- सत्र कुंजी गणनाकुंजी विनिमय परिणामों से, दोनों पक्ष भेजने और प्राप्त करने के लिए सममित कुंजी की एक जोड़ी प्राप्त करते हैं।
- डेटा स्थानांतरणप्रत्येक पैकेट को ChaCha20-Poly1305 के साथ एन्क्रिप्ट किया गया है और एक अनुक्रम संख्या (काउंटर) सौंपी गई है।
हैंडशेक एक ऐसी प्रक्रिया है जिसके द्वारा दो पक्ष एक-दूसरे की पहचान करते हैं और संचार शुरू करने से पहले एक एन्क्रिप्शन कुंजी पर सहमत होते हैं। इस प्रोटोकॉल में हैंडशेक नॉइज़ फ्रेमवर्क के IK पैटर्न का अनुसरण करता है। आईके पैटर्न के लिए आरंभकर्ता को उत्तरदाता की सार्वजनिक कुंजी पहले से जानने की आवश्यकता होती है। StageVPN ऐप इस शर्त को पूरा करता है क्योंकि इसे वीपीएन कॉन्फ़िगरेशन में कनेक्ट करने के लिए सर्वर की सार्वजनिक कुंजी प्राप्त होती है।
| संदेश | आकार | सामग्री शामिल है | भूमिका |
|---|---|---|---|
| हाथ मिलाना आरंभ करना (प्रकार 1) | 148 बाइट्स | अस्थायी सार्वजनिक कुंजी, एन्क्रिप्टेड स्थिर सार्वजनिक कुंजी, एन्क्रिप्टेड टाइमस्टैम्प, 2 एमएसी | आरंभकर्ता की पहचान का प्रमाण, हमलों को फिर से चलाने से रोकें |
| हाथ मिलाने की प्रतिक्रिया (प्रकार 2) | 92 बाइट्स | प्रत्युत्तरकर्ता अस्थायी सार्वजनिक कुंजी, सत्यापन के लिए खाली सिफरटेक्स्ट, 2 एमएसी | मुख्य समझौता पूरा हुआ |
| कुकी प्रतिक्रिया (प्रकार 3) | 64 बाइट्स | एन्क्रिप्टेड कुकीज़ | सर्वर ओवरलोड होने पर प्रस्थान पता जांचें |
| डेटा (प्रकार 4) | हेडर 16 बाइट्स और सिफरटेक्स्ट | प्राप्तकर्ता संख्या, काउंटर, एन्क्रिप्टेड आईपी पैकेट और प्रमाणीकरण टैग | वास्तविक संचार वितरण |
स्टार्टअप संदेश में टाइमस्टैम्प रीप्ले हमलों को रोकता है। रिप्ले अटैक एक ऐसा हमला है जिसमें एक हमलावर एक सामान्य संदेश रिकॉर्ड करता है और बाद में उसे दोबारा भेजता है। यदि टाइमस्टैम्प उसी डिवाइस से पिछले भेजे गए संदेश से पुराना है तो सर्वर एक संदेश को खारिज कर देता है।
सर्वर की सार्वजनिक कुंजी को जानकर पहला MAC बनाया जा सकता है। इसलिए, सर्वर उन स्कैनर्स द्वारा भेजे गए पैकेटों का जवाब नहीं देता है जो सर्वर सार्वजनिक कुंजी को नहीं जानते हैं। बाहर से, यह बताना भी मुश्किल है कि उस पोर्ट पर कोई वीपीएन सर्वर है या नहीं। जब सर्वर ओवरलोड हो जाता है, तो भारी गणना करने से पहले एक कुकी प्रतिक्रिया भेजी जाती है। यह एक ऐसा उपकरण है जो केवल उन अनुरोधों को संसाधित करता है जिनके स्रोत पते के वास्तविक होने की पुष्टि की जाती है, उन हमलों को रोकता है जो सर्वर को नकली पतों में व्यस्त रखते हैं।
प्र. आप किस एन्क्रिप्शन तकनीक का उपयोग करते हैं?
प्रत्येक भूमिका के लिए केवल एक क्रिप्टोग्राफी विधि निर्धारित करें और बिना बातचीत के इसका उपयोग करें। यदि किसी तकनीक में कोई समस्या पाई जाती है, तो विकल्प जोड़ने के बजाय, हम प्रोटोकॉल संस्करण बदलते हैं ताकि सभी कार्यान्वयन एक साथ आगे बढ़ें।
आधिकारिक दस्तावेज़ में हैंडशेक का पूरा नाम Noise_IKpsk2_25519_ChaChaPoly_BLAKE2s है। नाम है योजना. IK का अर्थ हैंडशेक पैटर्न है, psk2 का अर्थ वैकल्पिक पूर्व-साझा कुंजी है, 25519 का अर्थ कुंजी विनिमय वक्र है, चाचापॉली का अर्थ डेटा सिफर है, और BLAKE2s का अर्थ हैश है।
| भूमिका | TECHNIQUES | सहायक दस्तावेज़ | विशेषता |
|---|---|---|---|
| हाथ मिलाने का डिज़ाइन | Noise_IKpsk2 पैटर्न | शोर प्रोटोकॉल ढांचा | एक दौर की यात्रा में पारस्परिक प्रमाणीकरण, मुख्य समझौता और आरंभकर्ता की पहचान सुरक्षा |
| कुंजी विनिमय | वक्र25519(X25519) | आरएफसी 7748 | 32-बाइट सार्वजनिक कुंजी, अण्डाकार वक्र कार्यान्वयन गलतियों को कम करने के लिए डिज़ाइन किया गया |
| डेटा एन्क्रिप्शन और अखंडता | चाचा20-पॉली1305 | आरएफसी 8439 | हार्डवेयर त्वरण के बिना भी एन्क्रिप्शन और छेड़छाड़ जांच को एक ही बार में तेजी से संसाधित करता है |
| कुकी एन्क्रिप्शन | XChaCha20-Poly1305 | आधिकारिक प्रोटोकॉल दस्तावेज़ | लंबे यादृच्छिक मानों को सुरक्षित रूप से लिखने के लिए संशोधन |
| हैश और मैक | BLAKE2s | आरएफसी 7693 | तेज़ हैश, कुंजीयुक्त मैक गणनाओं के लिए भी उपयोग किया जाता है |
| कुंजी व्युत्पत्ति | एचकेडीएफ | आरएफसी 5869 | कुंजी विनिमय परिणाम से सत्र कुंजी निकालें |
| आंतरिक हैश तालिका | SipHash24 | औमासन·बर्नस्टीन पेपर | हैश तालिकाओं को लक्षित करने वाले हेरफेर हमलों को रोकें |
यह ध्यान रखना महत्वपूर्ण है कि कोई बातचीत का चरण नहीं है। प्रोटोकॉल में जो सिफर सूचियों का आदान-प्रदान करते हैं, जैसे कि टीएलएस या आईकेईवी2, हमलावरों को कमजोर सिफर चुनने के लिए धोखा देने के लिए डाउनग्रेड हमलों का अध्ययन किया गया है। इस प्रोटोकॉल के पास चुनने के लिए अपनी कोई सूची नहीं है। इसलिए, इस तरह के हमले को स्थापित करने का कोई मतलब नहीं है।
psk2, या पूर्व-साझा कुंजी, एक वैकल्पिक सुविधा है। सार्वजनिक कुंजी क्रिप्टोग्राफी के शीर्ष पर सममित कुंजी की एक परत जोड़कर, यह संचार सामग्री की सुरक्षा के लिए एक अतिरिक्त सुरक्षा है, भले ही भविष्य का क्वांटम कंप्यूटर कर्व25519 को तोड़ दे। यह एक वैकल्पिक सुविधा है, इसलिए उपलब्धता सेवा के अनुसार भिन्न होती है। StageVPN प्रावधान सुविधा के रूप में क्वांटम-प्रतिरोधी क्रिप्टोग्राफी का परिचय नहीं देता है।
डिज़ाइन की सुरक्षा की अकादमिक रूप से कई बार समीक्षा की गई है। औपचारिक सत्यापन अनुसंधान सार्वजनिक रूप से उपलब्ध है, जिसमें टैमरिन प्रोवर का उपयोग करके प्रतीकात्मक सत्यापन और क्रिप्टो वेरिफ़ का उपयोग करके कम्प्यूटेशनल प्रमाण शामिल है। हालाँकि, औपचारिक सत्यापन प्रोटोकॉल डिज़ाइन का प्रमाण है। हम प्रत्येक ऐप के कार्यान्वयन गुणवत्ता या सर्वर संचालन की गारंटी नहीं देते हैं। इसलिए ऐप को अपडेट रखना और ऑपरेटर की लॉगिंग नीति की जांच करना अभी भी आवश्यक है।
प्र. सत्र कुंजियाँ कितनी बार बदलती हैं?
सत्र कुंजियाँ लगभग हर दो मिनट में एक नए हैंडशेक के साथ बदल दी जाती हैं। प्रतिस्थापन मौजूदा कुंजी के साथ संचार करते समय होता है, ताकि उपयोगकर्ताओं को कोई व्यवधान नज़र न आए।
- 0 सेकंडहाथ मिलाना पूरा हुआ
नई सत्र कुंजी के साथ डेटा स्थानांतरण प्रारंभ करें।
- 120 सेकंडएक नया हाथ मिलाना शुरू करें
जब आपके पास भेजने के लिए डेटा हो, तो एक नई कुंजी बनाएं (REKEY_AFTER_TIME)। यदि संदेश 2 60 की शक्ति पर भेजा जाता है तो कुंजी भी बदल दी जाती है।
- 180 सेकंडपुरानी कुंजी अस्वीकार करें
इस समय से पुरानी चाबियों वाले पैकेट प्राप्त नहीं होंगे (REJECT_AFTER_TIME)।
- 540 सेकंडनिष्क्रिय सफ़ाई
नए हैंडशेक के बिना तीन बार 180 सेकंड के बाद, सभी अस्थायी कुंजियाँ और सत्र स्थिति साफ़ करें।
आपके बार-बार कुंजी बदलने का कारण आगे की सुरक्षा है। फॉरवर्ड सिक्योरिटी एक ऐसी संपत्ति है जो पहले से ही समाप्त सत्र की संचार सामग्री को जारी होने से रोकती है, भले ही डिवाइस की दीर्घकालिक निजी कुंजी बाद में उजागर हो। यह प्रोटोकॉल प्रत्येक हैंडशेक के लिए एक नई अस्थायी कुंजी बनाता है और मेमोरी से किसी भी उपयोग की गई कुंजी को साफ़ करता है। यहां तक कि अगर एक भी सत्र कुंजी लीक हो जाती है, तो प्रभाव का दायरा कुंजी के उपयोग के कुछ मिनटों तक ही सीमित रहेगा।
हाथ मिलाने के प्रयासों के भी नियम हैं। यदि कोई प्रतिक्रिया नहीं होती है, तो यह हर 5 सेकंड में पुनः प्रयास करता है (REKEY_TIMEOUT)। यदि 90 सेकंड (REKEY_ATTEMPT_TIME) तक कोई प्रतिक्रिया नहीं मिलती है, तो प्रयास बंद हो जाएगा। यदि डेटा प्राप्त करने के 10 सेकंड (KEEPALIVE_TIMEOUT) के भीतर भेजने के लिए कोई डेटा नहीं है, तो एक खाली कीपेलाइव पैकेट भेजा जाता है ताकि दूसरा पक्ष प्रतिक्रिया की पुष्टि कर सके।
यदि भेजने के लिए कोई डेटा नहीं है तो यह प्रोटोकॉल हैंडशेक न करने के लिए डिज़ाइन किया गया है। हालाँकि, राउटर या कैरियर उपकरण (NAT) के पीछे के उपकरण अक्सर एक सेटिंग (PersistentKeepalive) का उपयोग करते हैं जो कनेक्शन जानकारी को मिटाने से रोकने के लिए नियमित अंतराल पर खाली पैकेट भेजता है। आधिकारिक मार्गदर्शन 25 सेकंड के अंतराल की अनुशंसा करता है। StageVPN ऐप के वीपीएन कॉन्फ़िगरेशन में भी डिफ़ॉल्ट रूप से 25 सेकंड लगते हैं (सितंबर 2026 तक)।
प्र. OpenVPN और IKEv2/IPsec के बीच क्या अंतर है?
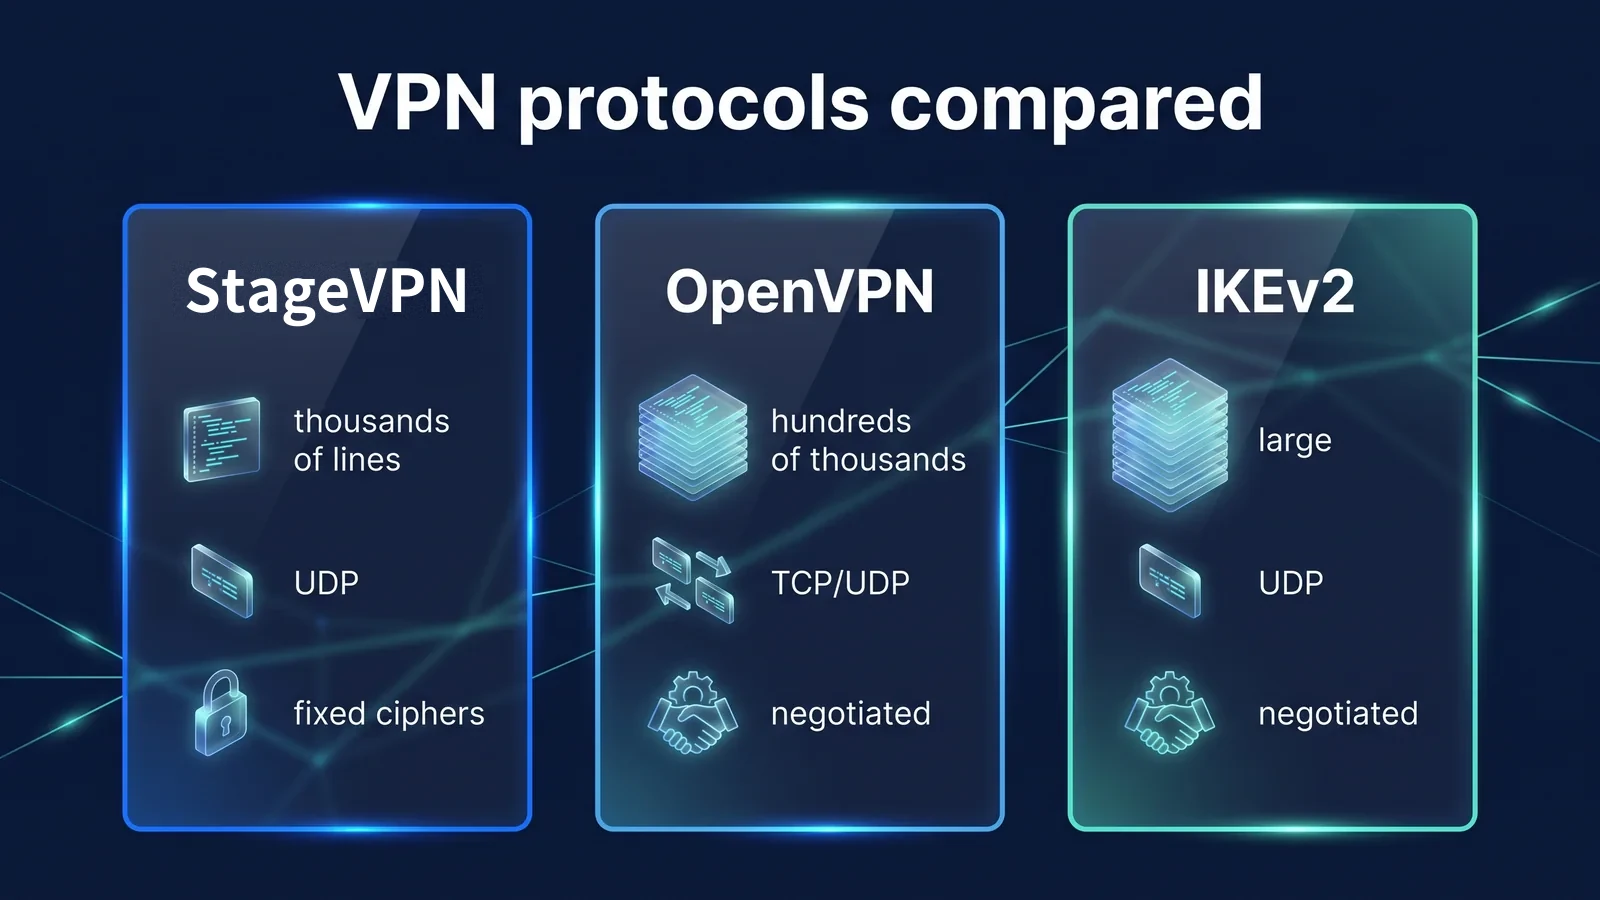
StageVPN ऐप का प्रोटोकॉल वह है जो विकल्पों को कम करता है और कोड को छोटा बनाता है। OpenVPN और IKEv2/IPsec विभिन्न वातावरणों के अनुरूप कई बातचीत और विकल्पों वाले प्रोटोकॉल हैं।
उपरोक्त चित्र कोड आकार, ट्रांसमिशन विधि और पासवर्ड बातचीत विधि में अंतर दिखाता है। नीचे दी गई तालिका चित्र में नहीं दिखाए गए शेष अंतरों का सारांश प्रस्तुत करती है। इन तीनों का वर्तमान में व्यापक रूप से उपयोग किया जाता है, लेकिन एक के बिना शर्त श्रेष्ठ होने के बजाय उनके डिजाइन दर्शन अलग-अलग हैं।
| वस्तु | StageVPN ऐप | ओपनवीपीएन | IKEv2/IPsec |
|---|---|---|---|
| खुला/मानक | 2017 श्वेत पत्र, जिसमें 2020 लिनक्स कर्नेल भी शामिल है | पहली बार 2001 में इसका अपना ओपन सोर्स प्रोटोकॉल जारी किया गया | IETF मानक (IKEv2 RFC 7296 है) |
| भागीदार पुष्टिकरण विधि | 32 बाइट सार्वजनिक कुंजी | मुख्य रूप से X.509 प्रमाणपत्र, उपयोगकर्ता नाम और पासवर्ड को जोड़ा जा सकता है | प्रमाणपत्र, पूर्व-साझा कुंजियाँ, ईएपी, और बहुत कुछ |
| मुख्य समझौता राउंड ट्रिप | 1 राउंड ट्रिप (2 संदेश) | टीएलएस हैंडशेक सहित कई बार। | न्यूनतम 2 आदान-प्रदान (4 संदेश) |
| नेटवर्क परिवर्तन | डिफ़ॉल्ट व्यवहार के परिणामस्वरूप (रोमिंग) | अधिकतर पुन:कनेक्शन, सेटिंग्स के आधार पर कुछ समर्थन | MOBIKE (RFC 4555) के लिए समर्थन जारी रखा गया |
| आइटम सेट करना | कुछ पंक्तियाँ: कुंजी, पता, अनुमत आईपी, आदि। | बहुत सारे प्रमाणपत्र और विकल्प | कई प्रमाणीकरण विधियाँ और नीति आइटम हैं |
| अंतर्निहित ऑपरेटिंग सिस्टम | अंतर्निहित लिनक्स कर्नेल, अन्य ऐप्स के रूप में प्रदान किए गए | अलग प्रोग्राम इंस्टॉल करें | विंडोज़, आईओएस, एंड्रॉइड आदि के लिए अंतर्निहित। |
गति केवल प्रोटोकॉल द्वारा निर्धारित नहीं होती है। सर्वर से दूरी, स्थानीय लाइन की गुणवत्ता, सर्वर की भीड़ और डिवाइस का प्रदर्शन सभी एक भूमिका निभाते हैं। इस प्रोटोकॉल में सरल प्रक्रियाएं और हल्के क्रिप्टोग्राफ़िक संचालन हैं, इसलिए यह समान परिस्थितियों में अक्सर तेज़ होता है। इसका मतलब यह नहीं है कि यह हमेशा तेज़ होता है। यदि कथित गति कम है, तो सबसे पहले करने वाली बात यह है कि पास के सर्वर पर स्विच करें और तुलना करें।
प्र. 'एन्क्रिप्शन कुंजी रूटिंग' क्या है जहां सार्वजनिक कुंजी पता बन जाती है?
एन्क्रिप्शन कुंजी रूटिंग एक ऐसी विधि है जो दूसरे पक्ष की सार्वजनिक कुंजी और आईपी एड्रेस रेंज (अनुमत आईपी) को बंडल करती है जिसे दूसरा पक्ष उपयोग कर सकता है, और पैकेट भेजते और प्राप्त करते समय दोनों को निर्धारित करने के लिए इस बंडल का उपयोग करता है। भेजते समय, निर्धारित करें कि गंतव्य पते के साथ कौन सी सार्वजनिक कुंजी एन्क्रिप्ट की जानी है, और प्राप्त करते समय, जांचें कि सफलतापूर्वक डिक्रिप्ट की गई सार्वजनिक कुंजी स्रोत पते का उपयोग करने के लिए योग्य है या नहीं।
इस संरचना के दो फायदे हैं: सबसे पहले, सर्वर एक टनल आईपी से पैकेट को वास्तविक के रूप में पहचानता है, अगर वे उस आईपी से जुड़ी सार्वजनिक कुंजी के साथ डिक्रिप्ट किए गए हों। भले ही कोई अन्य डिवाइस टनल आईपी की नकल करता है, इसे डिक्रिप्ट नहीं किया जा सकता है और पैकेट को छोड़ दिया जाता है। दूसरा, फ़ायरवॉल नियम और पासवर्ड नियम एक में संयुक्त हैं। प्रशासकों को केवल एक पंक्ति बनाए रखने की आवश्यकता है: 'यह सार्वजनिक कुंजी यह पता सीमा है।'
यदि आप उपयोगकर्ता डिवाइस पर अनुमति प्राप्त IP को 0.0.0.0/0 और ::/0 पर सेट करते हैं, तो सभी IPv4 और IPv6 संचार एक सर्वर के लिए एक पूर्ण सुरंग बन जाते हैं। StageVPN ऐप इस पद्धति का उपयोग करता है। वीपीएन कॉन्फ़िगरेशन के मुख्य आइटम जो ऐप को सर्वर से प्राप्त होते हैं, नीचे सूचीबद्ध हैं।
| कॉन्फ़िगरेशन आइटम | StageVPN ऐप सेटिंग्स | उपयोगकर्ताओं के लिए अर्थ |
|---|---|---|
| अनुमतआईपी | 0.0.0.0/0, ::/0 | उन सभी उपकरणों की सुरक्षा करता है जहां सभी IPv4/IPv6 संचार एक सुरंग से होकर गुजरता है |
| डीएनएस | वीपीएन कॉन्फ़िगरेशन में निर्दिष्ट DNS सर्वर और क्वेरीज़ को भी सुरंग में अग्रेषित किया जाता है। | वाहकों या वाई-फ़ाई ऑपरेटरों द्वारा खोजे गए डोमेन को देखने में कठिनाई |
| सुरंग आईपी (पता) | प्रत्येक खाते को सर्वर के भीतर आंतरिक पते निर्दिष्ट करें | सर्वर सार्वजनिक कुंजी और आंतरिक पते का उपयोग करके उपकरणों की पहचान करता है। |
| एमटीयू | डिफ़ॉल्ट 1280, सर्वर सेटिंग्स के आधार पर भिन्न हो सकता है | मोबाइल नेटवर्क और डबल एनकैप्सुलेशन में पैकेट ट्रंकेशन समस्याओं को कम करता है |
| परसिस्टेंटकीपलाइव | डिफ़ॉल्ट 25 सेकंड | राउटर या वाहक उपकरण के पीछे भी कनेक्शन जानकारी बनाए रखें |
| कनेक्शन स्थान | ऑपरेटर-प्रबंधित सर्वर देशों या स्वतः-चयन में से चुनें | चयनित सर्वर का आईपी विज़िट की गई साइटों पर प्रदर्शित होता है। |
एमटीयू पैकेट का अधिकतम आकार है जिसे एक समय में भेजा जा सकता है। यह प्रोटोकॉल मूल पैकेट को एन्क्रिप्ट करता है और हेडर द्वारा आकार को बढ़ाते हुए इसे वापस यूडीपी पैकेट में डाल देता है। इसलिए, पैकेटों को खंडित होने या त्यागने से बचाने के लिए सुरंग में एमटीयू को लाइन में एमटीयू से छोटा सेट किया जाना चाहिए। क्या और कितना एक्सेस रिकॉर्ड रखा जाता है? एक्सेस रिकॉर्ड भंडारण सूचनायह जनता के लिए खुला है।
प्र. यदि प्रोटोकॉल मजबूत है, तो क्या सभी इंटरनेट का उपयोग सुरक्षित है?
नहीं। वीपीएन प्रोटोकॉल द्वारा संरक्षित अनुभाग आपके डिवाइस से वीपीएन सर्वर तक है, और बाद की सुरक्षा साइट के HTTPS और ऑपरेटर की रिकॉर्डिंग नीति पर निर्भर करती है।
- मेरा यंत्रStageVPN ऐप
- वीपीएन एन्क्रिप्शन
- सार्वजनिक वाई-फाई/संचार नेटवर्ककैफ़े·एलटीई
- वीपीएन एन्क्रिप्शन
- वीपीएन सर्वरStageVPN
- HTTPS के
- वेबसाइट/ऐप सर्वरबैंक/मेल
- वीपीएन एन्क्रिप्शन
- साइट HTTPS
- वे क्षेत्र जो उजागर हो सकते हैं
चित्र के बाएं दो खंडों में, सार्वजनिक वाई-फाई के अन्य उपयोगकर्ताओं, वाई-फाई ऑपरेटर और वाहक के लिए संचार की सामग्री और गंतव्य को देखना मुश्किल है। आपके वीपीएन सर्वर छोड़ने के बाद, यह नियमित इंटरनेट की तरह ही है। तो फिर, यह महत्वपूर्ण हो जाता है कि क्या पता एक ऐसी साइट है जो https://로 से शुरू होती है। प्रोटोकॉल के बाहर के जोखिमों को अलग से तैयार किया जाना चाहिए।
- वीपीएन सर्वर के बाद अनुभाग: जो साइटें HTTPS का उपयोग नहीं करती हैं वे वीपीएन सर्वर से साइट पर एन्क्रिप्टेड नहीं होती हैं।
- ऑपरेटरों पर भरोसा रखें: अपनी संरचना के कारण, वीपीएन सर्वर प्रत्येक डिवाइस की सार्वजनिक कुंजी, टनल आईपी और अंतिम एक्सेस पता जानता है। यह वह जगह भी है जहां आप अपने कनेक्शन का गंतव्य आईपी देख सकते हैं। संचार रहस्य संरक्षण अधिनियम के अनुसार, StageVPN 93 दिनों के लिए एक्सेस रिकॉर्ड संग्रहीत करता है और फिर उन्हें स्वचालित रूप से हटा देता है, और संचार सामग्री को रिकॉर्ड नहीं करता है। कारण है हम अपनी एक्सेस रिकॉर्ड प्रतिधारण नीति का खुलासा क्यों कर रहे हैं?व्याख्या की।
- आपके डिवाइस के अंदर खतरे: दुर्भावनापूर्ण ऐप्स या फ़िशिंग पेज ऐसी समस्याएं हैं जो सुरंग के अंदर, यानी आपके डिवाइस पर होती हैं। प्रोटोकॉल इसे नहीं रोकता. विभाजन है वीपीएन क्या रोकते हैं और क्या नहीं रोक सकतेकृपया देखें ।
- जिस क्षण संपर्क टूट जाता है: जबकि सुरंग डिस्कनेक्ट हो गई है, संचार सामान्य मार्ग से बाहर जा सकता है। कोई भी संवेदनशील ऑपरेशन करने से पहले ऐप की कनेक्शन स्थिति जांचें। सार्वजनिक नेटवर्क पर आदतें सार्वजनिक वाई-फाई सुरक्षा नियममैंने इसे व्यवस्थित किया।
- डीएनएस और आईपीवी6: यदि कोई अन्य वीपीएन ऐप या आपके डिवाइस की अलग डीएनएस सेटिंग्स मार्ग बदलती हैं, तो क्वेरीज़ सुरंग से बाहर जा सकती हैं। कैसे जांच करें डीएनएस लीक्स और वेबआरटीसी लीक्स के लिए गाइडयह अंदर है
जब आप पहली बार कनेक्ट करते हैं, तो iPhone आपसे वीपीएन कॉन्फ़िगरेशन जोड़ने के लिए कहेगा, और एंड्रॉइड आपसे वीपीएन कनेक्शन अनुरोध की अनुमति देने के लिए कहेगा। आपको इसकी अनुमति देनी होगी ताकि ऐप एक वीपीएन सुरंग बना सके। डिवाइस के अनुसार ऑर्डर करें iPhone/iPad पर आरंभ करनाऔर Android पर आरंभ करनाऔर प्रावधान का दायरा है पेशकश की विशेषताएं और दायराआप इसे यहां जांच सकते हैं.
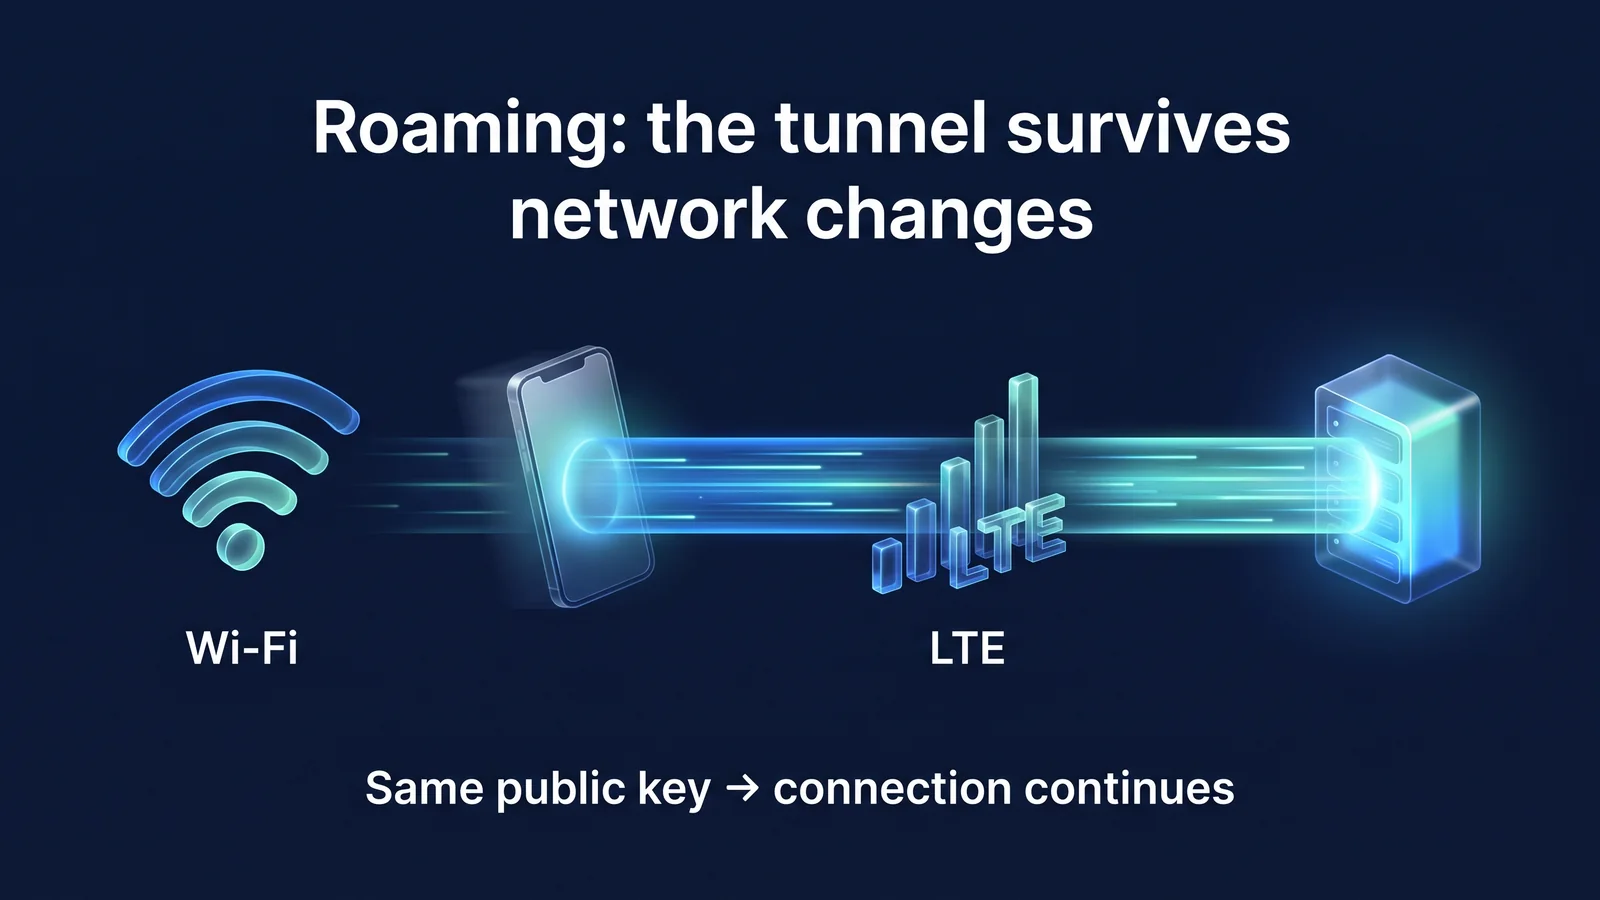
Q. वाई-फ़ाई से LTE में बदलने पर भी कनेक्शन क्यों बना रहता है?
ऐसा इसलिए है क्योंकि यह प्रोटोकॉल उपकरणों की पहचान उनके आईपी पते के बजाय उनकी सार्वजनिक कुंजी से करता है। भले ही नेटवर्क बदलता है और आईपी बदलता है, सर्वर उस पते को याद रखता है जहां डिक्रिप्टेड पैकेट आखिरी बार आया था और उस पते के साथ प्रतिक्रिया करता है।
आईपी पते से कनेक्शन को कैसे अलग करें
- नेटवर्क बदलने पर मौजूदा कनेक्शन खो जाते हैं
- फिर से प्रमाणित करने और कुंजियों पर सहमत होने की आवश्यकता है
- संक्रमण के समय ऐप संचार बंद होने की संभावना है
StageVPN ऐप्स (सार्वजनिक कुंजी द्वारा विभेदित)
- किसी नए पते के पैकेट को भी उसी पार्टी के रूप में पहचाना जाता है यदि उन्हें उसी सार्वजनिक कुंजी से डिक्रिप्ट किया जाता है।
- जिस पते पर सर्वर प्रतिक्रिया देता है उसे नए पते से अपडेट करें
- यदि मुख्य जीवन बना रहता है, तो यह बिना हाथ मिलाये तुरंत जारी रहता है।
इस व्यवहार को रोमिंग कहा जाता है। स्मार्टफ़ोन दिन में कई बार चलते समय होम वाई-फ़ाई, कैफ़े वाई-फ़ाई और LTE/5G के बीच स्विच करते हैं। यदि वीपीएन को हर बार शुरुआत से पुनः कनेक्ट किया जाता है, तो एक क्षण आएगा जब मैसेजिंग और स्ट्रीमिंग बंद हो जाएगी। प्रोटोकॉल इस संक्रमण को डिफ़ॉल्ट व्यवहार के रूप में संभालता है। किसी अलग सेटिंग की आवश्यकता नहीं है.
यह प्रोटोकॉल केवल यूडीपी का उपयोग करता है। यूडीपी एक हल्की ट्रांसमिशन विधि है जिसके लिए कनेक्शन स्थापना प्रक्रिया की आवश्यकता नहीं होती है। यह सुरंग के भीतर आगे और पीछे जाने वाले टीसीपी संचार के पुनः प्रसारण नियंत्रण के साथ ओवरलैप नहीं होता है। एक ज्ञात समस्या है कि जब टीसीपी को टीसीपी के शीर्ष पर स्तरित किया जाता है, जब कोई हानि होती है, तो दोनों परतें एक साथ पुनः संचारित होती हैं और गति काफी कम हो जाती है। यह प्रोटोकॉल संरचनात्मक रूप से इस समस्या से बचाता है।
इस बीच, StageVPN कानून के अनुसार कनेक्शन रिकॉर्ड में से एक है, और आईपी पते को रिकॉर्ड करता है जिससे डिवाइस बदलते समय वीपीएन सर्वर तक पहुंचता है। तथ्य यह है कि रोमिंग होने का मतलब यह है कि यह सर्वर पर बना रहता है।
कृपया जानिए ऐसे डिज़ाइनों की सीमाएँ हैं जो केवल यूडीपी का उपयोग करते हैं। कुछ होटल, कंपनी और स्कूल नेटवर्क वेब एक्सेस के अलावा यूडीपी संचार को अवरुद्ध करते हैं। ऐसी जगहों पर वीपीएन कनेक्शन काम नहीं कर सकता है। इस स्थिति में, किसी अन्य वाई-फ़ाई या मोबाइल डेटा पर स्विच करने का प्रयास करें। यदि यह अभी भी काम नहीं करता है, तो डिवाइस मॉडल, ऑपरेटिंग सिस्टम और ऐप संस्करण और घटना का समय सूचीबद्ध करें। ग्राहक सहेयताकृपया हमसे संपर्क करें।
पारिभाषिक शब्दावली
मैंने इस लेख में शब्दों को एक-एक वाक्य में व्यवस्थित किया है। अन्य वीपीएन दस्तावेज़ों को पढ़ते समय भी इसी अर्थ का उपयोग किया जाता है।
- हाथ मिलाना
- यह एक ऐसी प्रक्रिया है जहां दो डिवाइस एक-दूसरे की पहचान करते हैं और संचार शुरू करने से पहले एक एन्क्रिप्शन कुंजी पर सहमत होते हैं।
- 1-आरटीटी (1 राउंड ट्रिप)
- इसका मतलब यह है कि एक बार संदेश भेजने और एक बार वापस लौटने से ही प्रक्रिया पूरी हो जाती है।
- स्थैतिक कुंजी (सार्वजनिक कुंजी/निजी कुंजी)
- एक कुंजी जोड़ी जो आपके डिवाइस पर लंबे समय तक रखी जाती है और आपकी पहचान सत्यापित करने के लिए उपयोग की जाती है। सार्वजनिक कुंजी दूसरे पक्ष को ज्ञात होती है, और निजी कुंजी डिवाइस से बाहर नहीं भेजी जाती है।
- अस्थायी कुंजी
- यह कुंजी प्रत्येक हैंडशेक के लिए नए सिरे से बनाई जाती है और सत्र के अंत में मिटा दी जाती है।
- सत्र कुंजी
- हैंडशेक के परिणामस्वरूप बनाई गई एक सममित कुंजी जो वास्तविक डेटा को एन्क्रिप्ट करती है।
- आगे की सुरक्षा
- यह संपत्ति पहले से ही समाप्त सत्र की सामग्री को रिलीज़ होने से रोकती है, भले ही दीर्घकालिक निजी कुंजी बाद में उजागर हो।
- एईएडी
- चाचा20-पॉली1305 एक क्रिप्टोग्राफ़िक विधि है जो एन्क्रिप्शन और छेड़छाड़ का पता लगाने की प्रक्रिया एक साथ करती है।
- मैक
- यह एक संक्षिप्त मान है जिसकी गणना की जाती है और यह सुनिश्चित करने के लिए कुंजी से जोड़ा जाता है कि संदेश जाली नहीं है।
- हमले को फिर से खेलना
- यह एक ऐसा हमला है जो एक सामान्य संदेश रिकॉर्ड करके और बाद में उसे दोबारा भेजकर सिस्टम को धोखा देता है।
- एन्क्रिप्शन कुंजी रूटिंग
- यह सार्वजनिक कुंजी और अनुमत आईपी रेंज को बांधने की एक विधि है ताकि यह निर्धारित किया जा सके कि किस कुंजी को एन्क्रिप्ट करना है और कौन से पैकेट को स्वीकार करना है।
- अनुमतआईपी
- यह आईपी पते की वह सीमा है जिसे किसी विशिष्ट सार्वजनिक कुंजी का समकक्ष भेज और प्राप्त कर सकता है। 0.0.0.0/0 और ::/0 सभी पतों को संदर्भित करते हैं।
- endpoint
- यह दूसरे पक्ष का वास्तविक इंटरनेट पता और यूडीपी पोर्ट है, और रोमिंग होने पर सर्वर इन मानों को अपडेट करता है।
- रोमिंग
- भले ही डिवाइस का आईपी पता बदल जाए, वही सुरंग जारी रहती है।
- नेट
- यह एक ऐसी विधि है जिसमें एक राउटर या दूरसंचार कंपनी का उपकरण कई उपकरणों के पते को एक सार्वजनिक पते में बदल देता है।
- जिंदा रहो
- यह एक सामग्री रहित पैकेट है जो कनेक्शन जानकारी को मिटाने से रोकने के लिए समय-समय पर भेजा जाता है।
- एमटीयू
- यह एक समय में भेजे जा सकने वाले पैकेटों का अधिकतम आकार है।
- यूडीपी
- यह एक हल्की ट्रांसमिशन विधि है जो बिना कनेक्शन स्थापना प्रक्रियाओं और बिना रीट्रांसमिशन के पैकेट भेजती है।
संदर्भ सामग्री
- शोर प्रोटोकॉल ढांचा - आईके हैंडशेक पैटर्न की परिभाषा (शोर परियोजना)
- आरएफसी 8439: आईईटीएफ प्रोटोकॉल के लिए चाचा20 और पॉली1305 - डेटा एन्क्रिप्शन विधि (IETF)
- आरएफसी 7748: सुरक्षा के लिए अण्डाकार वक्र - कर्व25519 कुंजी एक्सचेंज (आईईटीएफ)
- RFC 7693: BLAKE2 क्रिप्टोग्राफ़िक हैश और MAC - हैश और मैक गणना (आईईटीएफ)
- आरएफसी 5869: एचएमएसी-आधारित एक्स्ट्रैक्ट-एंड-एक्सपैंड कुंजी व्युत्पत्ति फ़ंक्शन (एचकेडीएफ) - सत्र कुंजी व्युत्पत्ति (आईईटीएफ)
- RFC 7296: इंटरनेट कुंजी एक्सचेंज प्रोटोकॉल संस्करण 2 (IKEv2) - IKEv2 विनिमय प्रक्रिया (IETF)
- RFC 4555: IKEv2 मोबिलिटी और मल्टीहोमिंग प्रोटोकॉल (MOBIKE) - IKEv2 (IETF) में नेटवर्क परिवर्तन प्रबंधन