क्या आपने कभी किसी कैफे के वाई-फाई से कनेक्ट करने से पहले यह देखा है कि नेटवर्क वास्तव में उस कैफे का है या नहीं? यदि आप एक ही नाम के दो नेटवर्क देखते हैं, तो आप किसे चुनेंगे? सार्वजनिक वाई-फ़ाई ख़तरनाक होने का कारण यह है कि ऑपरेटर की पहचान नहीं की जा सकती और आप यह नहीं जान सकते कि उसी नेटवर्क से कौन जुड़ा है। यह आलेख नंबर कार्ड का उपयोग करके सार्वजनिक वाई-फ़ाई का उपयोग करते समय पालन किए जाने वाले 9 नियमों का सारांश देता है। प्रत्येक नियम के लिए, मैंने लिखा कि इसकी आवश्यकता क्यों है और इसे कैसे करना है। सबसे पहले, आइए स्थान के आधार पर जोखिम स्तर को देखें।
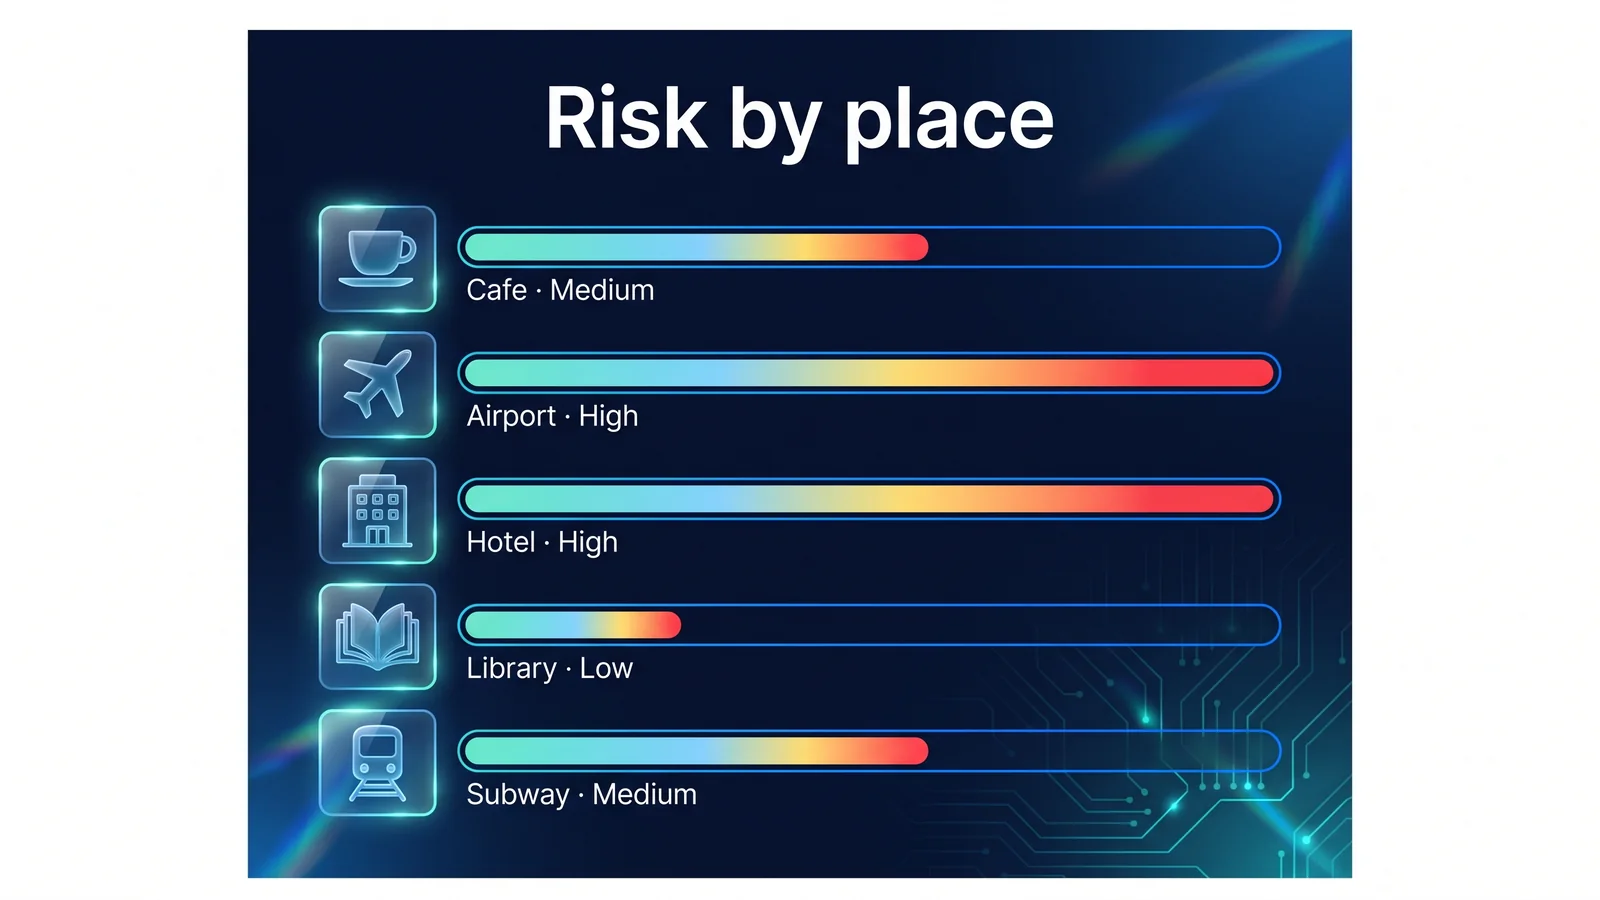
जोखिम स्तर उपयोगकर्ताओं की संख्या, ठहरने की अवधि, लॉगिन विधि और क्या ऑपरेटर की पुष्टि की जा सकती है, के आधार पर एक सापेक्ष मूल्य है। बहुत अधिक ट्रैफ़िक वाले हवाई अड्डे और होटल आधिकारिक वाई-फ़ाई के समान नाम से आसानी से नकली एक्सेस पॉइंट बना सकते हैं। पुस्तकालयों और सार्वजनिक संस्थानों में एक स्पष्ट संचालन इकाई होती है। चाहे आप कहीं भी हों, नियम समान हैं। कम जोखिम वाले क्षेत्रों में भी, नीचे दी गई नौ बातों का ध्यान रखें।
सार्वजनिक वाई-फाई खतरनाक क्यों है?
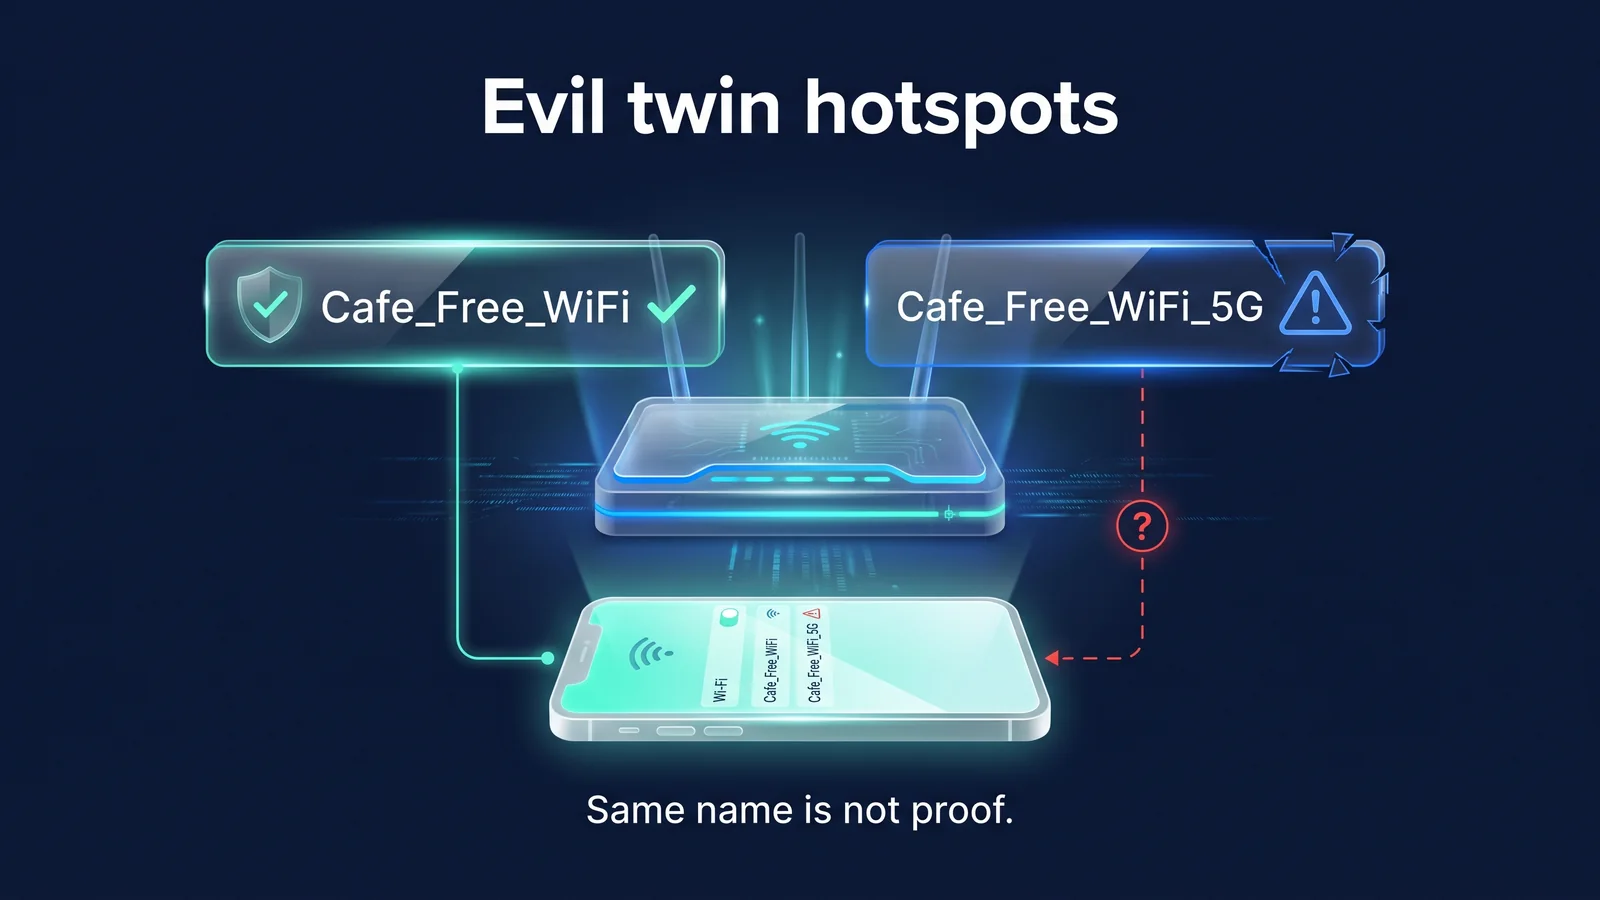
सार्वजनिक वाई-फाई खतरनाक होने के तीन कारण हैं: आप नहीं बता सकते कि इसे कौन चला रहा है, एक ही नेटवर्क पर अजनबी हैं, और वैध लॉगिन स्क्रीन और नकली के बीच अंतर करना मुश्किल है। ऊपर चित्रित नकली कनेक्शन बिंदु पहले जोखिम को दर्शाता है। एविल ट्विन एक नकली वायरलेस एक्सेस प्वाइंट है जिसे आधिकारिक वाई-फाई के समान या समान नाम से बनाया गया है। स्मार्टफ़ोन अक्सर पहले से कनेक्टेड नाम मिलने पर स्वचालित रूप से कनेक्ट हो जाते हैं, और यदि दो नाम समान हैं, तो मजबूत सिग्नल वाले को चुना जा सकता है। एक हमलावर सिर्फ एक लैपटॉप या पोर्टेबल राउटर से ऐसा नेटवर्क बना सकता है।
हालाँकि, जोखिमों को बढ़ा-चढ़ाकर बताने की कोई ज़रूरत नहीं है। जैसा कि संघीय व्यापार आयोग (एफटीसी) बताता है, आज अधिकांश वेबसाइटें HTTPS के साथ एन्क्रिप्टेड हैं। ऐसे मामलों की संख्या जहां पेज की सामग्री सार्वजनिक वाई-फ़ाई पर वैसे ही प्रदर्शित होती है, काफी कम हो गई है। शेष जोखिम नीचे दी गई तालिका में सूचीबद्ध हैं।
HTTPS के साथ भी, नेटवर्क देख सकता है कि आप किस साइट तक पहुंच रहे हैं। ऐसा इसलिए है क्योंकि अधिकांश DNS लुकअप जो साइट नामों को पते में बदलते हैं और टीएलएस कनेक्शन में सर्वर नाम प्रतिनिधित्व अनएन्क्रिप्टेड होते हैं। भले ही उसी नेटवर्क के उपयोगकर्ता या ऑपरेटर पृष्ठ सामग्री नहीं देख सकते, वे जान सकते हैं कि आपने किस बैंक या मेल सेवा तक पहुंच बनाई है। एक वीपीएन इस जानकारी को एक सुरंग के अंदर रखता है। नकली लॉगिन स्क्रीन एक अलग तरह का जोखिम है। यदि आप किसी ऐसे पृष्ठ पर अपना कार्ड नंबर या पासवर्ड दर्ज करते हैं जो सामान्य कैप्टिव पोर्टल की नकल करता है, तो एन्क्रिप्शन की परवाह किए बिना, वह जानकारी हमलावर को दे दी जाएगी।
| धमकी | मैं कैसे जागूँ? | आप किस चीज़ के संपर्क में आ सकते हैं | वीपीएन प्रभाव | सम्बंधित नियम |
|---|---|---|---|---|
| कनेक्शन का नकली बिंदु (दुष्ट जुड़वां) | आपको आपके आधिकारिक वाई-फाई के समान नाम वाले नेटवर्क पर ले जाता है | कनेक्शन गंतव्य, अनएन्क्रिप्टेड संचार | बहुत कम हो गया | 1, 2, 9 |
| उसी नेटवर्क पर झाँक रहा हूँ | उसी राउटर के अन्य उपयोगकर्ता संचार का निरीक्षण करते हैं | डीएनएस लुकअप, कमजोर एन्क्रिप्शन के साथ ऐप संचार | बहुत कम हो गया | 3, 4 |
| नकली लॉगिन स्क्रीन | एक पेज जो कैप्टिव पोर्टल की नकल करता है | कार्ड की जानकारी, खाता पासवर्ड | कोई प्रभाव नहीं | 3, 8 |
| प्रमाणपत्र चेतावनियों पर ध्यान न दें | बीच में फर्जी सर्टिफिकेट पेश करें | लॉगिन जानकारी, पृष्ठ सामग्री | कुछ कमी | 4 |
| डिवाइस से सीधा संपर्क | फ़ाइल शेयरिंग, एयरड्रॉप, नजदीकी डिवाइस शेयरिंग | साझा फ़ोल्डर, डिवाइस नाम, अवांछित फ़ाइलें प्राप्त करें | कोई प्रभाव नहीं | 5, 7 |
| फ़िशिंग लिंक/दुर्भावनापूर्ण फ़ाइलें | सार्वजनिक वाई-फाई की परवाह किए बिना होता है | खाता, उपकरण | कोई प्रभाव नहीं | 7, 8 |
तालिका में 'वीपीएन प्रभावशीलता' के तीन स्तर हैं: बहुत कम, थोड़ा कम, और कोई प्रभाव नहीं। एक वीपीएन आपके डिवाइस और वीपीएन सर्वर के बीच संचार को एन्क्रिप्ट करता है, इसलिए भले ही आप नकली उपस्थिति बिंदु से गुजरते हों, एक हमलावर केवल वीपीएन सर्वर पर जाने वाले एन्क्रिप्टेड संचार को देख पाएगा।
- मेरा स्मार्टफोनस्टेजवीपीएन ऐप
- एन्क्रिप्शन सुरंग
- उपस्थिति का नकली बिंदुसामग्री/गंतव्य अपुष्ट
- एन्क्रिप्शन सुरंग
- वीपीएन सर्वरStageVPN
- HTTPS के
- वेबसाइटमेल/शॉपिंग
- वीपीएन एन्क्रिप्शन
- साइट HTTPS
- वे क्षेत्र जो उजागर हो सकते हैं
हालाँकि, यदि आपने वीपीएन चालू करने से पहले अपनी जानकारी नकली लॉगिन स्क्रीन में दर्ज की है, तो वीपीएन इसे वापस नहीं कर पाएगा। नकली नेटवर्क वीपीएन कनेक्शन को भी ब्लॉक कर सकते हैं। तो नौ नियम नाम समाधान से शुरू होते हैं, वीपीएन से नहीं।
कनेक्ट करने से पहले: नियम 1-2
प्री-कनेक्शन नियमों का लक्ष्य गलत नेटवर्क पर फंसने से बचना है। एक बार जब कोई दोषपूर्ण कनेक्शन बन जाता है, तो उसके बाद के सभी संचार उस नेटवर्क से होकर गुजरते हैं।
हम केवल अपने कर्मचारियों द्वारा पुष्टि किए गए नेटवर्क नामों पर भरोसा करते हैं
क्यों उपस्थिति के नकली बिंदुओं में ऐसे नाम हैं जो या तो उनके आधिकारिक नामों के समान हैं या केवल एक अक्षर से भिन्न हैं। लॉक सिंबल का मतलब केवल यह है कि पासवर्ड लॉक है, इसका मतलब यह नहीं है कि नेटवर्क वास्तविक है। एक नेटवर्क जहां सभी मेहमान एक ही पासवर्ड का उपयोग करते हैं, एक ही नाम और पासवर्ड के साथ नकल करना आसान होता है।
कैसे नोटिस पर या किसी स्टाफ सदस्य से सही नाम की पुष्टि करें। यदि आप दो नाम देखते हैं जो समान हैं या थोड़ी भिन्न वर्तनी वाले हैं, तो हम उन्हें लिंक नहीं करेंगे। जहां नामों को सत्यापित नहीं किया जा सकता, वहां मोबाइल डेटा का उपयोग किया जाता है।
वाई-फाई ऑटो-कनेक्ट बंद करें
क्यों ऑटो-कनेक्शन किसी दुष्ट जुड़वां से अनजाने कनेक्शन का सबसे आम कारण है। यदि आपको उसी नाम का नेटवर्क दिखाई देता है जिससे आप पहले जुड़े थे, तो आपका स्मार्टफ़ोन बिना पूछे उससे कनेक्ट हो जाएगा।
कैसे अपने iPhone पर, सेटिंग्स > वाई-फ़ाई पर जाकर और अपने नेटवर्क के आगे जानकारी बटन पर टैप करके स्वचालित कनेक्शन बंद करें। यदि आप सेटिंग्स > वाई-फ़ाई में 'नेटवर्क में शामिल होने के लिए पूछें' चालू करते हैं, तो यह किसी सहेजे नहीं गए नेटवर्क में शामिल होने से पहले आपसे पूछेगा। एंड्रॉइड सहेजे गए नेटवर्क के लिए सेटिंग्स में स्वचालित कनेक्शन बंद कर देता है (मेनू स्थान निर्माता द्वारा भिन्न होता है)। यदि आपके डिवाइस में खुले नेटवर्क से स्वचालित रूप से कनेक्ट होने का विकल्प है, तो उसे भी बंद कर दें। अपने iPhone पर निजी वाई-फाई पते चालू करने से प्रत्येक नेटवर्क के लिए अलग-अलग हार्डवेयर पते का उपयोग करके एक ही डिवाइस को कई वाई-फाई पर ट्रैक करना मुश्किल हो जाता है। iOS 18 के बाद, आप ऑफ, फिक्स्ड और रोटेटिंग के बीच चयन कर सकते हैं। एंड्रॉइड आपको यह तय करने की भी अनुमति देता है कि आपके सहेजे गए नेटवर्क के गोपनीयता अनुभाग में यादृच्छिक हार्डवेयर पते का उपयोग करना है या नहीं।
वाई-फाई सूची में लॉक का मतलब है कि वायरलेस अनुभाग एन्क्रिप्टेड है, जैसे WPA2 या WPA3। पासवर्ड जानने वाला हर व्यक्ति एक ही नेटवर्क में प्रवेश करता है, इसलिए भले ही ऐसी जगह पर लॉक हो जहां पासवर्ड का पता चलता है, जैसे कि कैफे, आप इसे अपरिचित उपयोगकर्ताओं के साथ साझा कर रहे हैं। पासवर्ड के बिना खुले नेटवर्क अधिक जोखिम भरे होते हैं क्योंकि वायरलेस अनुभाग स्वयं एन्क्रिप्टेड नहीं होता है। किसी भी तरह से, जब आप वीपीएन चालू करते हैं, तो वायरलेस अनुभाग और उससे परे राउटर/इंटरनेट सेवा प्रदाता अनुभाग भी एन्क्रिप्टेड होते हैं।
कनेक्ट करते समय: नियम 3 से 5
कनेक्ट करते समय ऑर्डर महत्वपूर्ण है. पहले लॉगिन स्क्रीन चालू करें, फिर वीपीएन। कनेक्ट करने से पहले साझाकरण सुविधा बंद कर दें.
लॉगिन स्क्रीन पर आने के बाद, अपना वीपीएन चालू करें
क्यों कैप्टिव पोर्टल एक वाई-फाई लॉगिन स्क्रीन है जो नियमों और शर्तों से सहमत होने, अपना कमरा नंबर दर्ज करने और अपना ईमेल पता दर्ज करने के बाद इंटरनेट खोलता है। पोर्टल से गुजरने से पहले नेटवर्क अधिकांश संचार को अवरुद्ध कर देता है। यदि वीपीएन को पहले चालू किया जाता है, तो ऐसा लगता है कि इंटरनेट बिल्कुल भी काम नहीं कर रहा है क्योंकि यह वीपीएन सर्वर या लॉगिन स्क्रीन तक नहीं पहुंच सकता है।
कैसे निम्नलिखित क्रम में आगे बढ़ें: वाई-फाई से कनेक्ट करें, लॉगिन स्क्रीन को पूरा करें, वीपीएन से कनेक्ट करें और कनेक्ट होने की पुष्टि करें। यदि लॉगिन स्क्रीन दिखाई नहीं देती है, तो वीपीएन को थोड़ी देर के लिए बंद कर दें और अपने ब्राउज़र में एक वेबसाइट खोलने का प्रयास करें। होटल जैसे स्थानों में जहां आपको एक निश्चित अवधि के बाद फिर से लॉग इन करने की आवश्यकता होती है, अगर इंटरनेट डिस्कनेक्ट हो गया है तो पहले लॉगिन स्क्रीन की जांच करें। कनेक्टेड संकेतक प्रकट होने से पहले भेजा या प्राप्त किया गया डेटा सुरक्षित नहीं है।
- वाई-फ़ाई कनेक्शनकेवल पुष्टि किये गये नामों से ही जुड़ें
- लॉगिन स्क्रीननियम और शर्तों से सहमत हों, कमरा नंबर दर्ज करें
- इंटरनेट खुलासामान्य संचार की अनुमति है
- वीपीएन कनेक्शनस्टेजवीपीएन ऐप से कनेक्ट करें
- कनेक्ट होने की पुष्टि करेंबाद में, ईमेल/मैसेंजर का उपयोग करें
एक सामान्य लॉगिन स्क्रीन आमतौर पर केवल नियम और शर्तों पर सहमति या साधारण जानकारी मांगती है। यदि यह मुफ्त वाई-फाई है, लेकिन यह आपका कार्ड नंबर, आपके ईमेल या एसएनएस खाते के लिए आपका सामान्य पासवर्ड मांगता है, आपसे एक ऐप, कॉन्फ़िगरेशन प्रोफ़ाइल, या प्रमाणपत्र इंस्टॉल करने के लिए कहता है, या एड्रेस बार में डोमेन सुविधा नाम से असंबंधित है, तो संदेह करें कि यह एक नकली स्क्रीन हो सकती है और डिस्कनेक्ट हो सकता है।
पता बार में HTTPS और प्रमाणपत्र चेतावनियाँ जाँचें।
क्यों HTTPS आपके ब्राउज़र और साइट के बीच संचार को एन्क्रिप्ट करता है। प्रमाणपत्र चेतावनी एक संकेत है कि एन्क्रिप्शन बाधित हो सकता है। यदि किसी ऐसी साइट पर चेतावनी दिखाई देती है जो सामान्य रूप से अच्छी तरह खुलती है, तो आपको नेटवर्क पर ही संदेह हो सकता है। हालाँकि, HTTPS यह गारंटी नहीं देता कि साइट वास्तविक है।
कैसे लॉग इन करें और केवल उन साइटों पर भुगतान करें जहां पता https से शुरू होता है और डोमेन की वर्तनी सही है। यदि कोई प्रमाणपत्र चेतावनी दिखाई देती है, तो आगे न बढ़ें और पृष्ठ बंद कर दें। स्टेजवीपीएन ऐप आपके डिवाइस से वीपीएन सर्वर तक संचार को एन्क्रिप्ट करता है, और HTTPS उससे आगे की साइट को एन्क्रिप्ट करता है। दोनों का उपयोग एक साथ किया जाता है क्योंकि वे एक दूसरे को प्रतिस्थापित नहीं करते हैं।
| पता बार दिखाएँ | अर्थ | प्रतिक्रिया |
|---|---|---|
| https + सटीक डोमेन | साइट पर संचार एन्क्रिप्टेड है | लॉगिन और भुगतान संभव. अपने डोमेन की वर्तनी एक बार और जाँचें |
| https + अपरिचित डोमेन | एन्क्रिप्टेड, लेकिन इसकी कोई गारंटी नहीं कि साइट वास्तविक है | संभव फ़िशिंग. कोई जानकारी दर्ज नहीं की गई |
| http (कोई लॉक नहीं) | सामग्री एन्क्रिप्टेड नहीं है | जानकारी दर्ज न करें. केवल पढ़ें या वीपीएन से कनेक्ट करने के बाद उपयोग करें |
| प्रमाणपत्र चेतावनी स्क्रीन | हस्तक्षेप या साइट सेटअप त्रुटि | बिना आगे बढ़े पेज बंद कर दें. बार-बार कहने पर नेटवर्क बदल जाता है |
कुछ ब्राउज़र एड्रेस बार में लॉक आइकन को एक अलग स्वरूप में बदल देते हैं। आइकन के स्वरूप को देखने के बजाय, यह देखें कि पता https और डोमेन वर्तनी से शुरू होता है या नहीं। प्रत्येक डिवाइस पर अलग-अलग स्थानों पर कनेक्शन स्थिति की जाँच की जाती है। iPhone स्टेटस बार या कंट्रोल सेंटर में वीपीएन प्रदर्शित करता है, एंड्रॉइड अधिसूचना क्षेत्र में एक कुंजी प्रदर्शित करता है, और क्रोम टूलबार में क्रोम आइकन के लिए स्टेजवीपीएन की स्थिति प्रदर्शित करता है।
फ़ाइल साझाकरण और आस-पास के डिवाइस साझाकरण बंद करें
क्यों एयरड्रॉप, क्विक शेयर और फ़ाइल शेयरिंग आपके डिवाइस को आस-पास के डिवाइसों के सामने प्रकट करते हैं। ये सुविधाएँ वीपीएन से स्वतंत्र रूप से संचालित होती हैं, इसलिए यदि आप वीपीएन चालू करते हैं, तो भी आपको इसे अलग से बंद करना होगा। सार्वजनिक स्थानों पर, आपको अवांछित फ़ाइलें प्राप्त हो सकती हैं या साझा फ़ोल्डर उजागर हो सकते हैं।
कैसे अपने iPhone पर AirDrop बंद करें या इसे केवल संपर्कों पर छोड़ दें। एंड्रॉइड पर क्विक शेयर संपर्कों की दृश्यता को सीमित करता है। अपने विंडोज़ लैपटॉप के नेटवर्क प्रोफ़ाइल को सार्वजनिक पर सेट करने से यह उसी नेटवर्क पर अन्य डिवाइसों पर कम दिखाई देता है। macOS सिस्टम सेटिंग्स में शेयरिंग के अंतर्गत फ़ाइल शेयरिंग को बंद कर देता है।
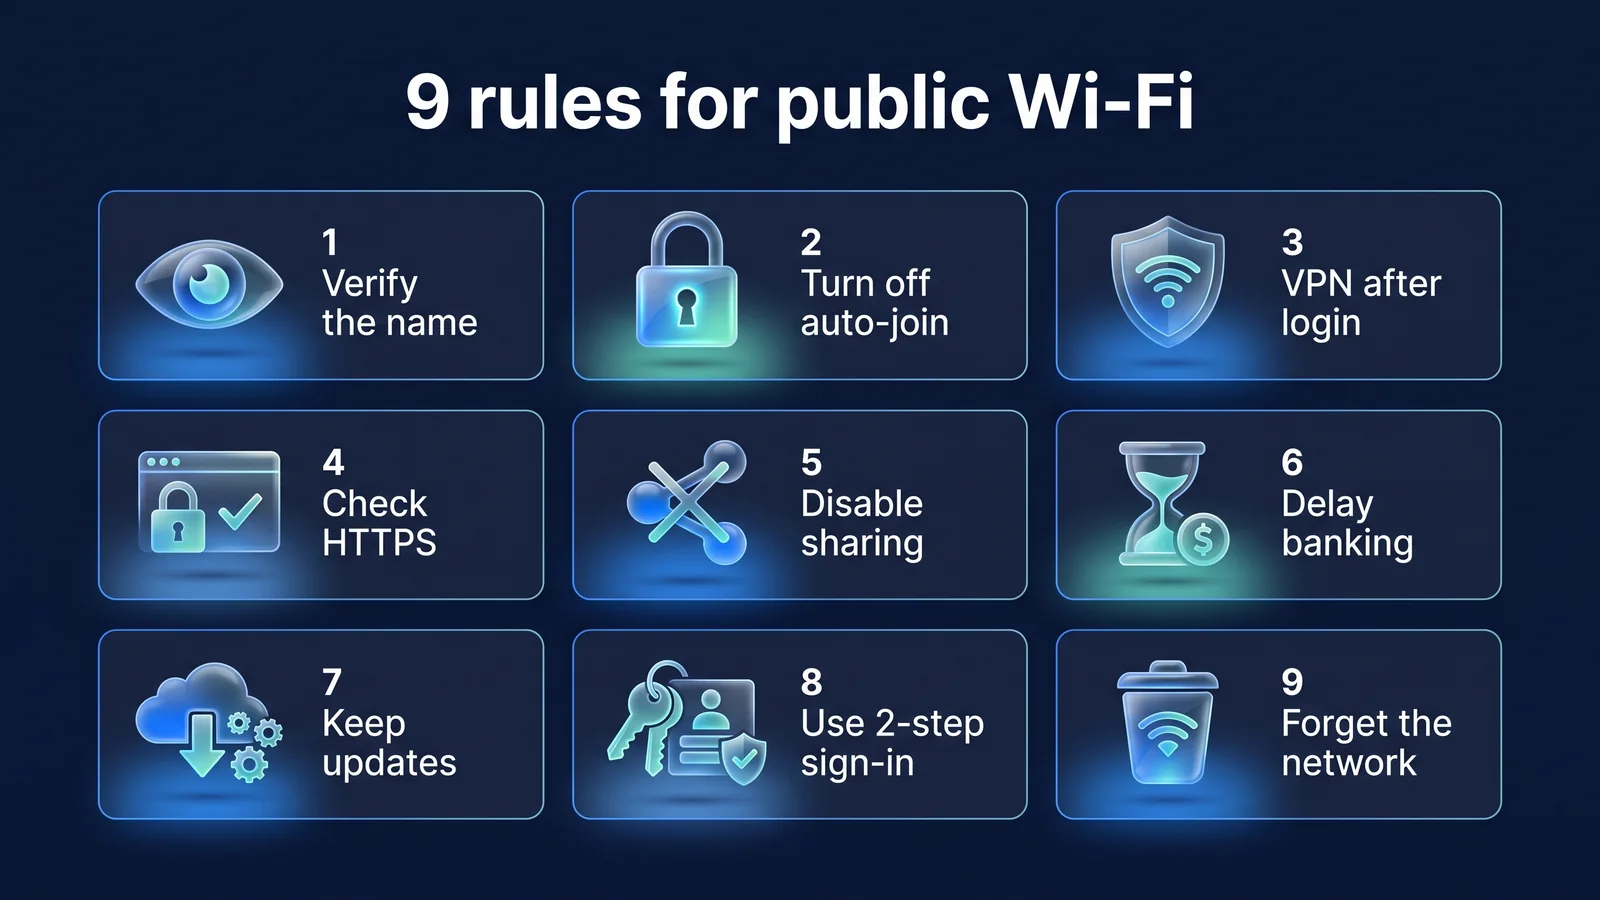
उपयोग एवं दैनिक जीवन में: नियम 6 से 8
उपरोक्त चित्र में नौ कोशिकाओं में से, पहले पांच कनेक्शन के क्षण के नियम हैं, और शेष चार आदतें हैं। नियम 6 सार्वजनिक वाई-फाई का उपयोग करते समय इसका पालन करना है, और नियम 7 और 8 दैनिक आधार पर पहले से करने योग्य चीजें हैं।
वित्तीय लेनदेन और पासवर्ड परिवर्तन बंद करें
क्यों बड़ी रकम ट्रांसफर करते समय या किसी महत्वपूर्ण खाते का पासवर्ड बदलते समय एक भी गलती को सुधारना मुश्किल होता है। अमेरिकी साइबर सुरक्षा और बुनियादी ढांचा सुरक्षा एजेंसी (सीआईएसए) वित्तीय लेनदेन के लिए सार्वजनिक वाई-फाई के बजाय आपके फोन के मोबाइल डेटा का उपयोग करने की सिफारिश करती है।
कैसे यदि आप जल्दी में नहीं हैं, तो मोबाइल डेटा या आपका घरेलू नेटवर्क इसे संभाल लेगा। यदि आपको सार्वजनिक वाई-फ़ाई का उपयोग करना ही है, तो सुनिश्चित करें कि यह एक आधिकारिक नेटवर्क है, लॉगिन स्क्रीन पास करें, और वीपीएन से कनेक्ट होने पर केवल आधिकारिक ऐप का उपयोग करें। सार्वजनिक पीसी पर किसी भी खाते में लॉग इन न करें। ऐसा इसलिए है क्योंकि यदि आप ब्राउज़र की गुप्त विंडो का उपयोग करते हैं, तो भी आप पीसी पर स्थापित कीस्ट्रोक रिकॉर्डिंग प्रोग्राम को ब्लॉक नहीं कर सकते हैं। यदि आपको इसका उपयोग करना ही है, तो जाने से पहले सभी खातों से लॉग आउट करें और अपने डिवाइस पर उन खातों के पासवर्ड बदल दें।
अपने ऑपरेटिंग सिस्टम और ऐप्स को अपडेट रखें
क्यों सुरक्षा अद्यतन उन कमजोरियों को ठीक करते हैं जिनका उपयोग नेटवर्क-आधारित हमलों के लिए किया जा सकता है। समान नेटवर्क पर अन्य डिवाइस आपके डिवाइस पर ज्ञात कमजोरियों का फायदा उठा सकते हैं।
कैसे स्वचालित अपडेट चालू करें और बाहर जाने से पहले अपने घर के वाई-फाई के माध्यम से आपके द्वारा स्थगित किए गए किसी भी अपडेट को इंस्टॉल करें। अपने iPhone पर, आप सेटिंग > सामान्य > सॉफ़्टवेयर अपडेट में स्वचालित अपडेट चालू कर सकते हैं। सार्वजनिक वाई-फाई पर, मुझे अचानक एक स्क्रीन मिलती है जिसमें बताया जाता है कि "एक अपडेट की आवश्यकता है" और मुझसे इंस्टॉलेशन फ़ाइल डाउनलोड करने के लिए कहा जाता है, लेकिन इसका पालन नहीं होता है। केवल ऐप स्टोर और Google Play जैसे आधिकारिक स्टोर से ही ऐप्स इंस्टॉल करें।
अपने मुख्य खाते के लिए द्वि-चरणीय सत्यापन चालू करें
क्यों दो-चरणीय प्रमाणीकरण एक लॉगिन विधि को संदर्भित करता है जिसके लिए आपके पासवर्ड के अलावा आपके डिवाइस से प्राप्त कोड या अनुमोदन की आवश्यकता होती है। भले ही आप अपना पासवर्ड नकली लॉगिन स्क्रीन पर दर्ज करते हैं, 2-चरणीय सत्यापन किसी अन्य व्यक्ति के लिए तुरंत लॉग इन करना मुश्किल बना देता है।
कैसे सबसे पहले अपना मेल, मैसेंजर, फाइनेंस और क्लाउड अकाउंट चालू करें। प्रमाणीकरण ऐप या डिवाइस प्राधिकरण विधि टेक्स्ट प्रमाणीकरण से बेहतर है। पुनर्प्राप्ति कोड को एक तरफ रखें. इसे कैसे सेट अप करें 10 स्मार्टफोन गोपनीयता सेटिंग्सयह अंदर है
| तरीका | योग्यता | ध्यान देने योग्य बातें |
|---|---|---|
| टेक्स्ट (एसएमएस) प्रमाणीकरण संख्या | अलग ऐप की जरूरत नहीं | आप विदेशों में घरेलू नंबरों से पाठ संदेश प्राप्त करने में सक्षम नहीं हो सकते हैं। लॉक स्क्रीन पूर्वावलोकन के रूप में प्रदर्शित किया जा सकता है |
| प्रमाणक ऐप (एक बार का कोड) | बिना नेटवर्क के कोड जनरेट करें. विदेशों में भी काम करता है | डिवाइस बदलने से पहले इसे स्थानांतरित करना होगा। बैकअप कोड रखने की आवश्यकता है |
| डिवाइस अनुमोदन अधिसूचना | एक टैप से स्वीकृत करें. टेक्स्ट संदेशों की तुलना में फ़िशिंग के विरुद्ध अधिक सशक्त | जिन अनुमोदन अनुरोधों का मैंने अनुरोध नहीं किया था उन्हें अस्वीकार कर दिया जाना चाहिए |
| सुरक्षा कुंजी (हार्डवेयर) | फ़िशिंग के प्रति सर्वाधिक प्रतिरोधी | खो जाने की स्थिति में एक अतिरिक्त कुंजी या अन्य विधि पंजीकृत करें |
उपयोग के बाद: नियम 9
उपयोग के बाद के निर्देश आपकी अगली यात्रा के लिए हैं। भले ही आपने इसे आज सुरक्षित रूप से लिखा हो, यदि सहेजा गया नाम बना रहता है, तो अगली बार ऑटो-कनेक्शन समस्याएँ पैदा करेगा।
उपयोग किए गए नेटवर्क को सूची से हटाएं
क्यों यदि नाम सहेजा गया है, तो आप भविष्य में उसी नाम से किसी नकली एक्सेस प्वाइंट से स्वचालित रूप से जुड़ सकते हैं। यात्रा स्थलों पर सहेजे गए होटल और हवाई अड्डे के नाम सामान्य नाम हैं, इसलिए आप उन्हें अन्य स्थानों पर भी देख सकते हैं।
कैसे जब आप चले जाएं, तो उस नेटवर्क को अपने सहेजे गए नेटवर्क की सूची से हटा दें। iPhone पर, सेटिंग्स> वाई-फाई पर जाएं, नेटवर्क के बगल में जानकारी बटन दबाएं, और फिर 'इस नेटवर्क को भूल जाएं' चुनें। एंड्रॉइड उन्हें सहेजे गए नेटवर्क की सूची से हटा देता है। उपयोग में न होने पर वाई-फ़ाई और ब्लूटूथ बंद करना भी एक अच्छी आदत है। आपके iPhone पर नियंत्रण केंद्र से वाई-फाई बंद करने से केवल अस्थायी रूप से डिस्कनेक्ट हो सकता है, इसलिए यह सुनिश्चित करने के लिए कि यह बंद है, इसे सेटिंग ऐप में बंद करें या नेटवर्क साफ़ करें।
बख्शीश यदि आपको एक साथ 9 चीजें सीखना मुश्किल लगता है, तो नियम 1, 3 और 9 (अपना नाम जांचें, लॉग इन करने के बाद वीपीएन का उपयोग करें, समाप्त होने पर हटा दें) को अपनी आदत में शामिल करने का प्रयास करें। ये तीन चीज़ें नकली उपस्थिति बिंदुओं के अधिकांश जोखिम को रोकती हैं।
एक वीपीएन सार्वजनिक वाई-फ़ाई सुरक्षा की कई परतों में से एक के रूप में कार्य करता है। कनेक्ट करने के लिए किस नेटवर्क का चयन करना, यह सुनिश्चित करना कि साइट वास्तविक है, और आपके खाते और डिवाइस की सुरक्षा करना अन्य परतों की ज़िम्मेदारी है।
- नेटवर्क चुनेंनियम 1, 2, और 9: अपना नाम जांचें, स्वचालित कनेक्शन बंद करें और उपयोग के बाद हटा दें।
- कनेक्शन सुरक्षानियम 3: वीपीएन के साथ अपने डिवाइस और सर्वर के बीच एन्क्रिप्ट करें
- साइट सुरक्षानियम 4: HTTPS, प्रमाणपत्र चेतावनियों की जाँच करें
- डिवाइस सुरक्षानियम 5·7: साझाकरण बंद करें, अपडेट करें
- खाता/कार्रवाईनियम 6·8: वित्तीय लेनदेन रोकें, दो-कारक प्रमाणीकरण
वीपीएन की भूमिका और सीमाएँ वीपीएन क्या रोकते हैं और क्या नहीं रोक सकतेखैर, यहां यह सुनिश्चित करने का तरीका बताया गया है कि आपके DNS लुकअप लीक नहीं हो रहे हैं: डीएनएस लीक और वेबआरटीसी लीकमैंने इसे व्यवस्थित किया।
सार्वजनिक वाई-फ़ाई पर Chrome के लिए स्टेजवीपीएन ऐप और स्टेजवीपीएन के बीच क्या अंतर है?
सुरक्षा का दायरा अलग है. स्टेजवीपीएन ऐप (आईफोन/एंड्रॉइड) डिवाइस-वाइड आईपीवी4/आईपीवी6 ट्रैफिक और डीएनएस लुकअप को वायरगार्ड सुरंग में भेजता है। क्रोम के लिए स्टेजवीपीएन केवल क्रोम ब्राउज़र से HTTPS प्रॉक्सी तक संचार भेजता है, और ब्राउज़र और प्रॉक्सी के बीच का कनेक्शन टीएलएस के साथ एन्क्रिप्ट किया गया है। Chrome की WebRTC नीति को समायोजित करें ताकि WebRTC कनेक्शन के दौरान प्रॉक्सी को बायपास न करे, और निजी IP और लोकलहोस्ट पते प्रॉक्सी से गुजरे बिना सीधे कनेक्ट हों। यदि आप किसी कैफे में केवल अपने लैपटॉप पर क्रोम का उपयोग करते हैं, तो एक्सटेंशन पर्याप्त है, लेकिन यदि आप ईमेल प्रोग्राम या मैसेंजर का भी उपयोग करते हैं, तो आपके संचार सुरक्षित नहीं होंगे।
स्टेजवीपीएन ऐप · स्मार्टफोन
- सभी ऐप्स और ब्राउज़रों पर संचार
- डीएनएस लुकअप तक कोई सुरंग नहीं
- IPv4 और IPv6 दोनों
- सार्वजनिक वाई-फाई पर डिफ़ॉल्ट विकल्प
क्रोम · लैपटॉप के लिए स्टेजवीपीएन
- केवल Chrome टैब में संचार
- ब्राउज़र और प्रॉक्सी के बीच टीएलएस एन्क्रिप्शन
- कनेक्शन के दौरान WebRTC नीति समायोजन
- अन्य कार्यक्रमों से संचार को बाहर करना
स्टेजवीपीएन ऐसी सुविधा प्रदान नहीं करता है जो वीपीएन कनेक्शन खो जाने पर स्वचालित रूप से संचार को अवरुद्ध कर देता है, इसलिए महत्वपूर्ण कार्यों के दौरान ऐप की स्थिति को बार-बार जांचें। दोनों उत्पादों की विस्तृत तुलना के लिए, ब्राउज़र वीपीएन बनाम ऐप वीपीएन, सुविधाओं की सूची है काम का दिशानिर्देश देने वालायह अंदर है
अलग-अलग जगहों पर जोखिम अलग-अलग क्यों हैं?
जोखिम अलग-अलग जगहों पर अलग-अलग होते हैं क्योंकि उपयोगकर्ताओं की संख्या, ठहरने की अवधि, लॉगिन विधि और संचालन इकाई अलग-अलग होती है। हवाई अड्डों पर उपयोगकर्ताओं की संख्या सबसे अधिक है और आगमन और प्रस्थान लगातार होता है, जिससे नकली पहुंच बिंदु बनाना आसान हो जाता है। एक होटल में, सभी मेहमान कई दिनों तक एक ही नेटवर्क का उपयोग करते हैं, और जब लॉगिन सत्र समाप्त हो जाता है, तो लॉगिन स्क्रीन फिर से दिखाई देती है। कैफे में, सभी ग्राहक रसीद या दीवार पर लिखे एक सामान्य पासवर्ड का उपयोग करते हैं। पुस्तकालयों और सार्वजनिक संस्थानों की एक स्पष्ट संचालन इकाई होती है, लेकिन वे ऐसे वातावरण हैं जहां सार्वजनिक पीसी का उपयोग किया जाता है। यात्रा के दौरान सबवे और बसें बार-बार नेटवर्क बदलती हैं, जिससे कनेक्टिविटी खोना आसान हो जाता है। विमानों और ट्रेनों में पेड वाई-फाई भी उसी क्रम का अनुसरण करता है क्योंकि यह एक सार्वजनिक नेटवर्क है जो एक लॉगिन स्क्रीन के माध्यम से जाता है। यह सुनिश्चित करने के बाद भुगतान करें कि भुगतान स्क्रीन एयरलाइन या रेलवे कंपनी का आधिकारिक डोमेन है, और भुगतान पूरा होने पर वीपीएन चालू करें।
कुछ घरेलू सार्वजनिक वाई-फाई सुरक्षित पहुंच के लिए 'पब्लिक वाईफाई सिक्योर' के साथ आते हैं जो वायरलेस सेक्शन को एन्क्रिप्ट करता है। ऑपरेटिंग एजेंसी, कोरिया इंटेलिजेंस एंड इंफॉर्मेशन सोसाइटी एजेंसी (एनआईए) सलाह देती है कि भले ही एक सुरक्षित कनेक्शन का उपयोग किया जाता है, जानकारी फ़िशिंग और फार्मिंग जैसे अन्य चैनलों के माध्यम से लीक हो सकती है। खुला नाम और सुरक्षित कनेक्शन नाम अक्सर साथ-साथ प्रदर्शित होते हैं, और ऑपरेटिंग संगठन सलाह देता है कि यदि आप सुरक्षित कनेक्शन का चयन करते हैं, तो वायरलेस अनुभाग एन्क्रिप्ट किया जाएगा, लेकिन गति थोड़ी धीमी हो सकती है। अपने सुरक्षित कनेक्शन के लिए एक नाम चुनना और वीपीएन और HTTPS सत्यापन के संयोजन का उपयोग करना अधिक सुरक्षित है। उन स्थानों पर जहां एक ही सार्वजनिक नेटवर्क का उपयोग लंबे समय तक किया जाता है, जैसे सह-कार्यशील स्थान और साझा घर, वीपीएन को डिफ़ॉल्ट रूप से चालू करने और साझाकरण फ़ंक्शन को बंद करने की अनुशंसा की जाती है। विदेश से कनेक्शन ऑर्डर विदेशी यात्रा वीपीएन उपयोग गाइडआपको विदेश में वीपीएन की विशेष रूप से आवश्यकता क्यों है? 7 कारण जिनकी वजह से आपको विदेश में वीपीएन की आवश्यकता होती हैयह अंदर है
कनेक्शन से पहले, उसके दौरान और बाद में चेकलिस्ट
नीचे दी गई तालिका नौ नियमों को तीन स्तंभों में पुनर्व्यवस्थित करती है: कनेक्शन से पहले, दौरान और बाद में। आप केवल प्रत्येक कॉलम में प्रविष्टियों की जाँच करके अधिकांश गलतियों से बच सकते हैं। यदि आप यात्रा कर रहे हैं, तो रिवर्ट बैंक सेटिंग्स को आफ्टर कनेक्ट कॉलम में जोड़ा जाता है।
| कनेक्शन से पहले | कनेक्ट | कनेक्ट करने के बाद |
|---|---|---|
| केवल स्टाफ़ द्वारा पुष्टि किए गए नामों का चयन करें (नियम 1) | लॉगिन स्क्रीन पार करने के बाद वीपीएन से कनेक्ट करें (नियम 3) | सहेजे गए नेटवर्क की सूची से हटाएँ (नियम 9) |
| ऑटोकनेक्ट बंद करें (नियम 2) | सुनिश्चित करें कि आपका ऐप कनेक्टेड दिखाई दे (नियम 3) | वाई-फ़ाई और ब्लूटूथ बंद करें |
| पूर्ण ऑपरेटिंग सिस्टम और ऐप अपडेट (नियम 7) | एड्रेस बार में https और डोमेन स्पेलिंग जांचें (नियम 4) | खाता सुरक्षा सूचनाएं जांचें |
| एयरड्रॉप, त्वरित शेयर और फ़ाइल साझाकरण बंद करें (नियम 5) | प्रमाणपत्र चेतावनी प्रकट होने पर पृष्ठ बंद करें (नियम 4) | यदि आप अपना लॉगिन इतिहास नहीं जानते हैं तो अपना पासवर्ड बदलें |
| अपने मुख्य खाते के लिए 2-चरणीय सत्यापन चालू करें (नियम 8) | वित्तीय लेनदेन और पासवर्ड परिवर्तन मोबाइल डेटा का उपयोग करके किए जाते हैं (नियम 6) | यात्रा के बाद बैंक सेटिंग्स वापस लाएं |
बुनियादी निर्देश सार्वजनिक वाई-फ़ाई सूचनाऔर सुरक्षा आदतें मार्गदर्शन करती हैंआप इसे यहां भी देख सकते हैं.
संदर्भ सामग्री
- क्या सार्वजनिक वाई-फ़ाई नेटवर्क सुरक्षित हैं? आपको क्या जानने की आवश्यकता है - HTTPS (यूएस फेडरल ट्रेड कमीशन FTC) के प्रसार के बाद सार्वजनिक वाई-फाई पर जोखिमों और धोखाधड़ी वाली साइटों से सावधान रहें।
- व्यक्तिगत इंटरनेट-सक्षम उपकरणों के साथ अवकाश यात्रा - वाई-फाई खोलने और ब्लूटूथ बंद करने के बजाय मोबाइल डेटा का उपयोग करने की अनुशंसा की जाती है (यूएस सीआईएसए)
- आरएफसी 8952: कैप्टिव पोर्टल आर्किटेक्चर - कैप्टिव पोर्टल्स की संरचना और संचालन (आईईटीएफ)
- Apple डिवाइस पर निजी वाई-फाई पते का उपयोग करें - निजी वाई-फाई पता सेटिंग पथ और ऑफ/फिक्स्ड/रोटेटिंग विकल्प (एप्पल समर्थन)
- सार्वजनिक वाई-फाई का सुरक्षित रूप से उपयोग करें - सुरक्षित पहुंच के लिए सार्वजनिक वाईफाई सिक्योर पर जानकारी (कोरिया इंटेलिजेंट इंफॉर्मेशन सोसाइटी एजेंसी)
- किसा संरक्षण देश - सार्वजनिक वायरलेस लैन सुरक्षा गाइड और सुरक्षा नोटिस (कोरिया इंटरनेट और सुरक्षा एजेंसी)