

यदि आपको वीपीएन चालू करने के बाद भी नीचे दिए गए कोई भी लक्षण दिखाई देते हैं, तो डीएनएस लीक या वेबआरटीसी लीक पर संदेह करें। रिसाव तब होता है जब जिस जानकारी को वीपीएन पथ से गुजरना होता है वह उस पथ को छोड़ देती है (जिसे एक्सफ़िल्ट्रेशन भी कहा जाता है)।
- वीपीएन सर्वर आईपी आईपी सत्यापन पृष्ठ पर प्रदर्शित होता है, लेकिन दूरसंचार कंपनी या राउटर का डीएनएस सर्वर डीएनएस परीक्षण में प्रदर्शित होता है।
- IPv4 पता बदल गया है, लेकिन IPv6 पता वही है जो VPN बंद करने से पहले था।
- वेबआरटीसी परीक्षण पृष्ठ पर, सार्वजनिक आईपी वैसा ही दिखाई देता है जैसा वीपीएन बंद करने से पहले था।
- मूल आईपी वाई-फाई से मोबाइल डेटा पर स्विच करने या स्लीप मोड से जागने के तुरंत बाद ही दिखाई देता है।
- मैंने क्रोम के लिए स्टेजवीपीएन चालू किया, लेकिन अन्य ब्राउज़र और पीसी प्रोग्राम मूल आईपी का उपयोग करके कनेक्ट होते हैं।
- वीपीएन चालू होने पर भी, साइट मूल क्षेत्र के आधार पर भाषा और सामग्री प्रदर्शित करती है (यह खाता/कुकी सेटिंग्स के कारण हो सकता है)।
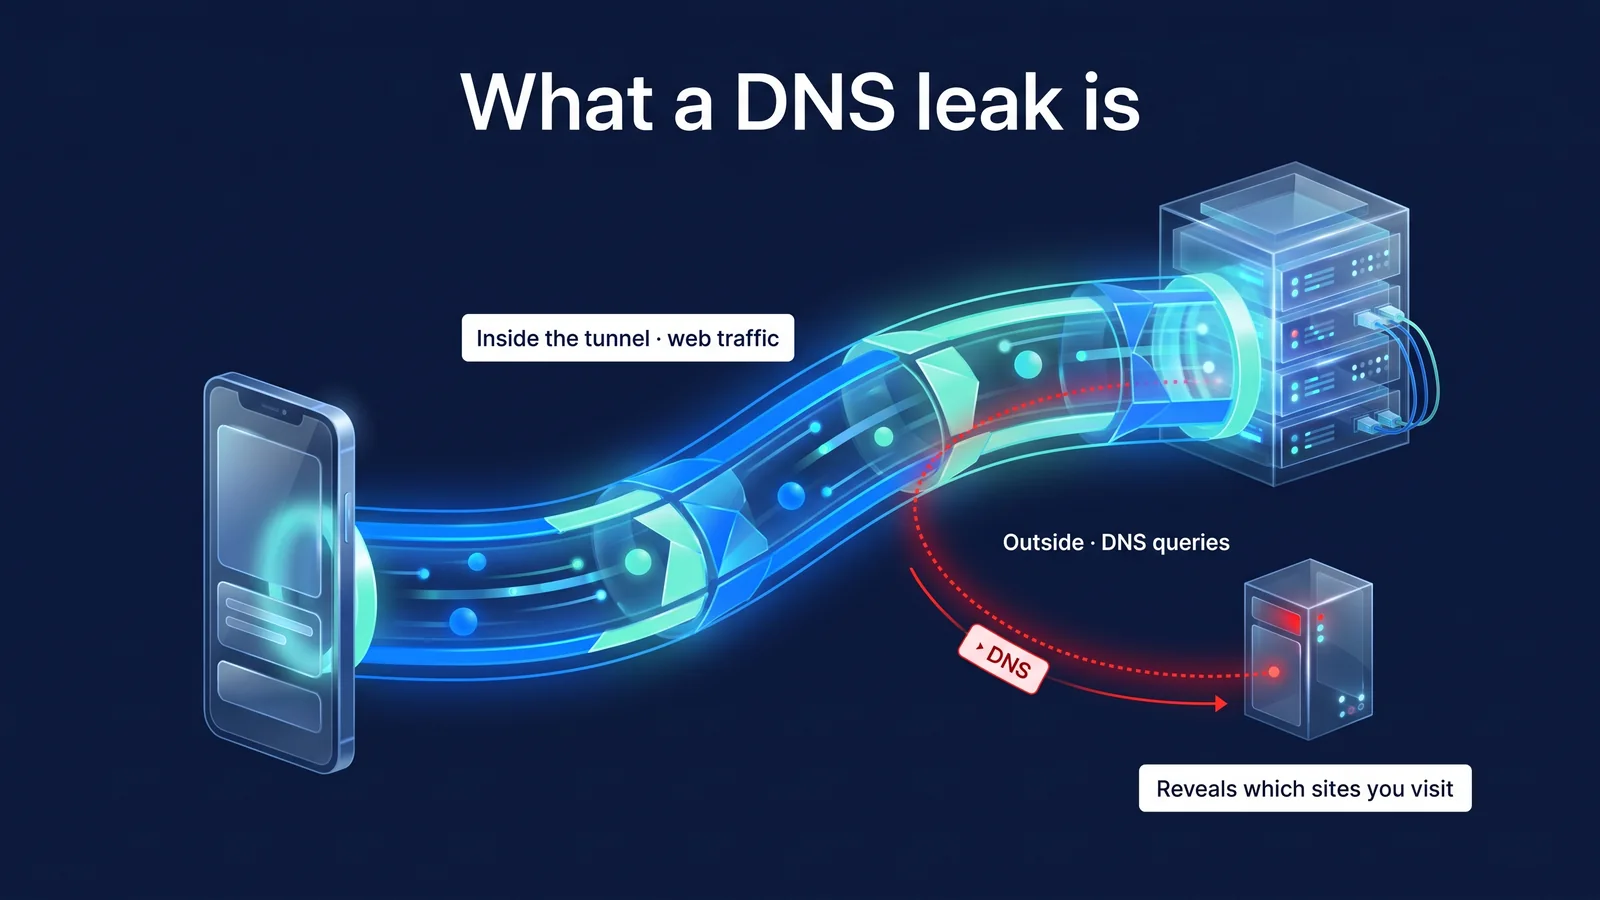
डीएनएस लीकेज एक ऐसी घटना है जिसमें वीपीएन चालू होने पर वेब संचार सुरंग से होकर गुजरता है, लेकिन केवल डीएनएस क्वेरीज़ सुरंग से बाहर जाती हैं, और डोमेन नाम दूरसंचार कंपनी के डीएनएस सर्वर या वाई-फाई पर दिखाई देता है। WebRTC रिसाव एक ऐसी घटना है जिसमें ब्राउज़र का WebRTC सीधे वीपीएन/प्रॉक्सी से एक STUN अनुरोध भेजता है, जिससे वेब पेज को वास्तविक सार्वजनिक आईपी की खोज करने की अनुमति मिलती है। किसी भी घटना का मतलब यह नहीं है कि पेज की सामग्री लीक हो रही है। हालाँकि, इससे पता चलता है कि 'कौन कहाँ पहुँच रहा है'। यह लेख लक्षणों से शुरू होता है और निदान, कारण के आधार पर समाधान और पुनः जांच के छह चरणों से होकर गुजरता है।
निदान: 6 चरणों में रिसाव की जाँच कैसे करें
लीक जाँच का सिद्धांत वीपीएन के बंद होने और उसके चालू होने के साथ मूल्यों की तुलना करना है। साइट पर दिखाए गए आईपी, डीएनएस क्वेरी प्राप्त करने वाले सर्वर और वेबआरटीसी उम्मीदवार के पते की तुलना करें। यदि वीपीएन चालू करने के बाद भी मूल मान दिखाई दे रहे हैं, तो यह एक रिसाव है। परीक्षण केवल उन उपकरणों और ब्राउज़रों पर सार्थक है जिनका आप वास्तव में उपयोग करते हैं। भले ही आपके पास कोई विशिष्ट परीक्षण साइट न हो, आप केवल ब्राउज़र का उपयोग करके अधिकांश चीज़ें जांच सकते हैं। आईपी सत्यापन पृष्ठ एक वेब पेज है जो स्क्रीन पर जुड़े हुए व्यक्ति का सार्वजनिक आईपी पता प्रदर्शित करता है। आप इसे खोज इंजन में 'चेक आईपी' के रूप में पा सकते हैं। DNS लीक परीक्षण पृष्ठ और WebRTC परीक्षण पृष्ठ को इसी तरह खोजें। चाहे आप किसी भी पृष्ठ का उपयोग करें, सिद्धांत वही है, इसलिए आपको किसी विशिष्ट साइट पर निर्भर रहने की आवश्यकता नहीं है।
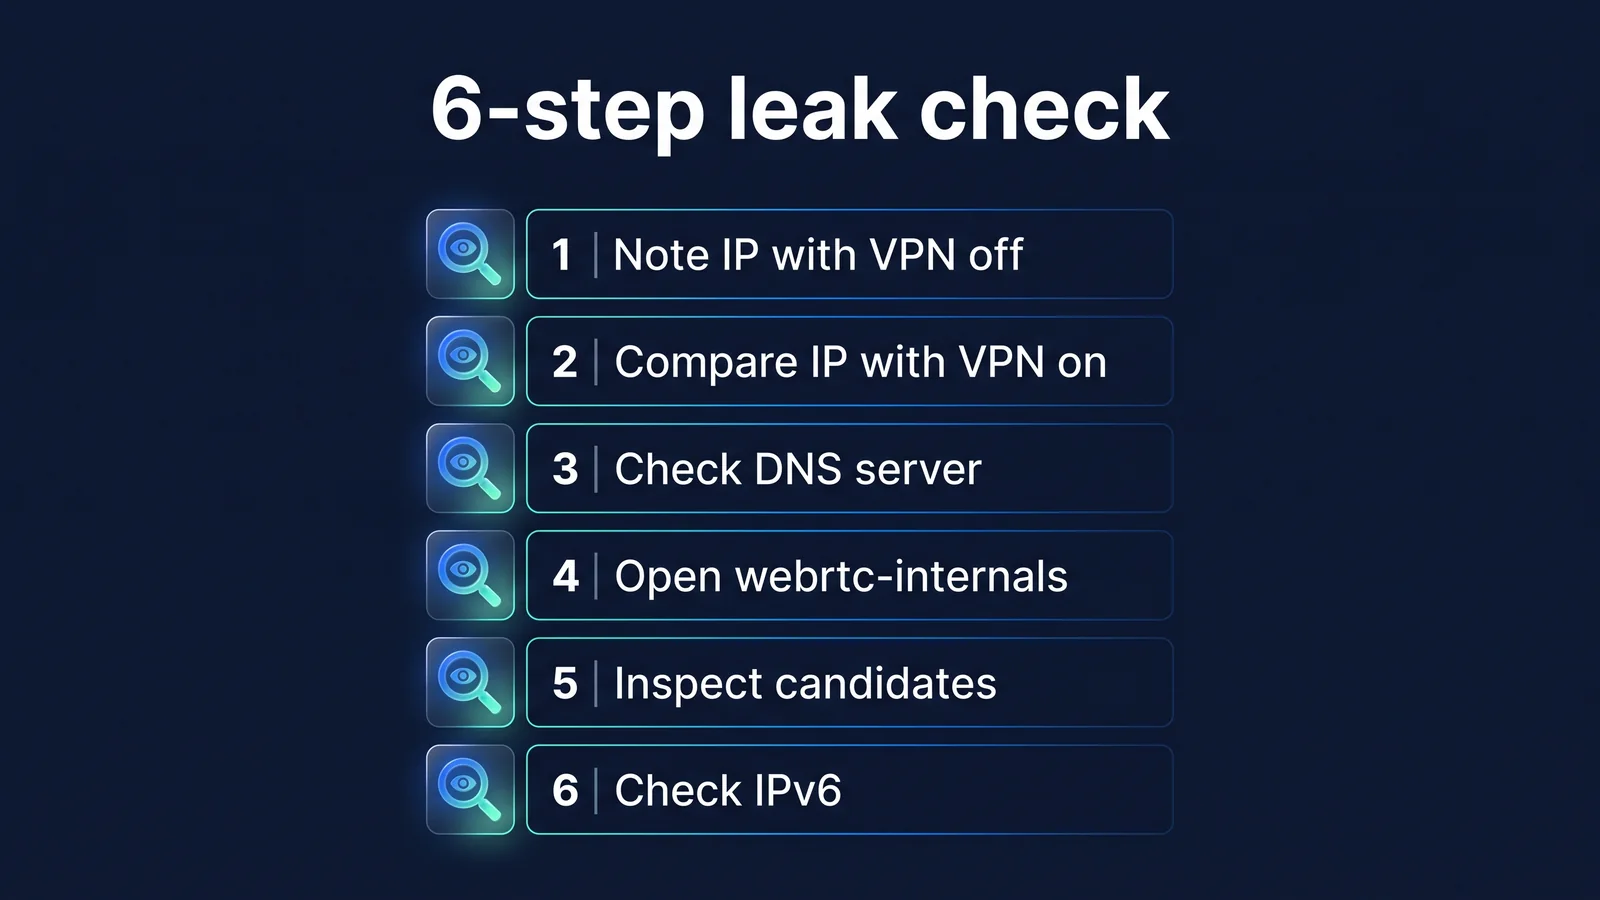
- वीपीएन बंद करें और अपना आईपी रिकॉर्ड करें। आईपी सत्यापन पृष्ठ खोलें और सार्वजनिक आईपीवी4 पता और, यदि मौजूद है, तो आईपीवी6 पता लिखें। यह मान बाद की सभी तुलनाओं का आधार है।
- अपना वीपीएन चालू करें और आईपी की तुलना करें। स्टेजवीपीएन ऐप पर कनेक्शन पूर्णता संकेतक या क्रोम आइकन के लिए स्टेजवीपीएन पर हरे ऑन संकेतक की जांच करने के बाद, उसी पृष्ठ को फिर से खोलें। IPv4 को आपके वीपीएन सर्वर पते से बदला जाना चाहिए।
- अपने DNS सर्वर की जाँच करें. डीएनएस लीक परीक्षण पृष्ठ खोलें. ये पेज यादृच्छिक उपडोमेन को क्वेरी करते हैं और फिर क्वेरी भेजने वाले DNS सर्वर को दिखाते हैं। यदि आप अपने कैरियर या राउटर के सर्वर देख सकते हैं, तो यह एक DNS लीक है।
- Chrome://webrtc-internals खोलें। इस पते को क्रोम एड्रेस बार में दर्ज करने से चल रहे वेबआरटीसी कनेक्शन और उम्मीदवार के पते प्रदर्शित होंगे। यदि आपके पास WebRTC परीक्षण पृष्ठ या वीडियो कॉल पृष्ठ किसी अन्य टैब में खुला है तो आइटम दिखाई देगा।
- उम्मीदवार का आईपी जांचें. यदि srflx (सर्वर प्रतिबिंब) उम्मीदवार का पता चरण 1 से मूल सार्वजनिक आईपी के समान है, तो यह एक WebRTC रिसाव है। यदि यह वीपीएन सर्वर आईपी है या केवल .स्थानीय नाम और निजी आईपी दिखाई देता है, तो सार्वजनिक आईपी उजागर नहीं होता है।
- IPv6 की जाँच करें. यदि चरण 1 में आपके पास IPv6 पता था, तो वीपीएन चालू करें और देखें कि क्या वह पता गायब हो गया है या बदल गया है। यदि यह मामला है, तो IPv6 सुरंग छोड़ रहा है। वाई-फ़ाई और मोबाइल डेटा के बीच स्विच करें, और यह देखने के लिए दोहराएं कि ब्राउज़र को पुनरारंभ करने के बाद परिणाम समान हैं या नहीं।
| अवलोकन परिणाम | अर्थ | अगला कारण |
|---|---|---|
| वीपीएन सर्वर आईपी साइट पर दिखाई दे रहा है | वेब संचार वीपीएन पथ से होकर गुजरता है | सामान्य, अगला कदम |
| IPv4 बदल गया है, लेकिन IPv6 मूल पता है | IPv6 सुरंग छोड़ता है | कारण 2 |
| DNS सर्वर दूरसंचार कंपनी या राउटर का है। | डीएनएस लीक | कारण 1, 3, 4, 5 |
| DNS सर्वर एक सार्वजनिक DNS प्रदाता है | आपके वीपीएन कॉन्फ़िगरेशन में डीएनएस या एक सुरक्षित डीएनएस जिसे आप स्वयं निर्दिष्ट करते हैं। | केवल व्यवसाय के नाम के आधार पर यह न मानें कि यह एक लीक है, कारण 4 की जाँच करें |
| मूल सार्वजनिक आईपी WebRTC में दिखाई देता है | वेबआरटीसी लीक | कारण 6 और 7 |
| WebRTC में केवल .स्थानीय नाम या निजी IP दिखाई देते हैं | सार्वजनिक आईपी उजागर नहीं है | आम तौर पर सामान्य |
| नेटवर्क स्विच के तुरंत बाद ही मूल आईपी | संक्रमण के क्षण में अंतराल | कारण 8 |
परीक्षण स्थल के अनुसार परिणाम भिन्न हो सकते हैं। ऐसे स्थान हैं जो केवल IPv4 देखते हैं और ऐसे स्थान हैं जो IPv6 देखते हैं, और DNS सर्वर खोजने के तरीके भी भिन्न हैं। एक से अधिक स्थानों पर और एकाधिक नेटवर्क पर स्विच करके तुलना करें।
DNS क्वेरी से क्या पता चलता है?
DNS क्वेरीज़ में डोमेन नाम होते हैं। पृष्ठ सामग्री या दर्ज किए गए मान शामिल नहीं हैं। DNS इंटरनेट की पता पुस्तिका प्रणाली है जो मनुष्यों द्वारा पढ़े गए डोमेन नामों को कंप्यूटर द्वारा उपयोग किए जाने वाले आईपी पते में परिवर्तित करती है। जब भी आप अपने ब्राउज़र में कोई पता टाइप करते हैं या कोई ऐप किसी सर्वर से संपर्क करता है, तो आपका डिवाइस सबसे पहले DNS सर्वर से पूछता है 'इस नाम का पता क्या है?' तो, केवल क्वेरी इतिहास को देखकर, आप इस बारे में बहुत कुछ बता सकते हैं कि आपने कब और किस सेवा तक पहुँचने का प्रयास किया था।
- मेरा यंत्रऐप/ब्राउज़र
- सादा पाठ DNS क्वेरीज़
- सार्वजनिक वाई-फ़ाईकैफे राउटर
- सादा पाठ DNS क्वेरीज़
- कैरियर डीएनएसमौजूदा सर्वर
- वे क्षेत्र जो उजागर हो सकते हैं
- मेरा यंत्रऐप/ब्राउज़र
- सुरंग में डीएनएस
- सार्वजनिक वाई-फ़ाईकैफे राउटर
- सुरंग में डीएनएस
- वीपीएन सर्वरStageVPN
- वीपीएन सर्वर आईपी द्वारा क्वेरी
- डीएनएस सर्वरवीपीएन कॉन्फ़िगरेशन में निर्दिष्ट करें
- वीपीएन एन्क्रिप्शन
पारंपरिक DNS क्वेरीज़ यूडीपी पोर्ट 53 अनएन्क्रिप्टेड पर जाती हैं। इसकी भरपाई के लिए, DoH (RFC 8484), जो प्रश्नों को HTTPS में लपेटता है, और DoT (RFC 7858), जो प्रश्नों को TLS में लपेटता है, बनाए गए। हालाँकि, भले ही आप एन्क्रिप्टेड DNS का उपयोग करते हों, HTTPS के माध्यम से किसी साइट से कनेक्ट होने पर भेजा गया सर्वर नाम (SNI) नेटवर्क पर दिखाई दे सकता है यदि साइट और ब्राउज़र ECH (एन्क्रिप्टेड क्लाइंट हैलो) का समर्थन नहीं करते हैं।
| वितरण विधि | ऑब्जर्वर उसी वाई-फाई पर | वाई-फाई ऑपरेटर/संचार कंपनी | DNS सर्वर क्वेरी प्राप्त कर रहा है |
|---|---|---|---|
| सादा डीएनएस (क्लियरटेक्स्ट) | देख सकता हूं | देख सकता हूं | मेरे सार्वजनिक आईपी के साथ दृश्यमान |
| DoH/DoT (एन्क्रिप्टेड DNS) | देख नहीं सकते | दृश्यमान नहीं, DNS सर्वर पते दृश्यमान हैं | मेरे सार्वजनिक आईपी के साथ दृश्यमान |
| एक वीपीएन सुरंग के अंदर डीएनएस | देख नहीं सकते | दिखाई नहीं देता, केवल यह देखता है कि यह वीपीएन सर्वर से संचार कर रहा है | वीपीएन सर्वर आईपी के साथ दृश्यमान |
| डीएनएस लीक स्थिति | यदि यह सादा पाठ है, तो आप इसे देख सकते हैं। | देख सकता हूं | मेरे सार्वजनिक आईपी के साथ दृश्यमान |
सुरक्षित DNS (DoH) और VPN के अलग-अलग उद्देश्य हैं। DoH केवल DNS क्वेरीज़ को एन्क्रिप्ट करता है; साइट की पहुंच और साइट द्वारा देखे जाने वाले आईपी समान रहते हैं। एक वीपीएन आपके डिवाइस या ब्राउज़र और वीपीएन सर्वर के बीच संपूर्ण संचार को एन्क्रिप्ट करता है और साइटों द्वारा देखे जाने वाले आईपी को बदल देता है। गुप्त मोड भी लीक को नहीं रोकता है। गुप्त मोड एक ऐसा फ़ंक्शन है जो डिवाइस पर इतिहास या कुकीज़ नहीं छोड़ता है, और DNS क्वेरीज़ या WebRTC मार्गों को नहीं बदलता है।
WebRTC IP पता कैसे निर्धारित करता है?
WebRTC दो डिवाइसों को सबसे छोटे रास्ते से जोड़ने के लिए कई तरीकों से अपना पता ढूंढता है और परिणामों को वेब पेज पर स्क्रिप्ट तक भेजता है। WebRTC एक वेब मानक तकनीक है जो आपको अपने ब्राउज़र में प्लगइन के बिना वीडियो कॉल, वॉयस कॉल और फ़ाइल स्थानांतरण करने की अनुमति देती है। पते एकत्र करने की प्रक्रिया को आईसीई (आरएफसी 8445) कहा जाता है। यहां तक कि जो पेज वीडियो कॉल नहीं करते हैं वे भी इस प्रक्रिया को एक स्क्रिप्ट के साथ शुरू कर सकते हैं।
- कनेक्शन ऑब्जेक्ट बनाएंवेब पेज स्क्रिप्ट RTCPeerConnection बनाती है
- स्थानीय उम्मीदवारों को इकट्ठा करेंआपका ब्राउज़र आपके डिवाइस के नेटवर्क उपकरणों के पते एकत्र करता है
- स्टन क्वेरीUDP के साथ STUN सर्वर से पूछें 'मेरा पता कैसा दिखता है'
- उम्मीदवार वितरणSTUN सर्वर द्वारा प्रदान किए गए सार्वजनिक पते सहित उम्मीदवारों की एक सूची पृष्ठ पर पहुंचाई गई है।
| उम्मीदवार का प्रकार | कुछ | जो जानकारी सामने आ सकती है | हाल के ब्राउज़रों की सुरक्षा |
|---|---|---|---|
| मेज़बान | मशीन के नेटवर्क डिवाइस का पता | निजी आईपी (192.168.x, आदि) | एक यादृच्छिक .local नाम (mDNS) के साथ छिपा हुआ, लेकिन उन साइटों पर देखा जा सकता है जिन्होंने कैमरा और माइक्रोफ़ोन की अनुमति दी है। |
| Srflx (सर्वर प्रतिबिंब) | मेरा सार्वजनिक पता जैसा कि STUN सर्वर द्वारा देखा गया है | यदि आप प्रॉक्सी को बायपास करते हैं तो सार्वजनिक आईपी, वास्तविक आईपी | WebRTC IP प्रोसेसिंग नीति द्वारा प्रतिबंधित किया जा सकता है |
| रिले | TURN रिले सर्वर का पता | रिले सर्वर आईपी | यदि आप रिले का उपयोग करते हैं, तो दूसरे पक्ष को आपके आईपी के बजाय सर्वर पता दिखाई देगा। |
समस्या चरण 3 में STUN क्वेरी है। ब्राउज़र वेब अनुरोधों को प्रॉक्सी करता है, लेकिन WebRTC का UDP संचार ब्राउज़र डिफ़ॉल्ट सेटिंग्स में प्रॉक्सी के माध्यम से नहीं जाता है। तो STUN सर्वर द्वारा प्रदान किया गया पता प्रॉक्सी सर्वर नहीं है, बल्कि मेरा मूल सार्वजनिक आईपी है। डिवाइस-व्यापी वीपीएन के साथ चीजें अलग हैं। चूँकि STUN अनुरोधों सहित सभी UDP संचार सुरंग में जाते हैं, STUN सर्वर द्वारा देखा गया पता भी VPN सर्वर का IP है।
ब्राउज़र प्रॉक्सी और डिफ़ॉल्ट नीति
- वेब अनुरोध प्रॉक्सी के माध्यम से चलते हैं
- STUN अनुरोध सीधे UDP के पास जाते हैं
- पेज वास्तविक सार्वजनिक आईपी देख सकता है
ब्राउज़र प्रॉक्सी और disable_non_proxied_udp
- यूडीपी को प्रॉक्सी से गुजरने से रोकें
- WebRTC केवल प्रॉक्सी पथ का उपयोग करता है
- कुछ कॉलों की कनेक्शन विधियाँ या गुणवत्ता भिन्न होती हैं
डिवाइस-व्यापी वीपीएन
- STUN अनुरोध भी सुरंग से होकर गुजरते हैं।
- सार्वजनिक संबोधन उम्मीदवार वीपीएन सर्वर आईपी है
- डिसकनेक्शन और IPv6 हैंडलिंग के लिए पुष्टि की आवश्यकता होती है
क्रोम में एक 'वेबआरटीसी आईपी हैंडलिंग नीति' है जो यह निर्धारित करती है कि वेबआरटीसी किस पते का उपयोग करेगा, और एक्सटेंशन इस मान को बदल सकते हैं। प्रत्येक मान IETF के WebRTC IP एड्रेस हैंडलिंग अनुशंसा (RFC 8828) में उल्लिखित चार तरीकों से मेल खाता है।
| नीति मूल्य | आंदोलन | एक्सपोज़र रेंज |
|---|---|---|
| गलती करना | सभी नेटवर्क उपकरणों से उम्मीदवार एकत्र करें | सबसे चौड़ा (एमडीएनएस द्वारा छिपाए गए स्थानीय पते) |
| default_public_and_private_interfaces | केवल डिफ़ॉल्ट रूट पर डिवाइस का उपयोग करें, सार्वजनिक और निजी दोनों पतों का उपयोग करें | अन्य डिवाइसों के पते उजागर नहीं करता |
| default_public_interface_only | केवल डिफ़ॉल्ट रूट के सार्वजनिक पतों का उपयोग करें | निजी पते उजागर नहीं किए गए हैं |
| disable_non_proxied_udp | प्रॉक्सी के माध्यम से कोई यूडीपी नहीं, यदि प्रॉक्सी यूडीपी का समर्थन नहीं करता है तो प्रॉक्सी के माध्यम से टीसीपी का उपयोग करें | प्रॉक्सी के बाहर मार्गों के पते उजागर न करें |
समाधान: कारण के अनुसार जांच और समाधान कैसे करें
अधिकांश लीक के आठ कारणों में से एक होता है: यह आमतौर पर ओवरलैपिंग सेटिंग्स के कारण होता है। निदान तालिका में बताई गई कारण संख्या की जाँच करके प्रारंभ करें, और हर बार जब आप किसी एक को ठीक करें, तो ऊपर चित्र में चरण 6 को दोहराएँ यह देखने के लिए कि क्या परिणाम बदल गया है। यदि आप एक साथ कई सेटिंग्स बदलते हैं, तो आपको पता नहीं चलेगा कि क्या काम किया।
कारण 1 · वीपीएन कॉन्फ़िगरेशन में कोई डीएनएस सर्वर नहीं है या डिवाइस एक अलग डीएनएस का उपयोग करता है।
जाँच करना वीपीएन चालू होने पर, डीएनएस परीक्षण वाई-फाई राउटर या कैरियर का डीएनएस सर्वर दिखाता है। आपके डिवाइस की वाई-फ़ाई सेटिंग में अक्सर मैन्युअल DNS होता है।
हल करना स्टेजवीपीएन ऐप में वीपीएन कॉन्फ़िगरेशन में एक डीएनएस सर्वर शामिल है और सुरंग में प्रश्न भेजता है। अपने डिवाइस की नेटवर्क सेटिंग में मैन्युअल DNS को स्वचालित पर वापस लाएं, फिर डिस्कनेक्ट करें और वीपीएन से पुनः कनेक्ट करें। यदि समस्या अभी भी वही है, तो कारण 3 और 5 की जाँच करें।
कारण 2 IPv6 सुरंग से बाहर चला जाता है
जाँच करना आईपीवी4 को वीपीएन सर्वर पते में बदल दिया गया है, लेकिन आईपीवी6 चरण 1 में लिखे गए मान के समान ही है। यदि वीपीएन केवल आईपीवी4 को टनल करता है, तो आईपीवी6 क्वेरी और संचार मूल मार्ग से बाहर चले जाएंगे।
हल करना स्टेजवीपीएन ऐप को सुरंग में आईपीवी6 संचार भेजने के लिए भी कॉन्फ़िगर किया गया है (अनुमतआईपी 0.0.0.0/0, ::/0), इसलिए आमतौर पर इसे बंद करने की कोई आवश्यकता नहीं है। यदि IPv6 अभी भी वैसा ही दिखाई देता है जैसा उसे होना चाहिए, तो पहले यह देख लें कि क्या कोई अन्य वीपीएन ऐप या डिवाइस सेटिंग्स रूट बदल रही है। कुछ परीक्षण साइटें IPv6 का समर्थन नहीं करतीं, इसलिए एक से अधिक साइटों पर तुलना करें।
कारण 3 · ऑपरेटिंग सिस्टम एक साथ कई नेटवर्क उपकरणों के डीएनएस पर सवाल उठाता है।
जाँच करना विशेष रूप से विंडोज़ पीसी पर वीपीएन कनेक्शन के दौरान, डीएनएस परीक्षण वीपीएन के डीएनएस और आपके कैरियर के डीएनएस दोनों को दिखाता है। यह एक ऐसी सुविधा के कारण होता है जो सभी नेटवर्क डिवाइसों से एक साथ पूछती है, जैसे विंडोज़ का स्मार्ट मल्टी-होमेड नेम रिज़ॉल्यूशन।
हल करना अपने ऑपरेटिंग सिस्टम और वीपीएन सॉफ़्टवेयर को अद्यतन रखें और परीक्षण दोहराएँ। यह घटना मुख्य रूप से पीसी पर डिवाइस-वाइड वीपीएन के साथ रिपोर्ट की जाती है, और विभिन्न संरचनाओं के कारण स्मार्टफोन पर स्टेजवीपीएन ऐप और क्रोम पर स्टेजवीपीएन पर उसी तरह से नहीं होती है।
कारण 4 · ब्राउज़र या डिवाइस में सुरक्षित DNS (DoH) अलग से निर्दिष्ट किया गया है
जाँच करना DNS परीक्षण सार्वजनिक DNS प्रदाताओं के सर्वर दिखाता है। इस मामले में, यह लीक नहीं बल्कि आपके द्वारा स्वयं निर्दिष्ट की गई सेटिंग हो सकती है। यदि आपके पास डिवाइस-व्यापी वीपीएन है, तो यह क्वेरी भी सुरंग के माध्यम से जाएगी, लेकिन यह आपके वीपीएन कॉन्फ़िगरेशन में डीएनएस के बजाय निर्दिष्ट प्रदाता द्वारा प्राप्त की जाएगी।
हल करना यदि यह इच्छित सेटिंग है, तो आप इसे वैसे ही छोड़ सकते हैं। यदि आप अपने वीपीएन कॉन्फ़िगरेशन के लिए डीएनएस का उपयोग करना चाहते हैं, तो यह स्वचालित रूप से आपके ब्राउज़र और डिवाइस पर सुरक्षित डीएनएस सेटिंग्स को बदल देगा। यह महत्वपूर्ण है कि केवल व्यवसाय का नाम देखकर यह न मान लिया जाए कि यह लीक है।
कारण 5 · अन्य वीपीएन, प्रॉक्सी और सुरक्षा ऐप्स भी चालू हैं
जाँच करना अन्य वीपीएन ऐप्स, प्रॉक्सी एक्सटेंशन, विज्ञापन फ़िल्टर या सुरक्षा प्रोग्राम की नेटवर्क सुविधाएँ एक ही समय में चालू होती हैं। रूट सेटिंग्स एक-दूसरे को अधिलेखित कर देती हैं, जिससे कुछ क्वेरीज़ मूल रूट पर चली जाती हैं।
हल करना एक समय में केवल एक ही चालू करें. अन्य ऐप्स और एक्सटेंशन बंद करें, स्टेजवीपीएन को डिस्कनेक्ट करें और फिर से कनेक्ट करें, और चरण 6 दोहराएं। क्रोम की प्रॉक्सी सेटिंग्स एक समय में केवल एक एक्सटेंशन को नियंत्रित कर सकती हैं, इसलिए यदि कोई अन्य एक्सटेंशन प्रॉक्सी का उपयोग कर रहा है, तो क्रोम के लिए स्टेजवीपीएन कनेक्ट नहीं होगा और आपको बताएगा कि क्यों।
कारण 6 · केवल ब्राउज़र प्रॉक्सी का उपयोग किया जाता है, लेकिन ब्राउज़र के बाहर संचार अपेक्षित है
जाँच करना मैंने क्रोम के लिए स्टेजवीपीएन चालू किया, लेकिन अन्य ब्राउज़र, पीसी मैसेंजर और मेल प्रोग्राम मूल आईपी और मूल डीएनएस का उपयोग करके कनेक्ट होते हैं। यह कोई लीक नहीं है, यह डिज़ाइन की गई रेंज है। एक्सटेंशन केवल Chrome में संचार को कवर करता है।
हल करना यदि आपको क्रोम के बाहर प्रोग्राम की सुरक्षा करने की आवश्यकता है, तो एक वीपीएन का उपयोग करें जो पूरे डिवाइस पर लागू होता है। स्मार्टफ़ोन पर, स्टेजवीपीएन ऐप बस यही करता है। दोनों विधियों के बीच के दायरे में अंतर है ब्राउज़र वीपीएन बनाम ऐप वीपीएनमैंने इसे व्यवस्थित किया।
कारण 7 WebRTC नीति लागू नहीं की गई
जाँच करना मैंने क्रोम के लिए स्टेजवीपीएन चालू किया और मैं वेबआरटीसी परीक्षण में या क्रोम://वेब्रटीसी-इंटरनल में एसआरएफएलएक्स उम्मीदवार में मूल सार्वजनिक आईपी देख सकता हूं। यदि कोई अन्य एक्सटेंशन या कंपनी/संगठन की प्रबंधन नीति पहले WebRTC सेटिंग्स को नियंत्रित करती है, तो Chrome के लिए स्टेजवीपीएन नीति में बदलाव नहीं करेगा और इसे वैसे ही छोड़ देगा।
हल करना WebRTC सेटिंग्स को नियंत्रित करने वाले किसी भी अन्य एक्सटेंशन को बंद करें और Chrome के लिए स्टेजवीपीएन को फिर से कनेक्ट करें। यदि प्रबंधन नीति इसका कारण है, तो अपने व्यवस्थापक से संपर्क करें। गुप्त विंडो में लिखने के लिए, आपको एक्सटेंशन प्रबंधन स्क्रीन में 'गुप्त मोड में अनुमति दें' चालू करना होगा। बंद होने पर, गुप्त विंडो में संचार प्रॉक्सी के माध्यम से नहीं जाता है।
कारण 8 · जिस क्षण वीपीएन कनेक्शन खो जाता है
जाँच करना मूल आईपी नेटवर्क स्विच करने या स्लीप मोड से जागने के तुरंत बाद ही दिखाई देता है, और थोड़ी देर के बाद यह सामान्य हो जाता है। वियोग के दौरान, सभी प्रश्न और संचार सामान्य मार्ग से निकल जाते हैं।
हल करना कोई भी संवेदनशील काम करने से पहले जांच लें कि ऐप का कनेक्शन पूरा होने का संकेतक या एक्सटेंशन आइकन चालू है या नहीं। स्टेजवीपीएन ऐप द्वारा उपयोग किया जाने वाला वायरगार्ड, वाई-फाई से एलटीई में बदलने पर भी सुरंग को फिर से स्थापित नहीं करता है, लेकिन प्रोटोकॉल नेटवर्क में अस्थायी डिस्कनेक्ट की भरपाई नहीं कर सकता है। वीपीएन डिस्कनेक्ट होने पर संचार को स्वचालित रूप से ब्लॉक करने की क्षमता स्टेजवीपीएन द्वारा प्रदान की गई सुविधा नहीं है। सिद्धांत है वायरगार्ड सिद्धांतों की व्याख्या करनायह अंदर है
Chrome के लिए स्टेजवीपीएन ऐप्स और स्टेजवीपीएन लीक को कैसे रोकते हैं?
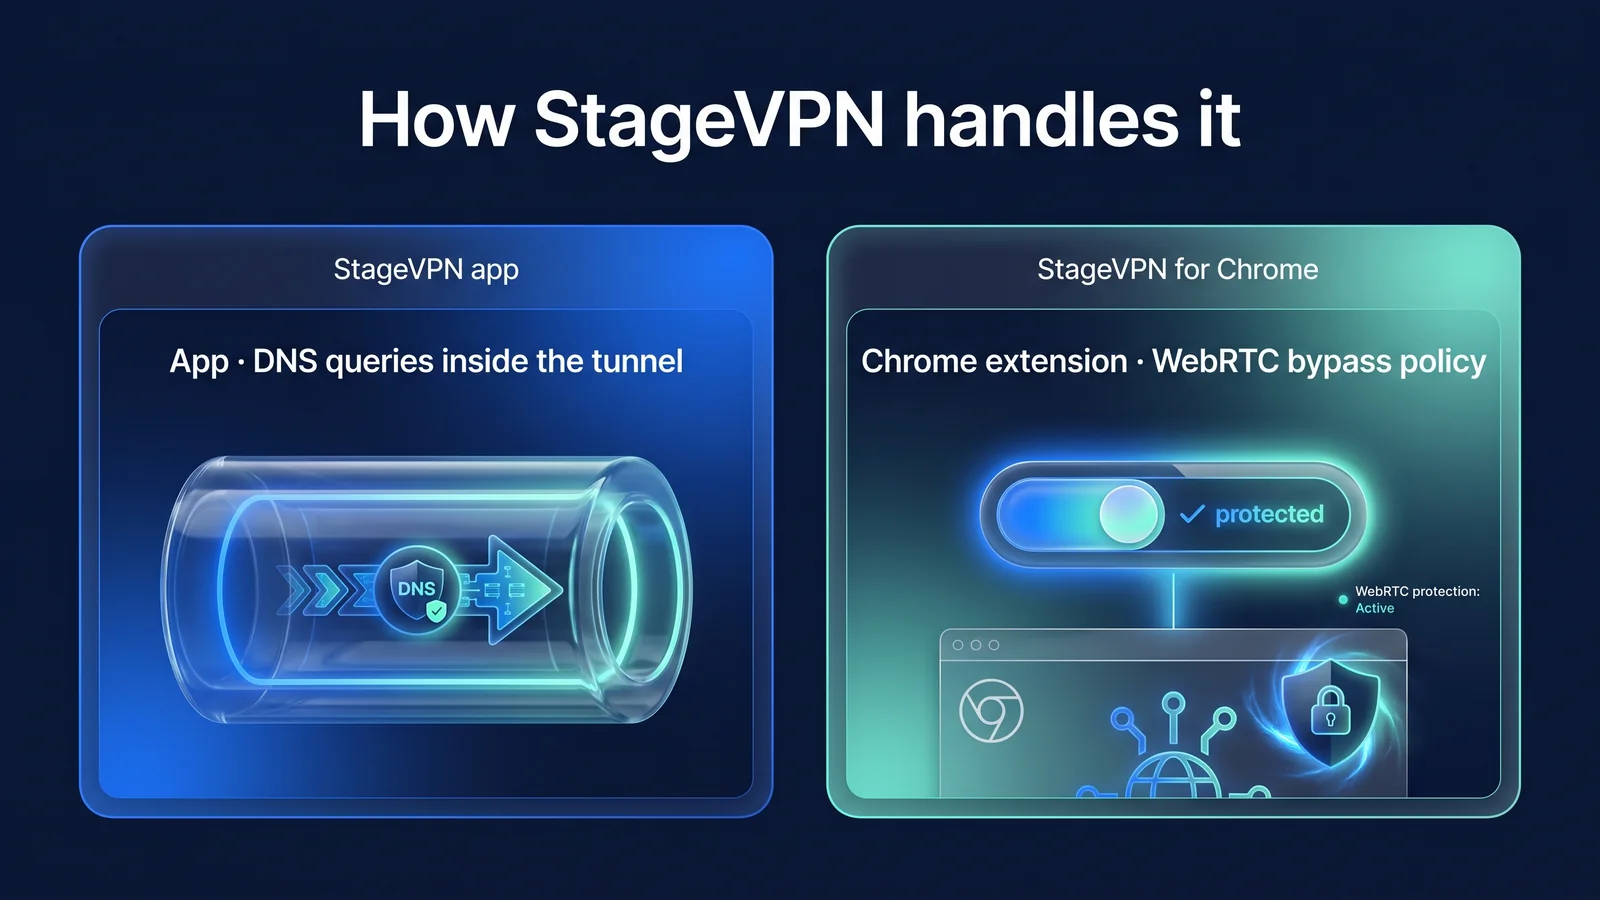
स्टेजवीपीएन ऐप सभी संचार को सुरंग बनाकर रिसाव को कम करता है, जबकि क्रोम प्रॉक्सी के लिए स्टेजवीपीएन नाम लुकअप करता है और वेबआरटीसी नीतियों को समायोजित करता है। चूंकि सुरक्षा का दायरा अलग है, इसलिए इसे संभालने का तरीका भी अलग है।
| वस्तु | स्टेजवीपीएन ऐप (आईफोन·आईपैड·एंड्रॉइड) | क्रोम के लिए स्टेजवीपीएन |
|---|---|---|
| सुरक्षा सीमा | सभी उपकरणों | क्रोम ब्राउज़र |
| वीपीएन मार्ग के माध्यम से संचार भेजा गया | IPv4·IPv6 सभी (अनुमतIPs 0.0.0.0/0, ::/0) | वेब अनुरोध प्रॉक्सी के माध्यम से चलते हैं (निजी आईपी बैंड और लोकलहोस्ट को छोड़कर) |
| डीएनएस प्रश्न | सुरंग के भीतर वीपीएन कॉन्फ़िगरेशन में निर्दिष्ट डीएनएस सर्वर पर अग्रेषित करें। | प्रॉक्सी के माध्यम से आने वाले अनुरोधों को क्रोम द्वारा नहीं, बल्कि प्रॉक्सी सर्वर द्वारा देखा जाता है। |
| वेबआरटीसी | सभी यूडीपी संचार सुरंग के माध्यम से जाते हैं। | disable_non_proxied_udp कनेक्शन के दौरान लागू किया जाता है, और डिस्कनेक्ट होने पर मूल सेटिंग पर वापस आ जाता है। |
| आप वर्तमान में नेटवर्क पर क्या देखते हैं | तथ्य यह है कि वीपीएन सर्वर और डेटा की मात्रा के साथ एन्क्रिप्टेड संचार होता है | प्रॉक्सी सर्वर पतों का नाम लुकअप, प्रॉक्सी के साथ एन्क्रिप्टेड कनेक्शन और क्रोम के बाहर के ऐप्स से संचार |
| वे मामले जो लागू नहीं हो सकते | जबकि वीपीएन कनेक्शन खो जाता है, जब कोई अन्य वीपीएन ऐप दोबारा रूट करता है | जब कोई अन्य एक्सटेंशन या प्रबंधन नीति प्रॉक्सी/वेबआरटीसी सेटिंग्स को नियंत्रित करती है तो गुप्त मोड की अनुमति के साथ गुप्त विंडो बंद हो जाती है |
| पहुंच इतिहास (93 दिन) | देखे गए डोमेन रिकॉर्ड नहीं किए जाते | कनेक्टेड गंतव्य होस्ट नाम रिकॉर्ड किया गया है, लेकिन पथ या खोज शब्द रिकॉर्ड नहीं किया गया है। |
स्टेजवीपीएन आपको अपनी पेशकशों की एक विशेषता के रूप में एक अलग डीएनएस रिसाव सुरक्षा सेटिंग्स मेनू के माध्यम से मार्गदर्शन नहीं करता है। उपरोक्त व्यवहार ऐप के डिफ़ॉल्ट वीपीएन कॉन्फ़िगरेशन और एक्सटेंशन की कनेक्शन विधि पर निर्भर है। प्रावधान का दायरा है पेशकश की विशेषताएं और दायराआप इसे यहां जांच सकते हैं.
कोई लीक नहीं होने का मतलब यह है कि प्रश्न और संचार वाहक के बजाय वीपीएन पथ से गुजरते हैं। इसका मतलब यह नहीं है कि कोई रिकॉर्ड नहीं रखा जाएगा. स्टेजवीपीएन संचार रहस्य संरक्षण अधिनियम के अनुसार 93 दिनों तक एक्सेस रिकॉर्ड बनाए रखता है और संचार सामग्री को रिकॉर्ड नहीं करता है। आइटम है एक्सेस रिकॉर्ड भंडारण सूचनाखैर, मैं इसका खुलासा इसलिए कर रहा हूं हम अपनी एक्सेस रिकॉर्ड प्रतिधारण नीति का खुलासा क्यों कर रहे हैं?व्याख्या की।
चेकलिस्ट को दोबारा जांचें: परिवर्तन करने के बाद आप क्या दोबारा जांचते हैं?
हर बार जब आप एक कारण ठीक करते हैं, तो नीचे दी गई वस्तुओं को शुरू से दोबारा जांचें। यदि सब कुछ बीत जाता है, तो कोई रिसाव नहीं होता है। यदि कोई आइटम विफल हो जाता है, तो वह संबंधित कारण कार्ड पर वापस आ जाता है।
- वीपीएन को डिस्कनेक्ट करने और दोबारा कनेक्ट करने के बाद, मैंने जांच की कि क्या ऐप ने कनेक्शन पूरा हो गया है या विस्तार आइकन चालू दिखाया है।
- आईपी सत्यापन पृष्ठ पर, आपको या तो आईपीवी4 और आईपीवी6 दोनों के लिए वीपीएन सर्वर पता दिखाई देगा, या आपको आईपीवी6 नहीं दिखेगा।
- DNS परीक्षण दूरसंचार कंपनी या राउटर का DNS सर्वर नहीं दिखाता है।
- chrome://webrtc-internals में srflx उम्मीदवार के पास मूल सार्वजनिक आईपी नहीं है।
- अन्य वीपीएन ऐप्स, प्रॉक्सी/वीपीएन एक्सटेंशन और सुरक्षा कार्यक्रमों की नेटवर्क सुविधाएं बंद हैं।
- यदि आपने अपने डिवाइस और ब्राउज़र के लिए मैनुअल डीएनएस या सिक्योर डीएनएस सेट किया है, तो आपने सत्यापित कर लिया है कि यह इच्छित सेटिंग है।
- आपका ऑपरेटिंग सिस्टम, ब्राउज़र और स्टेजवीपीएन ऐप्स और एक्सटेंशन अद्यतित हैं।
- वाई-फाई और मोबाइल डेटा के बीच स्विच करने और ब्राउज़र को पुनरारंभ करने के बाद भी वही परिणाम।
- यदि आपको क्रोम के बाहर प्रोग्राम की सुरक्षा करने की आवश्यकता है, तो आप एक्सटेंशन के बजाय डिवाइस-व्यापी वीपीएन का उपयोग कर सकते हैं।
यह निर्धारित करना भी एक अच्छा विचार है कि पुन: निरीक्षण कब आवश्यक है। यह आपके ऑपरेटिंग सिस्टम या ब्राउज़र में एक बड़े अपडेट के बाद, एक नया एक्सटेंशन या सुरक्षा ऐप इंस्टॉल करने के बाद, या जिस नेटवर्क से आप पहली बार कनेक्ट हो रहे हैं उस पर कोई संवेदनशील कार्य करने से पहले होता है। यदि सेटिंग्स समान हैं लेकिन परिणाम बदल गए हैं, तो आमतौर पर इन तीन चीजों में से एक इसका कारण है। एक बार जब आप इसे समझ जाते हैं, तो निदान के 6 चरण कुछ ही मिनटों में पूरे किए जा सकते हैं।
यदि समस्या बनी रहती है, तो डिवाइस मॉडल, ऑपरेटिंग सिस्टम और ऐप संस्करण, घटना का समय और परीक्षण परिणाम व्यवस्थित करें। ग्राहक सहेयताकृपया हमसे संपर्क करें। कृपया अपना पासवर्ड या सत्यापन कोड न भेजें. लीक की जाँच के साथ-साथ जाँच की जाने वाली डिवाइस सेटिंग्स हैं: 10 स्मार्टफोन गोपनीयता सेटिंग्सखैर, ऐसे जोखिम हैं जिन्हें केवल वीपीएन से हल नहीं किया जा सकता है। वीपीएन क्या रोकते हैं और क्या नहीं रोक सकतेखैर, सार्वजनिक नेटवर्क पर आपकी आदतें हैं सार्वजनिक वाई-फाई सुरक्षा नियममैंने इसे व्यवस्थित किया।
संदर्भ सामग्री
- आरएफसी 1034: डोमेन नाम - अवधारणाएं और सुविधाएं - डीएनएस संरचना और रिज़ॉल्वर की भूमिका (आईईटीएफ)
- आरएफसी 8484: HTTPS (DoH) पर DNS क्वेरीज़ - HTTPS (IETF) पर DNS क्वेरीज़ को कैसे एन्क्रिप्ट करें
- आरएफसी 7858: टीएलएस पर डीएनएस - टीएलएस (आईईटीएफ) के साथ डीएनएस प्रश्नों को कैसे एन्क्रिप्ट करें
- आरएफसी 8445: इंटरैक्टिव कनेक्टिविटी प्रतिष्ठान (आईसीई) - WebRTC कनेक्शन उम्मीदवार प्रकार और संग्रह प्रक्रियाएँ (IETF)
- आरएफसी 8828: वेबआरटीसी आईपी एड्रेस हैंडलिंग आवश्यकताएँ - पतों की श्रेणी जो ब्राउज़र WebRTC (IETF) को उजागर करते हैं
- क्रोम.गोपनीयता एपीआई — Chrome WebRTC IP हैंडलिंग नीति मान (डेवलपर्स के लिए Chrome)
- क्रोम.प्रॉक्सी एपीआई - एक्सटेंशन प्रॉक्सी सेटिंग्स, बायपास सूची और नियंत्रण प्राथमिकताएं (डेवलपर्स के लिए क्रोम)
- वेबआरटीसी एपीआई - RTCPeerConnection और ICE उम्मीदवारों की अवधारणा (MDN वेब डॉक्स)


