पहुंच इतिहासयह ईरान कम्युनिकेशंस सीक्रेट्स प्रोटेक्शन एक्ट जैसे प्रासंगिक कानूनों के अनुसार स्टेजवीपीएन द्वारा संग्रहीत इंटरनेट लॉग रिकॉर्ड और एक्सेस ट्रैकिंग डेटा को संदर्भित करता है, और इसमें संचार की सामग्री शामिल नहीं है।
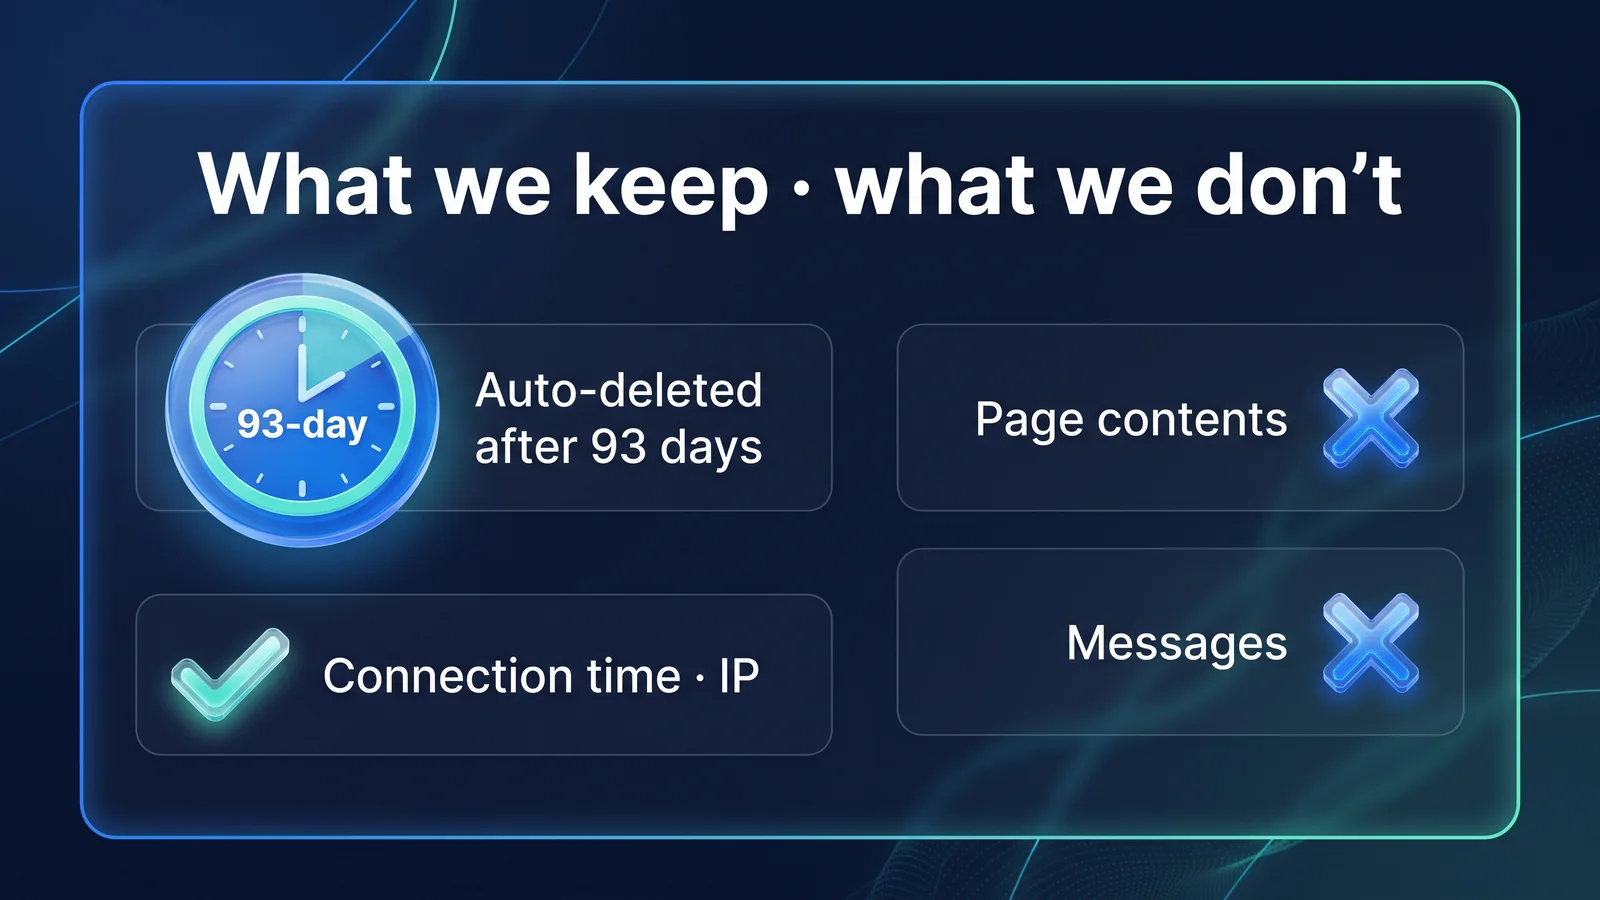
स्टेजवीपीएन निर्माण की तारीख से 93 दिनों के लिए स्वचालित रूप से कनेक्शन रिकॉर्ड (कनेक्शन समय, कनेक्शन आईपी, गंतव्य आईपी/पोर्ट, आदि) हटा देता है, और विज़िट किए गए पृष्ठों या संदेशों जैसी संचार सामग्री को रिकॉर्ड नहीं करता है। ऐसा इसलिए है क्योंकि यह कोरियाई दूरसंचार ऑपरेटरों के लिए एक कानूनी दायित्व है, और स्टेजवीपीएन ने इस तथ्य को छोटे अक्षरों में छोड़ने के बजाय पहले आइटम, अवधि और प्रावधान प्रक्रियाओं का खुलासा करने का निर्णय लिया। यह लेख कानून के मूल पाठ का हवाला देता है और बताता है कि क्या रहता है और क्या नहीं रहता है, रिकॉर्ड कब मिट जाते हैं, और उन्हें कौन प्राप्त कर सकता है और किन प्रक्रियाओं के माध्यम से (सितंबर 2026 तक)।
- 93 दिन
- स्टेजवीपीएन कनेक्शन रिकॉर्ड भंडारण अवधि (निर्माण तिथि से, उसके बाद स्वचालित रूप से हटा दिया गया)
- 3 महीने या उससे अधिक
- इंटरनेट लॉग रिकॉर्ड और एक्सेस ट्रैकिंग डेटा के लिए न्यूनतम कानूनी भंडारण अवधि (प्रवर्तन डिक्री अनुच्छेद 41, पैराग्राफ 2)
- 92 दिन
- एक कैलेंडर माह में दिनों की सबसे लंबी संख्या (जैसे 1 जुलाई - 30 सितंबर)
- 7 साल
- यदि डेटा प्रदान किया जाता है, तो प्रावधान बही और अनुरोध प्रपत्र रखने की अवधि (अनुच्छेद 13, संचार रहस्य संरक्षण अधिनियम का अनुच्छेद 7)
कानूनी आधार: किस कानून के अनुसार मुझे एक्सेस रिकॉर्ड रखना आवश्यक है?
एक्सेस रिकॉर्ड के भंडारण की आवश्यकता वाला कानून संचार रहस्य संरक्षण अधिनियम का अनुच्छेद 15-2 और उसी कानून के प्रवर्तन डिक्री का अनुच्छेद 41 है। कानून दूरसंचार व्यवसाय ऑपरेटर के सहयोग के दायित्व को स्थापित करता है और अवधारण अवधि को सौंपता है, और प्रवर्तन डिक्री प्रत्येक प्रकार के डेटा के लिए न्यूनतम अवधारण अवधि निर्धारित करती है। एनबेस कोरिया कंपनी लिमिटेड, जो स्टेजवीपीएन संचालित करती है, कोरिया में एक दूरसंचार वाहक के रूप में इस दायित्व के अधीन है।
"① दूरसंचार व्यवसाय ऑपरेटर इस अधिनियम के अनुसार कार्यान्वित संचार-प्रतिबंधित उपायों और संचार पुष्टि डेटा प्रदान करने के लिए अभियोजकों, न्यायिक पुलिस अधिकारियों, या खुफिया और जांच एजेंसियों के प्रमुखों के अनुरोधों पर सहयोग करेंगे। ② पैराग्राफ (1) के प्रावधानों के अनुसार संचार-प्रतिबंधित उपायों के निष्पादन के लिए दूरसंचार व्यवसाय ऑपरेटरों द्वारा सहयोग किए जाने वाले मामले, संचार पुष्टिकरण डेटा की भंडारण अवधि, और दूरसंचार व्यवसाय ऑपरेटरों के सहयोग के संबंध में अन्य आवश्यक मामले राष्ट्रपति द्वारा निर्धारित किए जाएंगे हुक्म।”
संचार रहस्य संरक्षण अधिनियम (दूरसंचार व्यवसाय संचालकों का सहयोग करने का दायित्व) का अनुच्छेद 15-2, अधिनियम संख्या 20735, 1 अगस्त 2025 से प्रभावी - राष्ट्रीय कानून सूचना केंद्र
अनुच्छेद 15-2 दो बातें स्थापित करता है। सबसे पहले, दूरसंचार व्यवसाय ऑपरेटरों को कानून के अनुसार संचार पुष्टिकरण डेटा प्रदान करने के अनुरोधों में सहयोग करना चाहिए। दूसरा, इसे कितने समय तक रखा जाना चाहिए यह राष्ट्रपति के डिक्री (प्रवर्तन डिक्री) पर छोड़ा गया है। प्रवर्तन अध्यादेश नीचे अनुच्छेद 41 है।
"② अधिनियम के अनुच्छेद 15-2, अनुच्छेद 2 के अनुसार एक दूरसंचार व्यवसाय ऑपरेटर के संचार पुष्टिकरण डेटा की अवधारण अवधि निम्नलिखित वर्गीकरणों के अनुसार अवधि से अधिक होगी: 1. अनुच्छेद 2 के उप-अनुच्छेद ए से डी और एफ के अनुसार संचार पुष्टिकरण डेटा, अधिनियम के अनुच्छेद 11: 12 महीने। हालांकि, लंबी दूरी और स्थानीय टेलीफोन सेवा से संबंधित डेटा के मामले में, यह 6 महीने होगा। 2. अधिनियम के अनुच्छेद 2, उपपैरा 11, ई और जी के अनुसार संचार पुष्टिकरण डेटा: 3 महीने"
अनुच्छेद 41 (दूरसंचार व्यवसाय संचालकों का सहयोग दायित्व, आदि) संचार रहस्य संरक्षण अधिनियम के प्रवर्तन डिक्री के अनुच्छेद 2, राष्ट्रपति डिक्री संख्या 35674, 1 अगस्त, 2025 से प्रभावी - राष्ट्रीय कानून सूचना केंद्र
अनुच्छेद 41, पैराग्राफ 2 में "ई और सी" का अर्थ अधिनियम के अनुच्छेद 2, पैराग्राफ 11 में है। संचार पुष्टिकरण डेटा संचार की सामग्री के बजाय संचार के तथ्यों पर डेटा को संदर्भित करता है, जैसे "कब, किसने और कहाँ संचार किया गया था"।
"11. 'संचार तथ्य पुष्टि डेटा' दूरसंचार तथ्यों पर डेटा को संदर्भित करता है जो निम्नलिखित में से किसी भी आइटम के अंतर्गत आता है: (...) ई. कंप्यूटर संचार या इंटरनेट लॉग रिकॉर्ड डेटा इस तथ्य के संबंध में कि एक कंप्यूटर संचार या इंटरनेट उपयोगकर्ता ने दूरसंचार सेवाओं का उपयोग किया है (...) एफ। एक्सेस ट्रैकिंग डेटा जो सूचना और संचार नेटवर्क तक पहुंचने के लिए कंप्यूटर संचार या इंटरनेट उपयोगकर्ता द्वारा उपयोग की जाने वाली सूचना और संचार उपकरण के स्थान की पुष्टि कर सकता है"
संचार रहस्य संरक्षण अधिनियम अनुच्छेद 2 (परिभाषाएँ) संख्या 11 ई और ए - राष्ट्रीय कानून सूचना केंद्र
वीपीएन सर्वर पर छोड़े गए रिकॉर्ड यह दिखाते हैं कि "कौन सा खाता जुड़ा हुआ है और उसने कहां और कब संचार किया है" ममोक के इंटरनेट लॉग रिकॉर्ड के अनुरूप है, और "किस आईपी से एक्सेस किया गया था" छोड़ने वाले रिकॉर्ड समोक के एक्सेस ट्रैकिंग डेटा के अनुरूप हैं। इसलिए, स्टेजवीपीएन के एक्सेस रिकॉर्ड के लिए कानूनी न्यूनतम अवधारण अवधि 3 महीने है।
| विभाजन | कानूनी डेटा | न्यूनतम भंडारण अवधि | वीपीएन के साथ संबंध |
|---|---|---|---|
| आइटम ए~एल | ग्राहक की दूरसंचार तिथि और समय, दूरसंचार प्रारंभ/समाप्ति समय, दूसरे पक्ष की ग्राहक संख्या, उपयोग की आवृत्ति | 12 महीने (लंबी दूरी और स्थानीय कॉल से संबंधित डेटा के लिए 6 महीने) | फोन सेवा पर फोकस किया. स्टेजवीपीएन के पास यह सामग्री नहीं है |
| बरमोक | ट्रांसमिटिंग बेस स्टेशन का स्थान ट्रैकिंग डेटा | 12 महीने | मोबाइल संचार बेस स्टेशन डेटा. स्टेजवीपीएन के पास यह सामग्री नहीं है |
| मामोक | लॉग रिकॉर्ड डेटा इस तथ्य पर कि इंटरनेट उपयोगकर्ताओं ने दूरसंचार सेवाओं का उपयोग किया | 3 महीने | वीपीएन कनेक्शन समय, खाता/सुरंग आईपी, गंतव्य आईपी/पोर्ट |
| देहाती देखभाल | एक्सेस प्वाइंट का ट्रैकिंग डेटा जो इंटरनेट तक पहुंचने के लिए उपयोग की जाने वाली सूचना और संचार उपकरण के स्थान की पुष्टि कर सकता है | 3 महीने | वीपीएन सर्वर से जुड़ा आईपी और पोर्ट |
स्टेजवीपीएन ने 93 दिन इसलिए चुना क्योंकि वैधानिक भाषा "तीन महीने से कम नहीं" है। तीन कैलेंडर महीने लगातार तीन महीनों के संयोजन के आधार पर 89 से 92 दिनों तक भिन्न होते हैं, जिनमें अधिकतम 92 दिन होते हैं, जैसे 1 जुलाई से 30 सितंबर। किसी भी महीने में बनाए गए रिकॉर्ड वैधानिक अवधि को पूरा करने के लिए 93 दिन निर्धारित किए जाते हैं, और मनमाने ढंग से उससे अधिक समय तक नहीं रखे जाते हैं। इस लेख की कानूनी सामग्री सितंबर 2026 में राष्ट्रीय विधान सूचना केंद्र पर पोस्ट किए गए संचार रहस्य संरक्षण अधिनियम (1 अगस्त, 2025 से प्रभावी) के प्रवर्तन अध्यादेश पर आधारित है।
क्या रखें: क्या रहता है और क्या नहीं?
जो बचता है वह कनेक्शन का समय और पते की जानकारी है, और जो नहीं रहता वह संचार की सामग्री है। Chrome के लिए स्टेजवीपीएन ऐप और स्टेजवीपीएन अलग-अलग तरीके से काम करते हैं और उनमें थोड़े अलग आइटम होते हैं। दोनों तरीकों में, सर्वर हर मिनट रिकॉर्ड एकत्र करता है और उन्हें एन्क्रिप्टेड संचार (HTTPS) के माध्यम से स्टेजवीपीएन डेटाबेस पर भेजता है। नीचे दो तालिकाएँ हैं एक्सेस रिकॉर्ड भंडारण सूचना अनुच्छेद 2 और 3 का शब्दशः अनुवाद किया गया है।
| अभिलेख | वस्तु | संग्रहण अवधि |
|---|---|---|
| बाहरी कनेक्शन इतिहास | कनेक्शन प्रारंभ समय, टनल आईपी पता (डिवाइस को सौंपा गया आंतरिक पता), प्रोटोकॉल (टीसीपी·यूडीपी·आईसीएमपी), गंतव्य आईपी पता और पोर्ट, प्रस्थान पोर्ट, रिकॉर्ड किया गया सर्वर | 93 दिन |
| कनेक्शन स्थान रिकॉर्ड | वीपीएन सर्वर से जुड़ा आईपी पता और पोर्ट (वायरगार्ड एंडपॉइंट), खाता (ईमेल), सार्वजनिक कुंजी, टनल आईपी, सर्वर और पुष्टिकरण समय। केवल तभी रिकॉर्ड किया जाता है जब एक्सेस पता बदल जाता है | 93 दिन |
| सत्र इतिहास | खाता, सर्वर, टनल आईपी, सत्र प्रारंभ/समाप्ति समय, भेजे/प्राप्त डेटा की मात्रा। यह निर्धारित करने के लिए उपयोग किया जाता है कि टनल आईपी किस खाते को सौंपा गया है | सदस्यता वापसी तक (तुलना के लिए आवश्यक भागों के लिए निर्माण तिथि से न्यूनतम 93 दिन) |
गंतव्य डोमेन (होस्ट नाम) ऐप इतिहास में शामिल नहीं है। डीएनएस लुकअप को वीपीएन सुरंग के भीतर भी संसाधित किया जाता है, लेकिन इसका कोई रिकॉर्ड नहीं है कि कौन से डोमेन देखे गए थे। डीएनएस के सुरंग से बाहर निकलने में समस्या है डीएनएस लीक और वेबआरटीसी लीकइसे अलग से समझाया गया.
| अभिलेख | वस्तु | संग्रहण अवधि |
|---|---|---|
| प्रॉक्सी कनेक्शन इतिहास | कनेक्शन प्रारंभ समय, खाता पहचानकर्ता, प्रॉक्सी सत्र पहचानकर्ता, कनेक्शन आईपी पता, गंतव्य होस्ट नाम और पोर्ट, गंतव्य आईपी पता, भेजे और प्राप्त बाइट्स की संख्या, कनेक्शन अवधि, रिकॉर्ड किया गया सर्वर। | 93 दिन |
| प्रॉक्सी सत्र इतिहास | खाता, सर्वर, सत्र प्रारंभ/समाप्ति समय, कनेक्शन आईपी पता जिसने सत्र शुरू किया | 93 दिन |
क्रोम के लिए स्टेजवीपीएन एक HTTPS प्रॉक्सी को ब्राउज़र संचार भेजता है, इसलिए यह कनेक्शन के लिए आवश्यक गंतव्य होस्ट नाम लॉग करता है (उदाहरण के लिए www.example.com), लेकिन पेज पथ, खोज शब्द, क्वेरी स्ट्रिंग या पेज सामग्री लॉग नहीं करता है। यह HTTPS साइटों पर एन्क्रिप्टेड सामग्री को डिक्रिप्ट भी नहीं करता है। दोनों तरीकों के बीच सुरक्षा दायरे में अंतर है ब्राउज़र वीपीएन बनाम ऐप वीपीएनकृपया देखें ।
हम निम्नलिखित जानकारी को किसी भी तरह से संग्रहीत नहीं करते हैं (एक्सेस रिकॉर्ड रिटेंशन नोटिस का अनुच्छेद 4):
- आदान-प्रदान की गई संचार सामग्री: वेब पेज सामग्री, ईमेल/संदेश पाठ, ऑडियो/वीडियो, फ़ाइलें
- यूआरएल पथ, खोज शब्द, क्वेरी स्ट्रिंग, दर्ज किया गया फॉर्म मान और कुकी मान
- डोमेन नाम (डीएनएस लुकअप) और विज़िट किए गए डोमेन की सूची स्टेजवीपीएन ऐप में देखी गई
- HTTPS संचार की डिक्रिप्टेड सामग्री (एन्क्रिप्टेड संचार को बाधित या डिक्रिप्ट नहीं करती है)
- सटीक स्थान की जानकारी, जैसे आपके डिवाइस का जीपीएस
| कार्रवाई | स्टेजवीपीएन ऐप इतिहास | क्रोम इतिहास के लिए स्टेजवीपीएन | जो कहीं नहीं रहता |
|---|---|---|---|
| समाचार साइटों से लेख पढ़ें | समय, गंतव्य आईपी/पोर्ट (जैसे 443), प्रोटोकॉल | समय, होस्ट नाम/पोर्ट, गंतव्य आईपी, बाइट्स की संख्या | पढ़े गए लेख का पता और सामग्री |
| पोर्टल में खोजें | समय, गंतव्य आईपी/पोर्ट | समय, पोर्टल होस्टनाम/पोर्ट | खोज शब्द और खोज परिणाम |
| मैसेंजर ऐप के माध्यम से तस्वीरें भेजें | समय, मैसेंजर सर्वर आईपी/पोर्ट | कोई लॉगिंग नहीं (केवल ब्राउज़र संचार संभालता है) | संपर्क, संदेश, फ़ोटो |
| इंटरनेट बैंकिंग लॉगिन | समय, बैंक सर्वर आईपी/पोर्ट | समय, बैंक होस्टनाम/पोर्ट | आईडी, पासवर्ड, लेनदेन इतिहास |
एक्सेस रिकॉर्ड के अलावा, धोखाधड़ी वाले उपयोग को रोकने और सुरक्षा सुनिश्चित करने के लिए कई अन्य रिकॉर्ड भी हैं। वीपीएन कुंजी जारी करने और रिलीज़ रिकॉर्ड 90 दिनों के बाद स्वचालित रूप से हटा दिए जाते हैं, सेवा सेटिंग परिवर्तन ऑडिट रिकॉर्ड 180 दिनों के बाद स्वचालित रूप से हटा दिए जाते हैं, और एपीआई अनुरोध रिकॉर्ड (सर्वर लॉग) 30 दिनों के बाद स्वचालित रूप से हटा दिए जाते हैं। प्रत्येक आइटम के लिए अवधि है गोपनीयता नीति यह सब अनुच्छेद 3 में लिखा गया है।
डेटा जीवन: रिकॉर्ड कैसे बनाए जाते हैं और उन्हें कब हटाया जाता है?
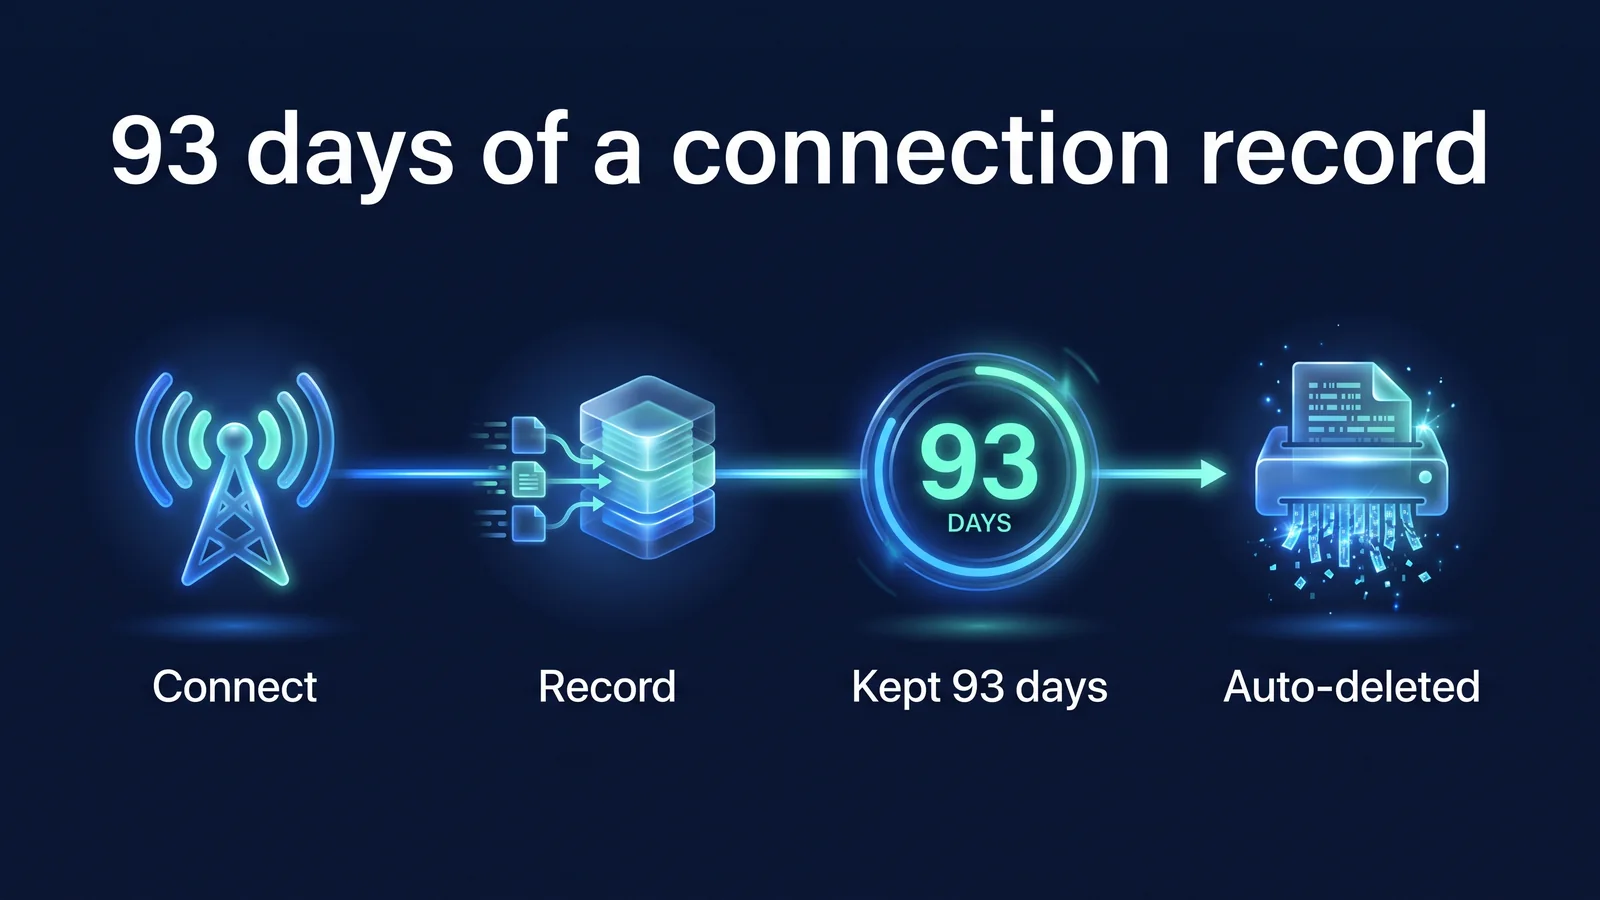
एक्सेस रिकॉर्ड कनेक्शन के समय सर्वर पर बनाए जाते हैं और हर मिनट डेटाबेस में स्थानांतरित किए जाते हैं, और निर्माण की तारीख से 93 दिनों के बाद डेटाबेस के स्वचालित समाप्ति फ़ंक्शन द्वारा हटा दिए जाते हैं। किसी मानव द्वारा विलोपन कार्यक्रम निर्धारित करने के बजाय, प्रत्येक रिकॉर्ड एक निर्धारित समाप्ति समय पर स्वचालित रूप से मिटा दिया जाता है, इसलिए स्टेजवीपीएन इसे मनमाने ढंग से अधिक समय तक नहीं रख सकता है।
- 0 दिनकनेक्शन और रिकॉर्ड बनाएं
वीपीएन सर्वर या प्रॉक्सी सर्वर नए कनेक्शन के समय और पते की जानकारी रिकॉर्ड करता है। आपके संचार की सामग्री शुरू से ही रिकॉर्डिंग के अधीन नहीं है।
- 1 मिनट इकाईडेटाबेस में स्थानांतरण
सर्वर रिकॉर्ड इकट्ठा करता है और उन्हें HTTPS पर भेजता है। जो रिकॉर्ड नेटवर्क समस्याओं के कारण नहीं भेजे जा सकते, उन्हें पुन:ट्रांसमिशन सफल होने तक अस्थायी रूप से सर्वर पर संग्रहीत किया जाता है और फिर ट्रांसमिशन के बाद हटा दिया जाता है।
- 1~93 दिनहिरासत
केवल काम के लिए आवश्यक न्यूनतम संख्या के लोग ही इसका उपयोग कर सकते हैं, और पहुंच विवरण प्रबंधित किए जाते हैं। इसका उपयोग केवल कानूनों के अनुसार अनुरोधों का जवाब देने और दुरुपयोग की रिपोर्ट की पुष्टि करने के लिए किया जाता है, और इसका उपयोग विज्ञापन, प्रवृत्ति विश्लेषण या बिक्री के लिए नहीं किया जाता है।
- 93 दिन बीत गएस्वचालित विलोपन
पुराने रिकॉर्ड स्वचालित रूप से डेटाबेस से हटा दिए जाते हैं।
- बैकअप चक्रबैकअप हटाएँ
बैकअप में बची हुई जानकारी भी बैकअप भंडारण चक्र (व्यक्तिगत सूचना प्रसंस्करण नीति के अनुच्छेद 5) के अनुसार हटा दी जाती है।
अपवाद ऐप का सत्र इतिहास है। सदस्यता वापसी तक सत्र रिकॉर्ड रखे जाते हैं क्योंकि वे सेवा प्रावधान के लिए आवश्यक उपयोग इतिहास हैं। हालाँकि, एक्सेस रिकॉर्ड के साथ तुलना के लिए आवश्यक हिस्से सृजन की तारीख से 93 दिन बीत जाने तक निकासी के बाद भी बने रहते हैं। यहां तक कि अगर कोई सदस्य वापस ले लेता है, तो पहले से बनाए गए एक्सेस रिकॉर्ड को कानूनी भंडारण दायित्वों के कारण 93 दिनों के बाद हटा दिया जाएगा, और अन्य जानकारी से अलग कर दिया जाएगा और केवल कानून द्वारा निर्धारित उद्देश्यों के लिए संग्रहीत किया जाएगा।
उपयोगकर्ता अधिकार: क्या मैं अपने रिकॉर्ड देख या हटा सकता हूँ?
आप देखने का अनुरोध कर सकते हैं, लेकिन भंडारण अवधि के दौरान हटाने का अनुरोध नहीं किया जाएगा। अपनी पहचान सत्यापित करने के बाद, सदस्य यह देखने के लिए कह सकते हैं कि क्या उनके एक्सेस रिकॉर्ड रखे जा रहे हैं और उनकी सामग्री देखने के लिए। हालाँकि, व्यक्तिगत सूचना संरक्षण अधिनियम के अनुच्छेद 35, पैराग्राफ 4 के अनुसार देखना प्रतिबंधित हो सकता है, और इस मामले में, स्टेजवीपीएन आपको कारण के बारे में सूचित करेगा।
प्रतिधारण अवधि के दौरान एक्सेस रिकॉर्ड को अवधि समाप्त होने से पहले हटाया नहीं जा सकता है, भले ही कानूनी भंडारण दायित्वों के कारण हटाने का अनुरोध किया गया हो, और 93 दिनों के बाद स्वचालित रूप से हटा दिए जाते हैं। पूछताछ और अनुरोध व्यक्तिगत सूचना सुरक्षा प्रबंधक (privacy@stagevpn.com) या ग्राहक केंद्र (support@stagevpn.com) को भेजे जा सकते हैं। यदि आप स्टेजवीपीएन के प्रबंधन से संतुष्ट नहीं हैं, तो आप व्यक्तिगत सूचना विवाद मध्यस्थता समिति (1833-6972, क्षेत्र कोड के बिना) या कोरिया इंटरनेट और सुरक्षा एजेंसी के व्यक्तिगत सूचना उल्लंघन रिपोर्टिंग केंद्र (118, क्षेत्र कोड के बिना) में परामर्श या विवाद मध्यस्थता के लिए आवेदन कर सकते हैं। सदस्यता वापसी और सदस्यता रद्दीकरण के बीच अंतर स्टेजवीपीएन योजना की जानकारीइसमें बताया गया है.
प्रावधान प्रक्रिया: एक्सेस रिकॉर्ड कौन और किन प्रक्रियाओं के माध्यम से प्राप्त कर सकता है?
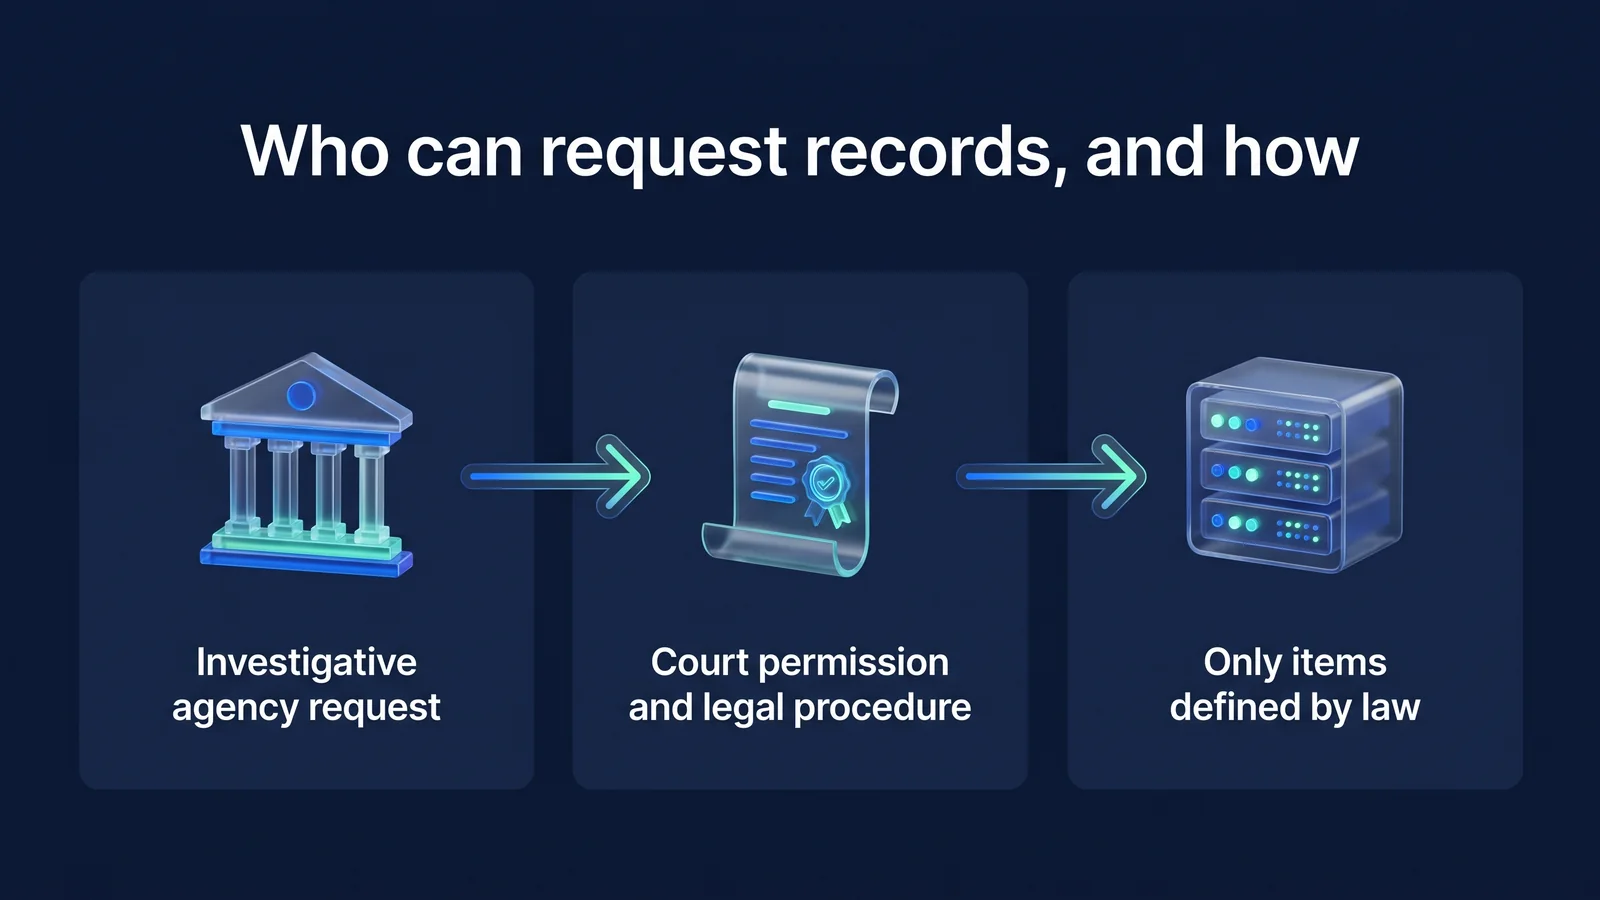
एक्सेस रिकॉर्ड केवल लिखित अनुरोध पर प्रदान किए जाएंगे जो अदालत की अनुमति सहित कानून द्वारा स्थापित आवश्यकताओं और प्रक्रियाओं को पूरा करते हैं, और अनुरोध के दायरे में आवश्यक न्यूनतम सीमा तक। यह अनुरोध पर स्वचालित रूप से प्रदान नहीं किया जाता है, और स्टेजवीपीएन पूरकता का अनुरोध करेगा या अपर्याप्त या अत्यधिक व्यापक किसी भी अनुरोध को प्रदान करने से इंकार कर देगा। आपराधिक जांच के लिए अनुरोध प्रक्रिया संचार रहस्य संरक्षण अधिनियम के अनुच्छेद 13 द्वारा निर्धारित की जाती है।
"③ पैराग्राफ 1 और 2 के अनुसार संचार पुष्टिकरण डेटा के प्रावधान का अनुरोध करते समय, सक्षम जिला अदालत (सैन्य अदालतों सहित; इसके बाद वही लागू होगा) से अनुमति प्राप्त की जानी चाहिए या अनुरोध के कारण, संबंधित ग्राहक के साथ संबंध और आवश्यक डेटा के दायरे को रिकॉर्ड करते हुए लिखित समर्थन प्राप्त किया जाना चाहिए। हालांकि, यदि ऐसे तत्काल कारण हैं जिनके लिए सक्षम जिला अदालत या समर्थन से अनुमति प्राप्त नहीं की जा सकती है, तो संचार पुष्टिकरण डेटा के प्रावधान के लिए अनुरोध बिना देरी के प्राप्त किया जाना चाहिए और दूरसंचार को भेजा जाना चाहिए। व्यवसाय संचालक। ④ पैराग्राफ 3 यदि प्रावधान के अनुसार तत्काल कारणों से संचार पुष्टिकरण डेटा प्रदान किया गया है, लेकिन स्थानीय अदालत या समर्थन से अनुमति नहीं ली गई है, तो प्रदान किए गए संचार पुष्टिकरण डेटा को बिना देरी के नष्ट कर दिया जाना चाहिए।
संचार रहस्य संरक्षण अधिनियम अनुच्छेद 13 (आपराधिक जांच के लिए संचार पुष्टिकरण डेटा प्रदान करने की प्रक्रिया) पैराग्राफ 3 और 4 - राष्ट्रीय कानून सूचना केंद्र
अनुच्छेद 13, अनुच्छेद 1 निर्दिष्ट करता है कि जो व्यक्ति अनुरोध कर सकता है वह अभियोजक या न्यायिक पुलिस अधिकारी है, और अनुच्छेद 3 में कहा गया है कि अनुरोध का कारण, ग्राहक के लिए इसकी प्रासंगिकता और डेटा के दायरे को बताते हुए अदालत की अनुमति लिखित रूप में प्राप्त की जानी चाहिए। आपातकालीन स्थिति में, आपको पहले अनुरोध करना होगा और बिना देरी किए अनुमति प्राप्त करनी होगी। यदि अनुमति नहीं ली गई है तो प्राप्त सामग्री को नष्ट कर देना चाहिए। प्रावधान के बाद रिकॉर्ड करने की बाध्यता उसी अनुच्छेद के पैराग्राफ 7 में प्रदान की गई है।
"⑦ जब एक दूरसंचार व्यवसाय ऑपरेटर एक अभियोजक, न्यायिक पुलिस अधिकारी, या एक खुफिया और जांच एजेंसी के प्रमुख को संचार सत्यापन डेटा प्रदान करता है, तो उसे वर्ष में दो बार विज्ञान, आईसीटी और भविष्य की योजना मंत्री को डेटा प्रावधान की स्थिति की रिपोर्ट करनी होगी, और संचार सत्यापन डेटा प्रदान करने की तारीख से 7 वर्षों के लिए संचार सत्यापन डेटा के प्रावधान, और संबंधित डेटा, जैसे संचार सत्यापन डेटा के प्रावधान के अनुरोध जैसे आवश्यक मामलों वाले एक खाता बही रखना होगा।"
संचार रहस्य संरक्षण अधिनियम का अनुच्छेद 13, अनुच्छेद 7 - राष्ट्रीय कानून सूचना केंद्र
डेटा प्राप्त करने वाली जांच एजेंसी को संबंधित व्यक्ति को सूचित करना होगा। प्रत्येक मामले के प्रसंस्करण परिणाम के लिए अधिसूचना की समय सीमा अनुच्छेद 13-3 द्वारा निर्धारित की जाती है।
"① एक अभियोजक या न्यायिक पुलिस अधिकारी, उस मामले के संबंध में जिसके लिए अनुच्छेद 13 के अनुसार संचार सत्यापन डेटा प्रदान किया गया है, निम्नलिखित श्रेणियों में निर्दिष्ट अवधि के भीतर संचार सत्यापन डेटा के प्रावधान के अधीन पक्ष को लिखित रूप में संचार सत्यापन डेटा प्रदान किया गया है, प्रावधान का अनुरोध करने वाली एजेंसी, अवधि आदि के बारे में सूचित करेगा: 1. सार्वजनिक अभियोग दर्ज न करने, अभियोजन दर्ज करने, या अभियोजन पक्ष को हस्तांतरित नहीं करने (अभियोजन का निलंबन, गवाह का निलंबन, या) जांच का निलंबन) (निर्णयों को छोड़कर) या मामला दर्ज न करने के स्वभाव के मामले में: ऐसे स्वभाव की तारीख से 30 दिनों के भीतर (...) 3. यदि कोई जांच प्रगति पर है: संचार पुष्टिकरण डेटा प्राप्त होने की तारीख से 30 दिनों के भीतर (अनुच्छेद 6, अनुच्छेद 8 के किसी भी उप-अनुच्छेद के अंतर्गत आने वाले अपराध के मामले में 3 वर्ष)।
संचार रहस्य संरक्षण अधिनियम अनुच्छेद 13-3 (आपराधिक जांच के लिए संचार पुष्टिकरण डेटा के प्रावधान की सूचना) अनुच्छेद 1 - राष्ट्रीय कानून सूचना केंद्र
उसी लेख के पैराग्राफ 2 में कहा गया है कि यदि राष्ट्रीय सुरक्षा को खतरा है, मामले में शामिल व्यक्तियों के जीवन या शरीर को खतरा है, सबूत नष्ट होने या भागने का जोखिम है, या सम्मान या गोपनीयता का उल्लंघन है तो अधिसूचना को स्थगित किया जा सकता है, और पैराग्राफ 4 में कहा गया है कि अधिसूचना कारण के समाधान की तारीख से 30 दिनों के भीतर की जानी चाहिए। राष्ट्रीय सुरक्षा के अनुरोध उसी अधिनियम के अनुच्छेद 13-4 में निर्धारित अलग-अलग प्रक्रियाओं का पालन करते हैं। इन प्रावधानों को स्टेजवीपीएन के वास्तविक प्रसंस्करण क्रम में अनुवादित करते हुए, यह इस प्रकार है:
- जांच एजेंसी से अनुरोधअभियोजक, न्यायिक पुलिस अधिकारी आदि एक दस्तावेज़ तैयार करते हैं जिसमें अनुरोध का कारण, ग्राहक के साथ इसका संबंध और आवश्यक डेटा का दायरा बताया जाता है।
- अदालत की अनुमतिसक्षम स्थानीय न्यायालय या शाखा कार्यालय से अनुमति (यदि अत्यावश्यक हो तो अनुरोध के बाद बिना किसी देरी के अनुमति दी जाएगी; यदि प्राप्त नहीं हुई तो डेटा नष्ट कर दिया जाएगा)
- स्टेजवीपीएन समीक्षाआवश्यकताओं, लक्ष्य अवधि और अनुरोधों और परमिटों के दायरे की पहचान करें। यदि अपर्याप्त हो, तो पूरकता का अनुरोध करें या मना कर दें
- न्यूनतम सीमा प्रदान की गईअनुरोध के दायरे में केवल आवश्यक न्यूनतम जानकारी प्रदान करें
- रिकार्ड और अधिसूचनाएँकैप्टन द्वारा 7 वर्षों तक प्रदान किया गया, वर्ष में दो बार रिपोर्ट किया गया। जांच एजेंसी पक्षों को लिखित रूप से सूचित करती है
एक्सेस लॉग और अन्य प्रकार के अनुरोध भी हैं। दूरसंचार व्यवसाय अधिनियम का अनुच्छेद 83 उपयोगकर्ता के नाम, आईडी और सदस्यता तिथि जैसी ग्राहक जानकारी के प्रावधान के लिए अनुरोध निर्धारित करता है, और दिसंबर 2023 में संशोधन के साथ, नाम को 'संचार डेटा' से 'संचार उपयोगकर्ता जानकारी' में बदल दिया गया था।
"③ एक दूरसंचार व्यवसाय ऑपरेटर अदालत, अभियोजक या एक जांच कार्यालय के प्रमुख (...), या एक खुफिया और जांच एजेंसी के प्रमुख से परीक्षण, जांच (...), सजा के निष्पादन, या राष्ट्रीय सुरक्षा को नुकसान से बचाने के लिए जानकारी के संग्रह के उद्देश्य से निम्नलिखित डेटा (इसके बाद 'संचार उपयोगकर्ता जानकारी के प्रावधान' के रूप में संदर्भित) को देखने या जमा करने के अनुरोध का अनुपालन कर सकता है: 1. उपयोगकर्ता का नाम 2. उपयोगकर्ता का निवासी पंजीकरण संख्या 3. उपयोगकर्ता का पता 4. उपयोगकर्ता का फोन नंबर 5. उपयोगकर्ता की आईडी (...) 6. उपयोगकर्ता की सदस्यता तिथि या समाप्ति तिथि पैराग्राफ 3 के अनुसार संचार उपयोगकर्ता जानकारी के प्रावधान के लिए अनुरोध लिखित रूप में किया जाना चाहिए (इसके बाद 'सूचना प्रावधान अनुरोध' के रूप में संदर्भित) अनुरोध का कारण, संबंधित उपयोगकर्ता के साथ संबंध और आवश्यक संचार उपयोगकर्ता जानकारी का दायरा बताते हुए किया जाना चाहिए।
अनुच्छेद 83 (संचार रहस्यों का संरक्षण) दूरसंचार व्यवसाय अधिनियम के अनुच्छेद 3 और 4, 29 दिसंबर, 2023 को संशोधित पाठ - राष्ट्रीय कानून सूचना केंद्र
अनुच्छेद 83, अनुच्छेद 3 का शब्द "अनुसरण हो सकता है" है। दूसरे शब्दों में, संचार उपयोगकर्ता जानकारी का प्रावधान एक ऐसा क्षेत्र है जहां संचार पुष्टिकरण डेटा के विपरीत व्यवसाय ऑपरेटर का निर्णय हस्तक्षेप करता है, जिसके लिए अदालत की अनुमति की आवश्यकता होती है, और स्टेजवीपीएन अनुरोध की वैधता और आवश्यकता की समीक्षा करता है और केवल आवश्यक न्यूनतम सीमा तक प्रतिक्रिया करता है। डेटा प्राप्त करने वाले संगठन को उसी कानून के अनुच्छेद 83-2 के अनुसार 30 दिनों के भीतर पार्टी को सूचित करना होगा, और स्टेजवीपीएन निवासी पंजीकरण संख्या एकत्र नहीं करता है, इसलिए डेटा नंबर 2 शुरू से मौजूद नहीं है।
| अनुरोध प्रकार | कानूनी आधार | लक्ष्य की जानकारी | स्टेजवीपीएन की प्रतिक्रिया |
|---|---|---|---|
| संचार पुष्टिकरण डेटा का प्रावधान | संचार रहस्य संरक्षण अधिनियम का अनुच्छेद 13, आदि। | कनेक्शन इतिहास (समय, कनेक्शन आईपी, गंतव्य आईपी/पोर्ट, क्रोम के लिए होस्ट नाम) | न्यूनतम दायरा केवल न्यायालय की अनुमति के साथ लिखित अनुरोधों पर उपलब्ध है (आपातकालीन मामलों में रिहाई के बाद की अनुमति सहित) |
| संचार उपयोगकर्ता जानकारी का प्रावधान (पूर्व नाम 'संचार डेटा') | दूरसंचार व्यवसाय अधिनियम का अनुच्छेद 83 | सब्सक्राइबर की जानकारी जैसे उपयोगकर्ता नाम, आईडी, सदस्यता तिथि और रद्दीकरण तिथि | अनुरोध की वैधता और आवश्यकता की समीक्षा करें और केवल आवश्यक न्यूनतम सीमा तक ही प्रतिक्रिया दें |
| राष्ट्रीय सुरक्षा के लिए अनुरोध | संचार रहस्य संरक्षण अधिनियम का अनुच्छेद 13-4 | संचार पुष्टिकरण डेटा | केवल तभी उत्तर दें जब कानून द्वारा निर्धारित अलग प्रक्रियाएं लागू हों |
| विदेशी सरकारों और संगठनों से अनुरोध | कोरियाई कानून और विनियम जैसे अंतर्राष्ट्रीय आपराधिक कानूनी सहायता, आदि। | प्रत्येक अनुरोध के लिए अलग | यदि कोरियाई कानूनों द्वारा निर्धारित प्रक्रियाओं का पालन किया जाता है तो ही उत्तर दें। |
यहां तक कि कॉर्पोरेट वीपीएन के प्रशासक भी इन वैधानिक पहुंच रिकॉर्ड को नहीं देख सकते हैं। व्यवस्थापक को कंपनी योग्यता सत्र समय, उपयोग समय, डेटा राशि, सर्वर नाम/देश और यहां तक कि उपयोग किया गया समर्पित आईपी भी प्रदान किया जाता है। एंटरप्राइज़ फिक्स्ड आईपी वीपीएन परिचय गाइडइसमें कवर किया गया था.
नो-लॉग विज्ञापन कैसे पढ़ें
आपको पहले यह जांचना चाहिए कि वाक्यांश "रिकॉर्ड न छोड़ें" का क्या अर्थ है पीछे न छोड़ना। ऐसा इसलिए है क्योंकि इसका अर्थ इस बात पर निर्भर करता है कि क्या इसका मतलब कोई संचार सामग्री नहीं छोड़ना है या कोई मेटाडेटा जैसे कनेक्शन समय और पता नहीं छोड़ना है। वीपीएन ऑपरेटर तकनीकी रूप से जानकारी की कई परतों को देखने की स्थिति में हैं, और उन्हें कौन सी परतें पीछे छोड़नी चाहिए यह इस पर निर्भर करता है कि ऑपरेटर किस देश के कानूनों का पालन करता है।
- खाता/भुगतान जानकारीसाइनअप ईमेल, सदस्यता स्थिति, भुगतान इतिहास
- कनेक्शन मेटाडेटाकनेक्शन आईपी, कनेक्शन समय, डेटा राशि
- गंतव्य की जानकारीगंतव्य आईपी/पोर्ट, होस्ट नाम
- डीएनएस प्रश्नडोमेन देखा गया
- संचार की सामग्रीयदि यह HTTPS है, तो यह एन्क्रिप्टेड है और इसे डिक्रिप्शन के बिना नहीं देखा जा सकता है।
| जानकारी की परत | स्टेजवीपीएन को स्टोर करना है या नहीं | अवधि/शर्तें |
|---|---|---|
| खाता/भुगतान जानकारी | हिरासत | खाता रद्दीकरण तक चलता है, और लेन-देन रिकॉर्ड 5 वर्षों तक रहता है। कार्ड नंबर संग्रहीत नहीं है |
| कनेक्शन मेटाडेटा | हिरासत | आईपी एक्सेस 93 दिन, निकासी तक ऐप सत्र रिकॉर्ड (न्यूनतम 93 दिन) |
| गंतव्य की जानकारी | हिरासत | गंतव्य आईपी/पोर्ट 93 दिन। होस्टनाम केवल क्रोम के लिए स्टेजवीपीएन है |
| डीएनएस प्रश्न | नहीं रखा गया | स्टेजवीपीएन ऐप देखे गए डोमेन को लॉग नहीं करता है |
| संचार की सामग्री | नहीं रखा गया | एन्क्रिप्टेड संचार को बाधित या डिक्रिप्ट न करें |
वीपीएन सेवाओं की लॉगिंग नीतियों की तुलना करते समय, यह देखने के लिए जांचें कि क्या नीचे दिए गए आइटम उनके दस्तावेज़ में सूचीबद्ध हैं: किसी भी प्रश्न का उत्तर एक शब्द में नहीं दिया जा सकता है: 'कोई लॉग नहीं'।
- क्या कोई सूची है कि कौन सी वस्तुएँ रखनी हैं और क्या नहीं रखनी हैं? क्या यह केवल एक पंक्ति में "कोई लॉग नहीं" कहने के बजाय समय, आईपी, गंतव्य, डीएनएस और सामग्री को अलग से कहता है?
- क्या अवधारण अवधि और विलोपन विधि संख्याओं में लिखी गई है? यदि केवल एक खुली अभिव्यक्ति है जैसे "जब तक आवश्यक हो," समय अवधि निर्धारित नहीं है।
- क्या इससे पता चलता है कि ऑपरेटर किस देश में स्थित है और यह किन कानूनों पर लागू होता है? चूंकि कोरियाई दूरसंचार ऑपरेटर कनेक्शन रिकॉर्ड रखने के लिए बाध्य हैं, इसलिए आपको कोरियाई ऑपरेटरों के "नो लॉग" विज्ञापनों पर संदेह होना चाहिए।
- क्या आप बताते हैं कि जांच एजेंसियों के अनुरोधों का जवाब देने के लिए किन प्रक्रियाओं का उपयोग किया जाता है? क्या अदालत की अनुमति, दायरे की समीक्षा और इनकार का अनुरोध करने के मानदंड बताए गए हैं?
- क्या यह निर्दिष्ट करता है कि रिकॉर्ड का उपयोग विज्ञापन, व्यवहार विश्लेषण या बिक्री उद्देश्यों के लिए नहीं किया जाएगा?
- क्या उपयोगकर्ताओं के लिए अपने रिकॉर्ड देखने या उनके बारे में पूछताछ करने के लिए कोई विंडो है?
इसके विपरीत, यह कहने का मतलब यह नहीं है कि एक्सेस रिकॉर्ड रखे जाते हैं, संचार की सामग्री की भी जांच की जाती है। स्टेजवीपीएन सभी वस्तुओं, अवधियों और वितरण प्रक्रियाओं का खुलासा इसलिए करता है क्योंकि हमारा मानना है कि भरोसे का शुरुआती बिंदु उपयोगकर्ताओं के लिए यह जानना है कि वे क्या उम्मीद कर सकते हैं और क्या नहीं। प्रकाशित नीति वह मानक बन जाती है जिसका ऑपरेटर को पालन करना होगा, और उपयोगकर्ता उस मानक के आधार पर प्रश्न पूछ सकते हैं। एक वीपीएन का दायरा और सीमाएँ हैं वीपीएन क्या रोकते हैं और क्या नहीं रोक सकते, सेवा सुरक्षा की समग्र संरचना है सुरक्षा सूचनामैंने इसे व्यवस्थित किया।
संदर्भ सामग्री
- संचार गुप्त संरक्षण अधिनियम — अनुच्छेद 2, अनुच्छेद 11 (संचार पुष्टि डेटा की परिभाषा), अनुच्छेद 13 (प्रावधान प्रक्रिया और अदालत की अनुमति), अनुच्छेद 13-3 (अधिसूचना), अनुच्छेद 13-4 (राष्ट्रीय सुरक्षा के लिए प्रावधान), अनुच्छेद 15-2 (दूरसंचार व्यवसाय ऑपरेटर का सहयोग करने का दायित्व) (राष्ट्रीय विधान सूचना केंद्र)
- संचार रहस्य संरक्षण अधिनियम का प्रवर्तन डिक्री — अनुच्छेद 41, अनुच्छेद 2 (संचार पुष्टिकरण डेटा के प्रकार द्वारा अवधारण अवधि) (राष्ट्रीय विधान सूचना केंद्र)
- दूरसंचार व्यवसाय अधिनियम — अनुच्छेद 83 (संचार रहस्यों का संरक्षण, संचार उपयोगकर्ता जानकारी का प्रावधान), अनुच्छेद 83-2 (प्रावधान की अधिसूचना) (राष्ट्रीय विधान सूचना केंद्र)
- व्यक्तिगत सूचना संरक्षण अधिनियम - अनुच्छेद 35 (व्यक्तिगत जानकारी का दृश्य) और दृश्य के प्रतिबंध के कारण (राष्ट्रीय विधान सूचना केंद्र)
- व्यक्तिगत सूचना संरक्षण समिति - व्यक्तिगत सूचना संरक्षण नीति और सूचना विषय अधिकार जानकारी (व्यक्तिगत सूचना संरक्षण समिति)
- व्यक्तिगत सूचना विवाद मध्यस्थता समिति - व्यक्तिगत जानकारी से संबंधित विवादों की मध्यस्थता के लिए आवेदन (व्यक्तिगत सूचना विवाद मध्यस्थता समिति)
- व्यक्तिगत सूचना उल्लंघन रिपोर्टिंग केंद्र - व्यक्तिगत जानकारी के उल्लंघन की रिपोर्टिंग और परामर्श (क्षेत्र कोड के बिना 118) (कोरिया इंटरनेट और सुरक्षा एजेंसी)