Kebanyakan kesalahpahaman tentang VPN muncul dari gagasan 'melindungi koneksi' yang diperluas menjadi 'melindungi segalanya'. VPN (Virtual Private Network) adalah teknologi yang menciptakan jalur terenkripsi antara perangkat Anda dan server VPN dan mengirimkan komunikasi Internet ke tujuan melalui jalur tersebut dan server VPN. Ada dua hal yang harus dilakukan. Ini mengenkripsi komunikasi dari perangkat ke server VPN, dan menampilkan IP server VPN, bukan IP Anda di situs tujuan. Artikel ini mengoreksi delapan mitos umum satu per satu dengan fakta dan bukti, serta membuat tabulasi efektivitas VPN terhadap 11 ancaman.
Siapa yang tidak dapat melihat bagaimana jika Anda mengaktifkan VPN?
Mengaktifkan VPN akan mengurangi garis pandang pengamat antara perangkat Anda dan server VPN secara signifikan. Ini termasuk pengguna Wi-Fi, operator Wi-Fi, dan operator yang sama. Sebaliknya, tampilan situs yang Anda kunjungi dan layanan yang Anda masuki jarang berubah selain IP Anda. Informasi tujuan dipindahkan ke lokasi yang terlihat oleh operator VPN.
- perangkat sayatelepon pintar
- Tujuan/DNS ditampilkan
- Wi-Fi publikrouter kafe
- Tujuan/DNS ditampilkan
- jaringan komunikasipenyedia layanan internet
- HTTPS (jika didukung)
- situs webSaya melihat IP saya
- HTTPS situs
- Area yang mungkin terpapar
- perangkat sayatelepon pintar
- Enkripsi VPN
- Wi-Fi publikrouter kafe
- Enkripsi VPN
- server VPNStageVPN
- HTTPS
- situs webIP server terlihat
- Enkripsi VPN
- HTTPS situs
| pengamat | Tanpa VPN | Gunakan VPN |
|---|---|---|
| Pengguna lain/titik akses palsu pada Wi-Fi yang sama | Nama situs yang Anda akses, konten komunikasi selain HTTPS | Fakta bahwa ada komunikasi terenkripsi dengan server VPN dan jumlah datanya |
| Operator Wi-Fi/perusahaan komunikasi | Domain yang dikunjungi, waktu akses, volume data | Alamat server VPN, waktu koneksi, jumlah data |
| Operator VPN | Tidak berlaku | IP koneksi dan informasi tujuan (konten HTTPS tidak dapat dilihat) |
| Situs yang dikunjungi | IP publik saya, perkiraan lokasi, informasi login/cookie | IP server VPN, informasi login/cookie tetap sama |
| Lacak layanan dan iklan yang masuk | Tautkan aktivitas Anda ke informasi akun, cookie, dan perangkat | Hubungkan apa adanya (hanya IP yang berubah) |
Aplikasi StageVPN (iPhone·iPad·Android) mengirimkan komunikasi dari seluruh perangkat melalui rute ini, sedangkan StageVPN untuk Chrome hanya mengirimkan komunikasi dari browser Chrome melalui rute ini. Perbedaan kedua metode tersebut adalah VPN Peramban vs VPN AplikasiNah, metode enkripsi yang digunakan oleh aplikasi ini adalah Menjelaskan Prinsip WireGuardSaya mengaturnya dalam .
Baris catatan pada tabel adalah 'Operator VPN'. Informasi tujuan yang terlihat oleh operator sebelum mengaktifkan VPN dapat dilihat oleh operator setelah mengaktifkan VPN. Dengan kata lain, VPN tidak merusak informasi Anda; itu berubah di tempat Anda melihatnya. Itu sebabnya penting apa yang dicatat oleh operator dan kapan mereka menghapusnya. Apa yang disimpan StageVPN: Akses pemberitahuan penyimpanan catatanHal ini diungkapkan secara lengkap dan tercakup secara rinci dalam Mitos 8. Mari kita lihat satu per satu mitos-mitos tersebut berdasarkan tabel berikut.
Mitos 1-4: Kesalahpahaman tentang ruang lingkup konektivitas dan perlindungan
Empat mitos pertama berasal dari pandangan yang lebih luas tentang cakupan VPN dibandingkan sebenarnya. Bagian yang dienkripsi VPN adalah dari perangkat Anda ke server VPN. Bagian setelahnya dilindungi oleh HTTPS situs itu sendiri.
“Jika Anda mengaktifkan VPN, Anda tidak akan diretas.”
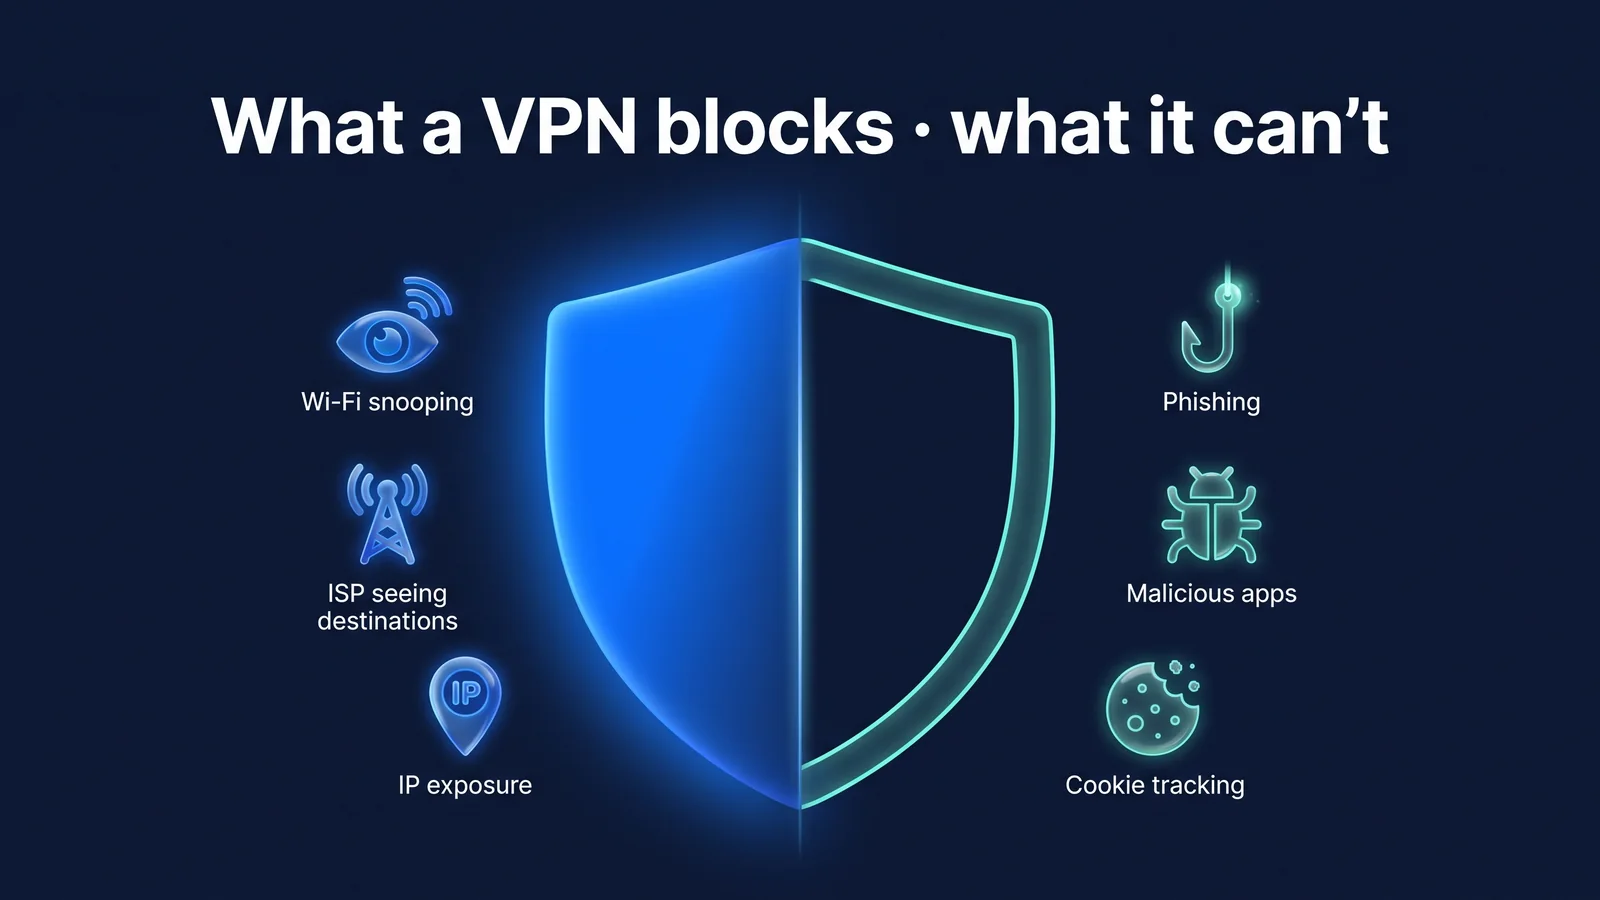
Sebenarnya VPN hanya mengurangi spionase dan intersepsi bagian jaringan, namun kerusakan akibat phishing, aplikasi berbahaya, dan kebocoran kata sandi tetap sama.
alasan Sebagian besar kerusakan yang kami sebut peretasan dimulai dari masukan pengguna dan perangkat, bukan jaringan. Jika Anda memasukkan kata sandi pada halaman login palsu, informasi Anda akan diserahkan kepada penyerang, baik dienkripsi atau tidak. Serangan di mana kata sandi yang bocor dari satu layanan digunakan untuk masuk ke layanan lain juga tidak ada hubungannya dengan bagian jaringan. Serangan ini terjadi ketika kata sandi dibagikan di banyak tempat. Panduan Keamanan Akses Jarak Jauh NIST (SP 800-46) juga menjelaskan VPN sebagai sarana melindungi jalur komunikasi, membiarkan perlindungan perangkat dan akun berada di bawah kendali terpisah.
Apa yang harus dilakukan? Aktifkan verifikasi dua langkah untuk akun penting dan gunakan kata sandi berbeda untuk setiap layanan. Daripada menggunakan tautan yang dikirim melalui teks atau email, akses aplikasi resmi atau alamat yang Anda ketahui.
“Jika Anda hanya menggunakan situs HTTPS, Anda tidak memerlukan VPN.”
Sebenarnya HTTPS melindungi konten halaman, namun domain yang Anda akses, kueri DNS, dan IP Anda terlihat oleh jaringan dan situs.
alasan HTTPS (TLS) mengenkripsi konten antara browser Anda dan situs. Namun, server mana yang Anda sambungkan terungkap ke jaringan berdasarkan alamat IP dan nama server TLS (SNI). Kueri DNS biasanya keluar dalam bentuk teks yang jelas. Informasi ini dapat digunakan oleh operator Wi-Fi publik atau operator seluler untuk mengetahui layanan mana yang Anda kunjungi. Beberapa komunikasi aplikasi tidak menggunakan HTTPS.
Gunakan HTTPS saja
- Konten halaman dienkripsi
- Domain dan IP yang terhubung terlihat di jaringan.
- Kueri DNS biasanya berupa teks biasa
Gunakan VPN saja
- Enkripsi dari perangkat ke server VPN
- Bagian setelah server VPN berbeda-beda tergantung situsnya.
- IP server VPN terlihat di situs.
gunakan keduanya
- Hanya komunikasi dengan server VPN yang terlihat oleh jaringan
- Bagian setelah server VPN juga dilindungi dengan HTTPS
- Baik konten maupun tujuannya dikaburkan
Apa yang harus dilakukan? Saat menggunakan Wi-Fi publik atau jaringan asing, gunakan VPN dan HTTPS. Keduanya melindungi bagian yang berbeda. Aturan untuk Wi-Fi publik Aturan Keamanan Wi-Fi PublikSaya mengaturnya dalam .
“Mode penyamaran dan VPN adalah hal yang sama”
Sebenarnya Mode penyamaran adalah fungsi browser yang tidak meninggalkan riwayat kunjungan, cookie, atau catatan input pada perangkat Anda, dan tidak mengubah jalur jaringan atau IP.
alasan Petunjuk mode penyamaran Pusat Bantuan Chrome menjelaskan bahwa meskipun dalam jendela penyamaran, aktivitas Anda mungkin terlihat oleh situs yang Anda kunjungi, operator jaringan, dan penyedia layanan Internet Anda. Yang berkaitan dengan mode Penyamaran adalah catatan di dalam perangkat Anda. Yang dicakup oleh VPN adalah jalur di luar perangkat Anda.
Apa yang harus dilakukan? Gunakan keduanya bersamaan sesuai kebutuhan. Mode penyamaran jika Anda tidak ingin meninggalkan catatan apa pun di PC publik, atau VPN jika Anda ingin melindungi rute Anda di jaringan publik. Untuk menggunakan StageVPN untuk Chrome di jendela penyamaran, Anda harus mengaktifkan 'Izinkan dalam mode penyamaran' di layar pengelolaan ekstensi.
“Aktifkan VPN untuk membuat internet Anda lebih cepat”
Sebenarnya Karena satu rute ditambahkan, kecepatannya biasanya sama atau sedikit lebih lambat, dan kecepatan yang dirasakan bergantung pada jarak server dan kondisi jalur.
alasan Saat Anda mengaktifkan VPN, semua komunikasi melewati server VPN ke tujuannya. Semakin jauh servernya, maka waktu pulang perginya akan semakin lama. Enkripsi dan dekripsi juga memerlukan komputasi. WireGuard, yang digunakan oleh aplikasi StageVPN, dirancang untuk mengurangi beban ini, namun tidak dapat menghilangkannya. Delay akan semakin besar jika negara tempat server VPN berada jauh dari negara tempat server tujuan berada. Mungkin ada pengecualian di mana VPN dapat mempercepat batasan tersebut jika operator Anda memperlambat lalu lintas tertentu, tetapi ini bukan hasil yang umum.
Apa yang harus dilakukan? Jika kecepatan yang dirasakan rendah, beralihlah ke server terdekat dan bandingkan. StageVPN tidak menjanjikan kecepatan numerik.
11 Ancaman Teratas: Apa Fungsi VPN?
VPN sangat efektif melawan ancaman di bagian jaringan, namun berdampak kecil terhadap ancaman yang terjadi di dalam perangkat atau di sisi akun/layanan. Pada tabel di bawah, 'dikurangi' berarti VPN secara langsung mengurangi risiko. ‘Sebagian’ artinya mengurangi sebagian saja sesuai kondisi. 'Tidak dikurangi' berarti tidak bergantung pada VPN.
| nomor | ancaman | Efek VPN | alasan | Diperlukan Persiapan Tambahan |
|---|---|---|---|---|
| 1 | Menguping Wi-Fi publik | mengurangi | Enkripsi dari perangkat ke server VPN | Periksa nama Wi-Fi resmi Anda |
| 2 | titik kehadiran palsu | bagian | Komunikasi dienkripsi, tapi ini tidak melindungi informasi yang dimasukkan langsung ke layar login palsu. | Jangan masukkan kata sandi akun Anda di layar masuk Wi-Fi |
| 3 | Identifikasi domain perusahaan telekomunikasi yang dikunjungi | mengurangi | DNS dan tujuan masuk ke terowongan | Periksa kebijakan pencatatan operator VPN Anda |
| 4 | IP yang dilihat situs dan perkiraan lokasi Anda | mengurangi | IP server VPN terlihat di situs. | Pengaturan negara dan lokasi akun dikelola secara terpisah |
| 5 | Phishing/Penghancuran | Tidak berkurang | Pengguna memasukkan informasi secara langsung | Akses melalui aplikasi/alamat resmi, bukan tautan, otentikasi 2 langkah |
| 6 | Aplikasi berbahaya/file berbahaya | Tidak berkurang | Berfungsi di perangkat saya | Instal toko resmi, perbarui sistem operasi |
| 7 | Pelacakan berbasis cookie/login | Tidak berkurang | Diidentifikasi berdasarkan akun dan cookie | Pengaturan pencegahan cookie/pelacakan, keluar |
| 8 | Sidik Jari Peramban | Tidak berkurang | Diidentifikasi berdasarkan kombinasi karakteristik perangkat dan browser | Fitur pencegahan pelacakan browser Anda |
| 9 | Peretasan layanan dan kebocoran informasi | Tidak berkurang | Terjadi di server layanan | Kata sandi yang berbeda untuk setiap layanan, segera diubah jika bocor |
| 10 | Kehilangan/pencurian perangkat | Tidak berkurang | Masalah dengan informasi yang tersimpan di perangkat | Kunci layar, pengaturan kunci/penghapusan jarak jauh |
| 11 | Komunikasi saat VPN sedang down | Tidak berkurang | Keluar melalui jalur normal | Periksa status koneksi sebelum operasi sensitif |
Ada trik untuk membaca tabel. Anda dapat memprediksi efektivitas VPN dengan melihat ‘dari mana’ ancaman itu berasal. Ini akan berkurang jika terjadi pada jaringan antara perangkat Anda dan server VPN. Ini tidak akan berkurang jika terjadi di dalam perangkat, di server layanan, atau atas kebijakan pengguna. ‘Berkurang’ di sini bukan berarti menjadi mustahil. Informasi seperti waktu koneksi, volume data, dan pola komunikasi masih dapat diamati.
Izinkan saya memberi Anda dua contoh. Jika Anda menggunakan aplikasi perbankan di Wi-Fi kafe, ancaman 1 dan 3 dikurangi oleh VPN. Namun, jika Anda mengklik link di pesan teks 'Pelacakan Pengiriman' yang Anda terima dari kafe dan memasukkan kata sandi, Ancaman 5 akan terjadi. Jika Anda kehilangan ponsel cerdas Anda di hotel di luar negeri, meskipun Anda telah mengaktifkan VPN, Ancaman 10 bergantung pada apakah Anda memiliki pengaturan kunci layar dan penghapusan jarak jauh. Pada saat yang sama, ada saat-saat ketika VPN membantu dan ada saat-saat ketika VPN tidak membantu.
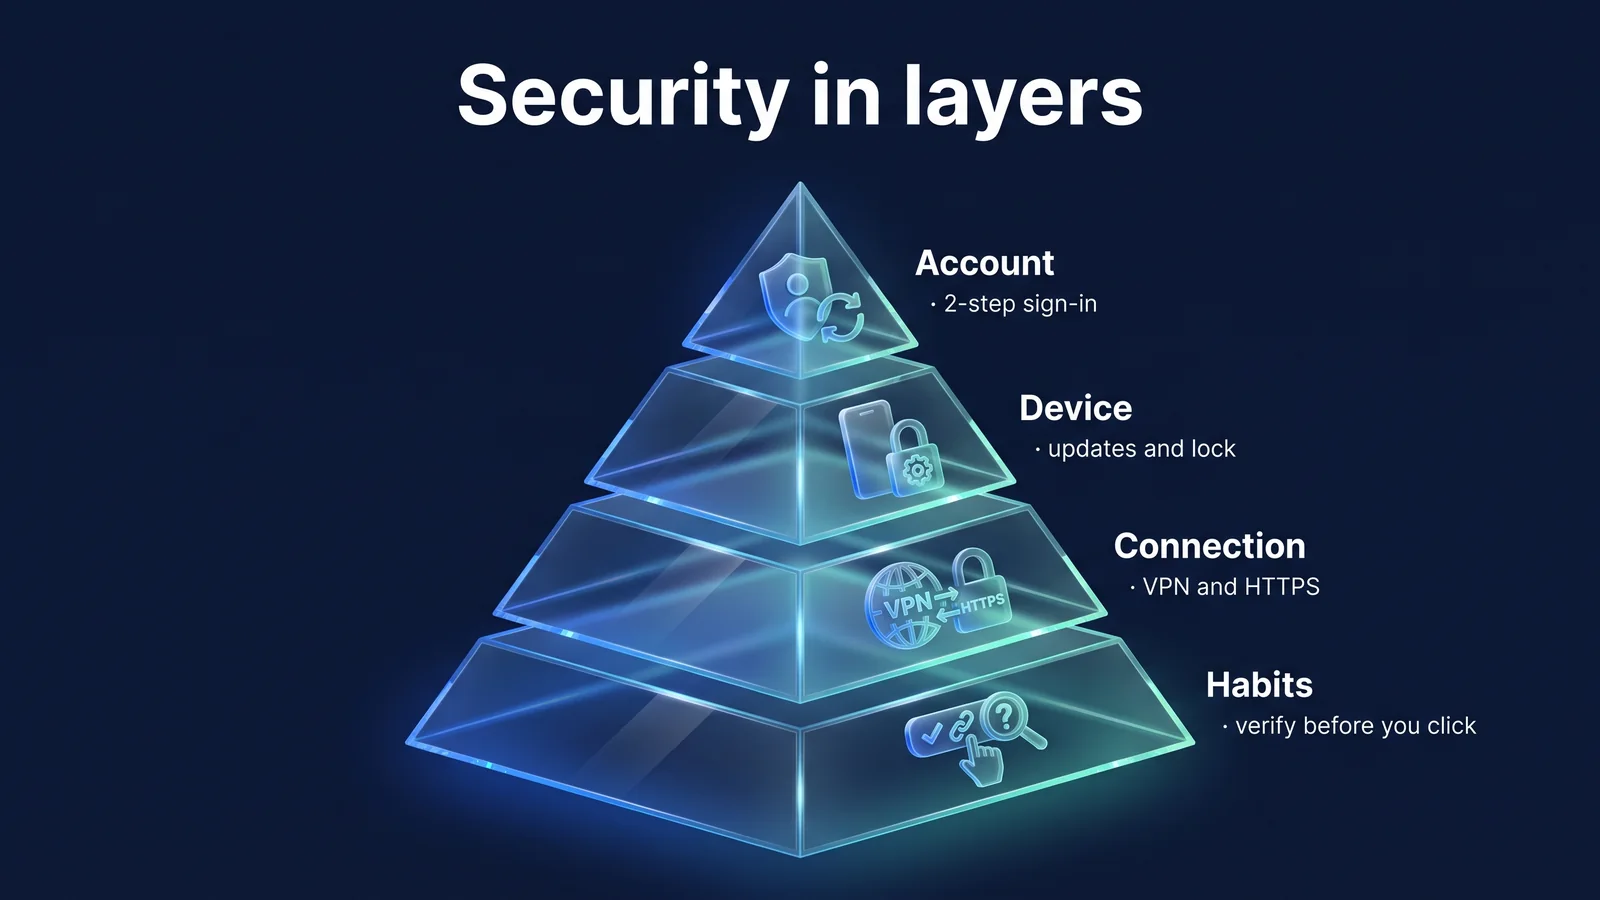
Pembedaan ini seperti cara membagi keamanan menjadi beberapa lapisan. Setiap akun, perangkat, koneksi, dan kebiasaan menimbulkan ancaman yang berbeda. VPN mengambil salah satu lapisan konektivitas. Gambar di bawah menunjukkan hubungannya, dan di akhir artikel, tugas untuk setiap lapisan dirangkum.
Mitos 5-8: Kesalahpahaman tentang pelacakan, perangkat, hukum, dan anonimitas
Empat mitos berikut muncul dari pemahaman yang lebih luas tentang fakta bahwa VPN mengubah IP Anda, yang berarti Anda tidak dapat dikenali. IP hanyalah salah satu informasi yang mengidentifikasi Anda. Keempatnya juga merupakan ekspresi yang paling sering terlihat dalam iklan VPN. Semakin familiar sebuah ungkapan, semakin baik jika dibaca berdasarkan fakta.
“Saat Anda mengaktifkan VPN, iklan dan pelacakan yang dipersonalisasi akan hilang.”
Sebenarnya Periklanan dan pelacakan terutama bergantung pada cookie, akun login, dan pengidentifikasi perangkat, sehingga terus berlanjut bahkan ketika IP Anda berubah.
alasan Pengiklan menghubungkan aktivitas Anda ke cookie yang disimpan di browser dan akun login Anda. Sidik jari browser adalah teknik yang mengidentifikasi pengguna menggunakan kombinasi karakteristik perangkat seperti ukuran layar, font, dan versi browser. Metode ini tidak menggunakan alamat IP. Yang berubah pada VPN adalah perkiraan lokasi berdasarkan IP Anda. StageVPN tidak menawarkan fitur apa pun untuk menyaring iklan atau skrip pelacakan.
Apa yang harus dilakukan? Gunakan pengaturan pencegahan pelacakan dan fungsi manajemen cookie di browser Anda. Keluar dari layanan yang tidak Anda gunakan. Anda juga dapat mengatur ulang pengidentifikasi iklan ponsel cerdas Anda atau menetapkan batas pelacakan. Item yang dapat diubah langsung dari smartphone Anda 10 pengaturan privasi ponsel cerdasSaya mengaturnya dalam .
“VPN menyaring aplikasi berbahaya dan phishing”
Sebenarnya Program berbahaya yang diinstal pada perangkat Anda beroperasi di dalam terowongan, yaitu pada perangkat Anda, sehingga VPN tidak memfilternya.
alasan VPN mengenkripsi komunikasi yang keluar dari perangkat Anda. Komunikasi yang dikirim oleh aplikasi jahat juga dikirimkan dengan cara yang sama. Hal yang sama berlaku untuk halaman phishing. Karena situs penyerang juga dapat menggunakan HTTPS, Anda tidak dapat menilai situs tersebut aman hanya dengan menampilkan kunci di bilah alamat. Negara perlindungan Korea Internet & Security Agency (KISA) terus melaporkan kasus smishing yang menyamar sebagai pengiriman, pembayaran, atau verifikasi akun. StageVPN tidak menawarkan pemindaian file atau pemblokiran otomatis terhadap situs berbahaya sebagai bagian dari penawarannya.
- Tautan teks/emailSebuah pesan yang menyamar sebagai pesan pengiriman, pembayaran, atau konfirmasi akun tiba.
- halaman palsuSitus penyerang juga dapat menampilkan kunci HTTPS
- masukan penggunaMasukkan ID, kata sandi, dan nomor otentikasi Anda secara langsung.
- Diteruskan ke server penyerangVPN mengenkripsi dan mengirimkan komunikasi ini sama seperti komunikasi lainnya.
Apa yang harus dilakukan? Instal aplikasi hanya dari jalur tepercaya, seperti toko resmi. Selalu perbarui sistem operasi dan aplikasi Anda. Jangan klik link di SMS atau email, tapi cek langsung menggunakan aplikasi resmi atau alamat yang Anda tahu.
“Dengan VPN, Anda dapat menggunakan layanan luar negeri apa pun dan tidak ada tanggung jawab hukum.”
Sebenarnya Setiap layanan mempunyai ketentuan penggunaan dan kebijakan lokalnya masing-masing, dan penggunaan VPN tidak membebaskan Anda dari tanggung jawab hukum atas perilaku online Anda.
alasan Selain IP Anda, situs ini menentukan wilayah Anda berdasarkan negara metode pembayaran, pengaturan akun, dan informasi perangkat Anda. Jika Anda terhubung ke layanan domestik yang membatasi IP asing melalui server Korea, Anda sering kali dapat menggunakannya seperti biasa, namun bergantung pada kebijakan layanan. StageVPN tidak menjamin akses ke layanan atau konten tertentu. Hukum dan ketentuan layanan di negara yang Anda gunakan berlaku apa adanya. Beberapa negara membatasi penggunaan VPN, jadi harap periksa pedoman perjalanan aman ke luar negeri dari Kementerian Luar Negeri sebelum meninggalkan negara tersebut (per September 2026).
Apa yang harus dilakukan? Sebelum bepergian, periksa pengaturan koneksi luar negeri untuk bank Anda dan layanan yang sering digunakan. Aktivitas terlarang StageVPN adalah: Kebijakan Penggunaan LayananNah, persiapan perjalanannya adalah Mengapa Anda memerlukan VPN di luar negeriDan Panduan penggunaan VPN perjalanan luar negeriSaya mengaturnya dalam .
“Saat Anda mengaktifkan VPN, Anda menjadi anonim”
Sebenarnya IP yang ditampilkan di situs hanya akan berubah, dan ketika Anda masuk, layanan akan mengenali Anda melalui akun Anda dan operator VPN akan memiliki catatan akses sesuai dengan hukum.
alasan VPN adalah alat yang menyulitkan untuk memata-matai komunikasi di tengah jaringan. Ini bukan alat untuk menjadikan pengguna anonim. Situs ini mengenali Anda melalui akun login dan cookie Anda. Operator VPN dapat melihat IP koneksi dan informasi tujuan. Keputusan Penegakan Undang-Undang Perlindungan Rahasia Komunikasi di Korea mengharuskan catatan log Internet disimpan setidaknya selama tiga bulan. StageVPN mengikuti standar ini dengan menetapkan periode retensi 93 hari dan secara otomatis menghapusnya setelah periode tersebut.
Apa yang harus dilakukan? Periksa apa yang dicatat oleh operator VPN Anda, ketahui persyaratannya, dan tulis. Apapun layanan VPN yang Anda pilih, pastikan mereka telah mendokumentasikan pengungkapan tentang apa yang mereka simpan, berapa lama mereka menyimpannya, dan bagaimana mereka menghapusnya, daripada mengiklankan bahwa mereka 'tidak memiliki catatan'. Angka-angka di bawah ini adalah ketentuan StageVPN.
- 3 bulan atau lebih
- Periode penyimpanan catatan log Internet ditentukan dalam Pasal 41 Keputusan Penerapan Undang-Undang Perlindungan Rahasia Komunikasi
- 93 hari
- Berapa lama StageVPN menyimpan catatan koneksi Anda dan kemudian menghapusnya secara otomatis?
- 0 kasus
- Komunikasi direkam oleh StageVPN (konten halaman, istilah pencarian, pesan)
Aplikasi StageVPN mencatat waktu koneksi, IP terowongan, IP dan port tujuan, protokol, dan IP koneksi pengguna. StageVPN untuk Chrome mencatat waktu koneksi, akun, IP koneksi pengguna, nama host dan port tujuan, IP tujuan, dan jumlah data yang ditransfer. Konten komunikasi seperti konten halaman, jalur URL dan istilah pencarian, pesan, dan nilai yang dimasukkan tidak dicatat. Catatan yang diarsipkan akan diberikan sejauh diperlukan hanya atas permintaan yang memenuhi prosedur yang ditentukan oleh hukum, seperti izin pengadilan (per September 2026). Standar rincinya adalah Akses pemberitahuan penyimpanan catatanDan kebijakan privasiYa, latar belakangnya adalah Mengapa kami mengungkapkan kebijakan penyimpanan catatan akses kami?Lihat di sini.
Lapisan keamanan apa yang dimiliki VPN?
VPN menempati salah satu dari lima lapisan konektivitas. Keamanan online terdiri dari beberapa lapisan. Prinsip dasarnya adalah menyatukan beberapa lapisan sehingga meskipun satu lapisan menerobos, lapisan lainnya akan menghalanginya. Di setiap lantai, saya menuliskan satu hal yang dapat saya lakukan hari ini.
- keamanan akunKata sandi khusus layanan, otentikasi dua langkah, verifikasi perangkat masuk
- keamanan perangkatPerbarui sistem operasi, kunci layar, instal hanya dari toko resmi
- Penilaian dan KebiasaanPeriksa tautan dan file terlampir, akses langsung ke alamat resmi
- Pengaturan Peramban/AplikasiCegah pelacakan, kelola izin aplikasi, dan bersihkan login yang tidak diperlukan
- keamanan koneksiVPN di jaringan asing, periksa HTTPS untuk situs
Keamanan akun dan keamanan perangkat adalah lapisan yang akan memiliki efek jangka panjang setelah Anda menyiapkannya. Penilaian dan kebiasaan dibutuhkan setiap saat. Keamanan koneksi diaktifkan dan dinonaktifkan tergantung pada situasinya. StageVPN tidak menyediakan fitur yang secara otomatis memblokir komunikasi ketika koneksi VPN terputus, jadi periksa status koneksi aplikasi sebelum melakukan operasi sensitif apa pun. Kebiasaan keamanan umum Kebiasaan keamanan di luar konektivitaskelas Kebijakan PrivasiSaya mengaturnya dalam .
- Hari ini: Aktifkan verifikasi dua langkah untuk akun terpenting Anda (mail, perbankan, messenger).
- Hari ini: Pastikan fitur kunci layar dan kunci/hapus jarak jauh ponsel cerdas Anda diaktifkan.
- Minggu ini: Perbarui sistem operasi dan aplikasi yang sering Anda gunakan ke versi terbaru.
- Minggu ini: Periksa pengaturan Jangan Lacak browser Anda dan keluar dari layanan yang tidak Anda gunakan.
- Untuk setiap jaringan asing: Setelah melewati layar masuk Wi-Fi, nyalakan VPN, periksa indikator koneksi, dan mulai bekerja.
Kesimpulan artikel ini adalah satu kalimat. VPN adalah alat yang melindungi koneksi Anda, dan Anda perlu menjaga akun, perangkat, dan kebiasaan Anda secara terpisah. Prinsip ini sama ketika mengaktifkan aplikasi StageVPN dan StageVPN untuk Chrome. Nyalakan di jaringan asing, periksa indikator koneksi, dan persiapkan sisa lantai seperti biasa. Kemudian, struktur selesai dimana VPN melindungi lantai yang dicakup oleh VPN dan lantai sisanya dilindungi oleh pengguna.
| mitos | Sebenarnya | Apa yang harus dilakukan? |
|---|---|---|
| Aktifkan VPN untuk menghindari peretasan | Mengurangi mengintip hanya pada bagian jaringan | Otentikasi dua langkah, kata sandi khusus layanan |
| Jika Anda memiliki HTTPS, Anda tidak memerlukan VPN | Domain/DNS/IP masih terlihat | Gunakan keduanya di jaringan publik |
| Mode penyamaran dan VPN sama | Mode penyamaran hanya menangani catatan di perangkat. | Digunakan bersama untuk tujuan yang berbeda |
| Aktifkan VPN untuk membuatnya lebih cepat | Biasanya serupa atau sedikit lebih lambat | Bandingkan dengan server terdekat |
| Iklan dan pelacakan hilang | Pelacakan berbasis cookie/akun berlanjut | Cegah pelacakan browser, keluar |
| Memfilter aplikasi berbahaya dan phishing | Ancaman di dalam perangkat dikirimkan apa adanya. | Periksa toko resmi, pembaruan, tautan |
| Anda dapat menggunakan layanan apa pun dan tidak ada tanggung jawab. | Kebijakan dan undang-undang layanan berlaku apa adanya. | Periksa pengaturan dan peraturan setempat sebelum keberangkatan |
| Aktifkan VPN untuk menjadi anonim | Diidentifikasi sebagai akun dan catatan akses tetap ada | Ketahui dan gunakan kebijakan pencatatan operator Anda |
| situasi | Gunakan VPN | Jaga bersama |
|---|---|---|
| Wi-Fi umum kafe/bandara | Hubungkan setelah melewati layar login Wi-Fi | Periksa nama Wi-Fi resmi Anda, matikan berbagi file |
| Perjalanan luar negeri/perjalanan bisnis | Instalasi, login, tes koneksi sebelum keberangkatan | Periksa informasi perjalanan aman luar negeri Kementerian Luar Negeri dan informasi kedutaan setempat. |
| Belanja/keuangan online | Aktifkan jaringan publik | Penggunaan aplikasi resmi, notifikasi pembayaran, verifikasi 2 langkah |
| pekerjaan perusahaan | Gunakan dengan cara yang ditentukan oleh perusahaan | Kebijakan keamanan perusahaan, jika Anda memerlukan IP statis Bisnis StageVPN |
| Smartphone yang digunakan setiap hari | Aktifkan dari jaringan yang tidak dikenal | Periksa izin aplikasi, kunci layar, perbarui sistem operasi |
Kisaran fitur yang ditawarkan oleh StageVPN adalah Fitur dan Cakupan PenawaranCaranya langsung cek kebocoran Panduan untuk Kebocoran DNS dan Kebocoran WebRTCAnda bisa melihatnya di sini.
bahan referensi
- NIST SP 800-46 Rev. 2: Panduan untuk Telework Perusahaan, Akses Jarak Jauh, dan Keamanan BYOD — Akses jarak jauh, peran keamanan VPN, pemisahan terminal dan kontrol akun (Institut Standar dan Teknologi Nasional AS)
- NIST SP 800-77 Rev. 1: Panduan untuk VPN IPsec — Bagian dan batasan yang dilindungi VPN (Institut Standar dan Teknologi Nasional AS)
- Jelajahi secara pribadi dalam mode penyamaran — Apa yang disembunyikan dan apa yang tidak disembunyikan dalam mode penyamaran (Pusat Bantuan Chrome)
- RFC 8446: TLS 1.3 — Tunjukkan cakupan dan nama server yang dilindungi oleh HTTPS (IETF)
- Negara Perlindungan KISA&KrCERT/CC — Pemberitahuan tentang aplikasi smishing, phishing, dan berbahaya (Badan Internet & Keamanan Korea)
- Komite Perlindungan Informasi Pribadi — Aturan perlindungan informasi pribadi dan respons kebocoran informasi (Komite Perlindungan Informasi Pribadi)
- Undang-undang Perlindungan Rahasia Komunikasi — Dasar penyimpanan dan penyediaan data konfirmasi komunikasi (Pusat Informasi Hukum Nasional)
- Perjalanan Aman Kementerian Luar Negeri ke Luar Negeri — Informasi keselamatan perjalanan menurut negara (Kementerian Luar Negeri)