безопасный протокол VPNПравило связи, которое создает зашифрованное виртуальное сетевое соединение (туннель) между двумя устройствами, которые идентифицируют друг друга с помощью открытого ключа.
Приложение StageVPN (iPhone, iPad, Android) — это современный безопасный протокол VPN, который отправляет соединения IPv4 и IPv6 всего устройства, а также DNS-запросы на VPN-сервер. В этой статье задано восемь вопросов, объясняющих, почему этот протокол считается быстрым и простым в рассмотрении. На каждый вопрос я сначала записал ответ из двух предложений, а затем объяснил принципы с помощью таблиц и диаграмм ниже. Цифры основаны на официальном документе протокола и официальной документации протокола.
- Около 4000 строк.
- Размер кода реализации ядра Linux на момент выпуска официального документа в 2017 году.
- 1 поездка туда и обратно
- Количество циклов передачи сообщений, необходимых для установления связи для создания сеансового ключа.
- 120 секунд
- Когда начинать менять сеансовые ключи с помощью нового рукопожатия
- 1 вещь
- Количество фиксированных комбинаций паролей, используемых без согласования
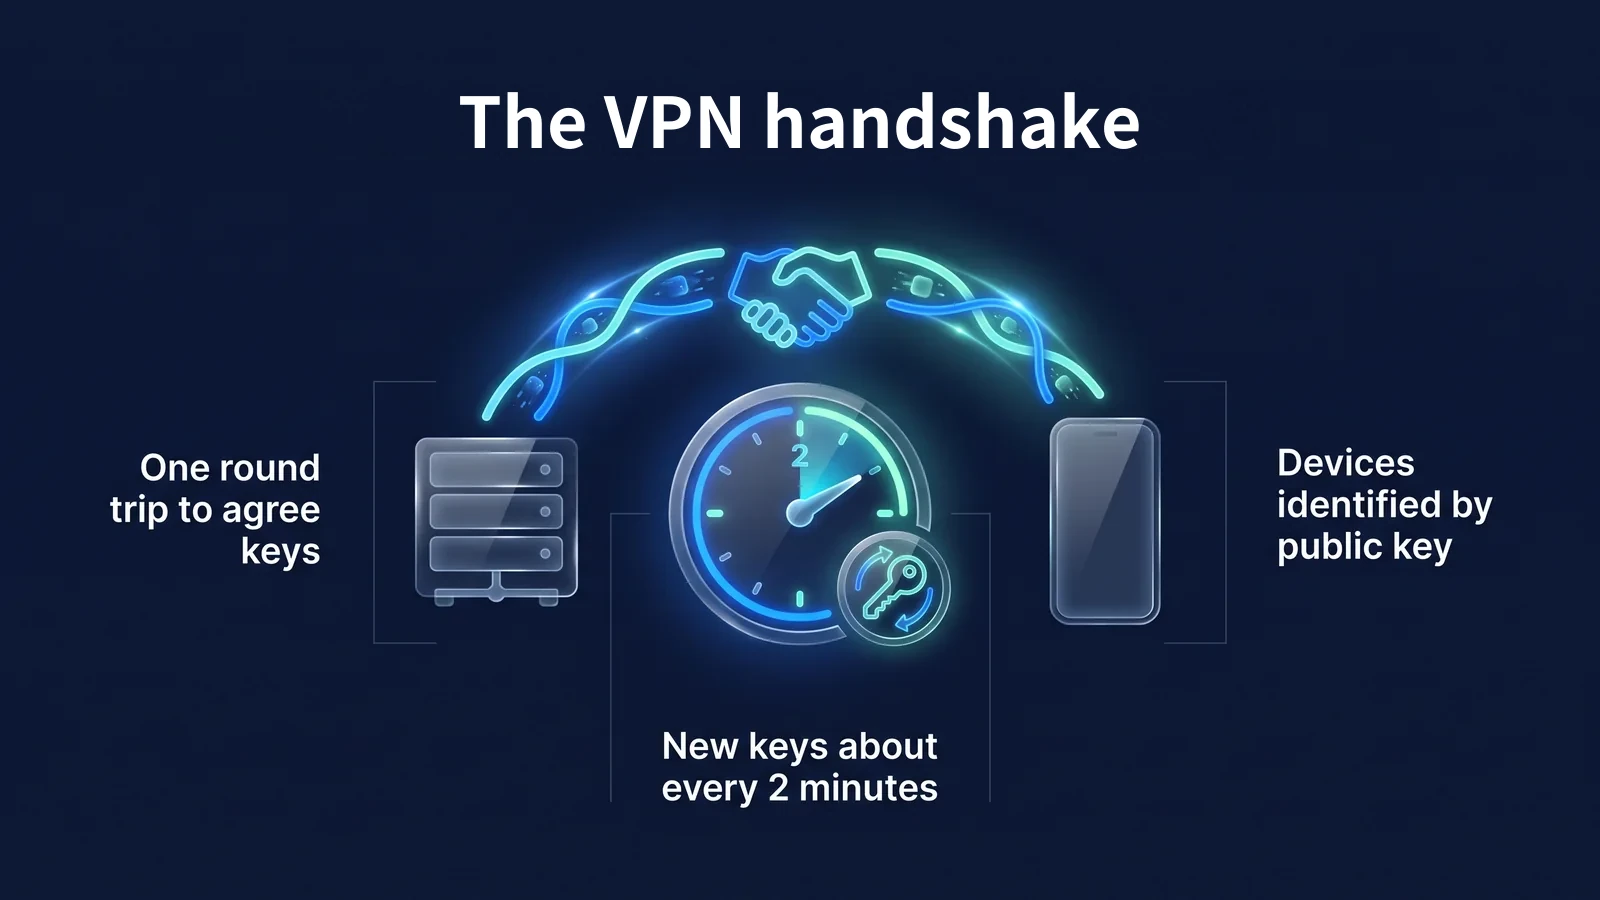
На рисунке ниже три наиболее важных свойства из этой статьи собраны на одной странице. Устройство и сервер согласовывают сеансовый ключ за один проход. Ключ обновляется примерно каждые две минуты. Сервер распознает другое устройство по его открытому ключу, а не по IP-адресу. Читайте дальше, чтобы узнать, на какие вопросы отвечает каждое из трех свойств.
Вопрос. Какой протокол VPN для приложения StageVPN?
Это протокол VPN с открытым исходным кодом, и его реализация была выпущена в 2017 году. Цель заключалась в том, чтобы уменьшить количество элементов конфигурации, зафиксировать метод шифрования до одного и сделать его таким размером, чтобы эксперты могли читать и просматривать весь код.
Протокол VPN — это набор правил, позволяющих устройствам и серверам идентифицировать друг друга, совместно использовать ключи шифрования, а также упаковывать и обмениваться данными. Существующие протоколы имеют множество вариантов и этапов согласования для адаптации к различным средам. Больше опций приводит к увеличению размера кода. Также увеличивается вероятность создания слабой конфигурации из-за ошибок конфигурации. Этот протокол принял противоположное направление. Мы сократили количество вариантов и сделали код короче.
| точка зрения | случай | значение |
|---|---|---|
| 2017 год | Официальный документ, представленный на конференции NDSS | Цели разработки, согласование и маршрутизация ключей шифрования изложены в общедоступном документе. |
| март 2020 г. | Включено по умолчанию в ядро Linux 5.6. | Может использоваться на серверах Linux без установки отдельных модулей. |
| После выхода официального документа | Официальные реализации выпущены для Windows, macOS, iOS и Android. | Приложение для смартфона подключается к серверу по тому же протоколу. |
| сегодня | Накопление исследований по проверке формата, таких как Tamarin и CryptoVerif. | Безопасность конструкции протокола прошла академическую проверку. |
Размер кода зависит от реализации и времени. Таким образом, «приблизительно 4000 строк» следует понимать не как точное текущее значение, а как «на порядок меньше, чем в других реализациях VPN». Приложение StageVPN использует официальную реализацию этого протокола на iPhone·iPad и Android. Расширение Chrome StageVPN для Chrome представляет собой прокси-сервер HTTPS, а не этот протокол. Разница между этими двумя методами заключается в Браузерный VPN против App VPNОн покрыт
Вопрос. В каком порядке создаются VPN-соединения?
Соединение создается посредством рукопожатия двух сообщений, одного туда и обратно. Когда инициатор отправляет стартовое сообщение, а ответчик возвращает ответное сообщение, обе стороны вычисляют один и тот же сеансовый ключ и немедленно обмениваются данными.
- стартовое сообщениеИнициатор (устройство) отправляет временный открытый ключ, зашифрованный самооткрытый ключ и зашифрованную метку времени.
- ответное сообщениеОтветчик (сервер) отправляет свой временный открытый ключ и проверяет инициатора.
- Расчет сеансового ключаПо результатам обмена ключами обе стороны получают пару симметричных ключей для отправки и получения.
- передача данныхКаждый пакет шифруется с помощью ChaCha20-Poly1305 и ему присваивается порядковый номер (счетчик).
Рукопожатие — это процесс, при котором две стороны идентифицируют друг друга и согласовывают ключ шифрования перед началом связи. Рукопожатие в этом протоколе соответствует шаблону IK платформы Noise. Шаблон IK требует, чтобы инициатор заранее знал открытый ключ ответчика. Приложение StageVPN удовлетворяет этому условию, поскольку оно получает открытый ключ сервера для подключения в конфигурации VPN.
| сообщение | размер | Содержимое включено | роль |
|---|---|---|---|
| Инициирование рукопожатия (тип 1) | 148 байт | Временный открытый ключ, зашифрованный статический открытый ключ, зашифрованная метка времени, 2 MAC-адреса. | Подтверждение личности инициатора, блокировка атак повтора |
| Ответ на рукопожатие (тип 2) | 92 байта | Временный открытый ключ ответчика, пустой зашифрованный текст для проверки, 2 MAC-адреса. | Ключевое соглашение завершено |
| Ответ файла cookie (тип 3) | 64 байта | зашифрованные файлы cookie | Проверка адреса отправления при перегрузке сервера |
| Данные (тип 4) | Заголовок 16 байт и зашифрованный текст | Номер получателя, счетчик, зашифрованный IP-пакет и тег аутентификации. | фактическая доставка сообщения |
Временная метка в стартовом сообщении предотвращает атаки повторного воспроизведения. Атака повторного воспроизведения — это атака, при которой злоумышленник записывает обычное сообщение и позже повторно отправляет его. Сервер отбрасывает сообщение, если временная метка старше предыдущей отправки с того же устройства.
Первый MAC-адрес можно создать, зная открытый ключ сервера. Поэтому сервер не отвечает на пакеты, отправленные сканерами, которым неизвестен открытый ключ сервера. Со стороны даже сложно определить, есть ли на этом порту VPN-сервер. Когда сервер перегружен, сначала отправляется ответ cookie, а затем выполняются тяжелые вычисления. Это устройство, которое обрабатывает только запросы, подлинность исходного адреса которых подтверждена, предотвращая атаки, которые заставляют сервер перегружаться поддельными адресами.
Вопрос. Какой метод шифрования вы используете?
Установите только один метод шифрования для каждой роли и используйте его без согласования. Если в методике обнаруживается проблема, вместо добавления опций мы меняем версию протокола, чтобы все реализации работали вместе.
Полное имя рукопожатия, как написано в официальной документации, — Noise_IKpsk2_25519_ChaChaPoly_BLAKE2s. Название - это схема. IK означает шаблон рукопожатия, psk2 означает дополнительный предварительный ключ, 25519 означает кривую обмена ключами, ChaChaPoly означает шифр данных, а BLAKE2s означает хэш.
| роль | методы | подтверждающий документ | характеристика |
|---|---|---|---|
| Рукопожатие Дизайн | Паттерн Noise_IKpsk2 | Структура протокола шума | Взаимная аутентификация, согласование ключей и защита личности инициатора за один проход. |
| обмен ключами | Кривая25519(X25519) | RFC 7748 | Открытый ключ длиной 32 байта, эллиптическая кривая разработана для уменьшения ошибок реализации. |
| Шифрование и целостность данных | ЧаЧа20-Поли1305 | RFC 8439 | Обрабатывает шифрование и проверки на несанкционированный доступ одновременно, быстро даже без аппаратного ускорения. |
| Шифрование файлов cookie | XChaCha20-Poly1305 | Официальный протокольный документ | Модификация для безопасной записи длинных случайных значений. |
| Хэш и MAC | БЛЕЙК2с | RFC 7693 | Быстрый хэш, также используемый для расчетов MAC с использованием ключей. |
| вывод ключа | ХКДФ | RFC 5869 | Извлечь сеансовый ключ из результата обмена ключами |
| внутренняя хэш-таблица | СипХэш24 | Бумага Аумассона · Бернштейна | Предотвращение манипулирующих атак, нацеленных на хеш-таблицы |
Важно отметить, что фазы переговоров нет. В протоколах, которые обмениваются списками шифров, таких как TLS или IKEv2, были изучены атаки на понижение версии, чтобы обманом заставить злоумышленников выбрать слабые шифры. У этого протокола нет собственного списка на выбор. Следовательно, нет никакого смысла в установлении такого нападения.
psk2, или общий ключ, является дополнительной функцией. Добавление слоя симметричных ключей поверх криптографии с открытым ключом является дополнительной защитой для защиты контента связи, даже если будущий квантовый компьютер сломает Curve25519. Это дополнительная функция, поэтому ее доступность зависит от услуги. StageVPN не предлагает квантово-устойчивое шифрование в качестве предлагаемой функции.
Безопасность конструкции несколько раз подвергалась академической проверке. Официальные исследования по проверке общедоступны, включая символическую проверку с использованием прувера Тамарина и вычислительное доказательство с использованием CryptoVerif. Однако формальная проверка является доказательством конструкции протокола. Мы не гарантируем качество реализации и работу сервера каждого приложения. Поэтому по-прежнему необходимо поддерживать приложение в актуальном состоянии и проверять политику ведения журналов оператора.
Вопрос. Как часто меняются сеансовые ключи?
Ключи сеанса заменяются новым подтверждением связи примерно каждые две минуты. Замена происходит во время обмена данными с существующим ключом, поэтому пользователи не замечают никаких сбоев.
- 0 секундРукопожатие завершено
Начните передачу данных с новым сеансовым ключом.
- 120 секундНачать новое рукопожатие
Когда у вас есть данные для отправки, создайте новый ключ (REKEY_AFTER_TIME). Ключ также заменяется, если сообщение отправлено в степени 2 60.
- 180 секундОтклонить старый ключ
Пакеты с ключами старше этого времени приниматься не будут (REJECT_AFTER_TIME).
- 540 секундОчистка в режиме ожидания
После трёх раз по 180 секунд без нового рукопожатия очистите все временные ключи и состояние сеанса.
Причина, по которой вы часто меняете ключ, заключается в прямой безопасности. Прямая безопасность — это свойство, которое предотвращает выпуск содержимого связи уже завершившегося сеанса, даже если позже будет раскрыт долгосрочный закрытый ключ устройства. Этот протокол создает новый временный ключ для каждого рукопожатия и удаляет из памяти все использованные ключи. Даже если произойдет утечка одного сеансового ключа, масштаб воздействия будет ограничен несколькими минутами использования ключа.
Существуют также правила попыток рукопожатия. Если ответа нет, он повторяет попытку каждые 5 секунд (REKEY_TIMEOUT). Если ответа не будет в течение 90 секунд (REKEY_ATTEMPT_TIME), попытка прекратится. Если в течение 10 секунд (KEEPALIVE_TIMEOUT) с момента получения данных нет данных для отправки, отправляется пустой пакет проверки активности, чтобы другая сторона могла подтвердить ответ.
Этот протокол предназначен для того, чтобы не выполнять рукопожатие, если нет данных для отправки. Однако устройства за маршрутизаторами или операторским оборудованием (NAT) часто используют настройку (PersistentKeepalive), которая отправляет пустые пакеты через регулярные промежутки времени, чтобы предотвратить удаление информации о соединении. Официальное руководство рекомендует интервал в 25 секунд. Настройка VPN в приложении StageVPN по умолчанию также занимает 25 секунд (по состоянию на сентябрь 2026 г.).
Вопрос. В чем разница между OpenVPN и IKEv2/IPsec?
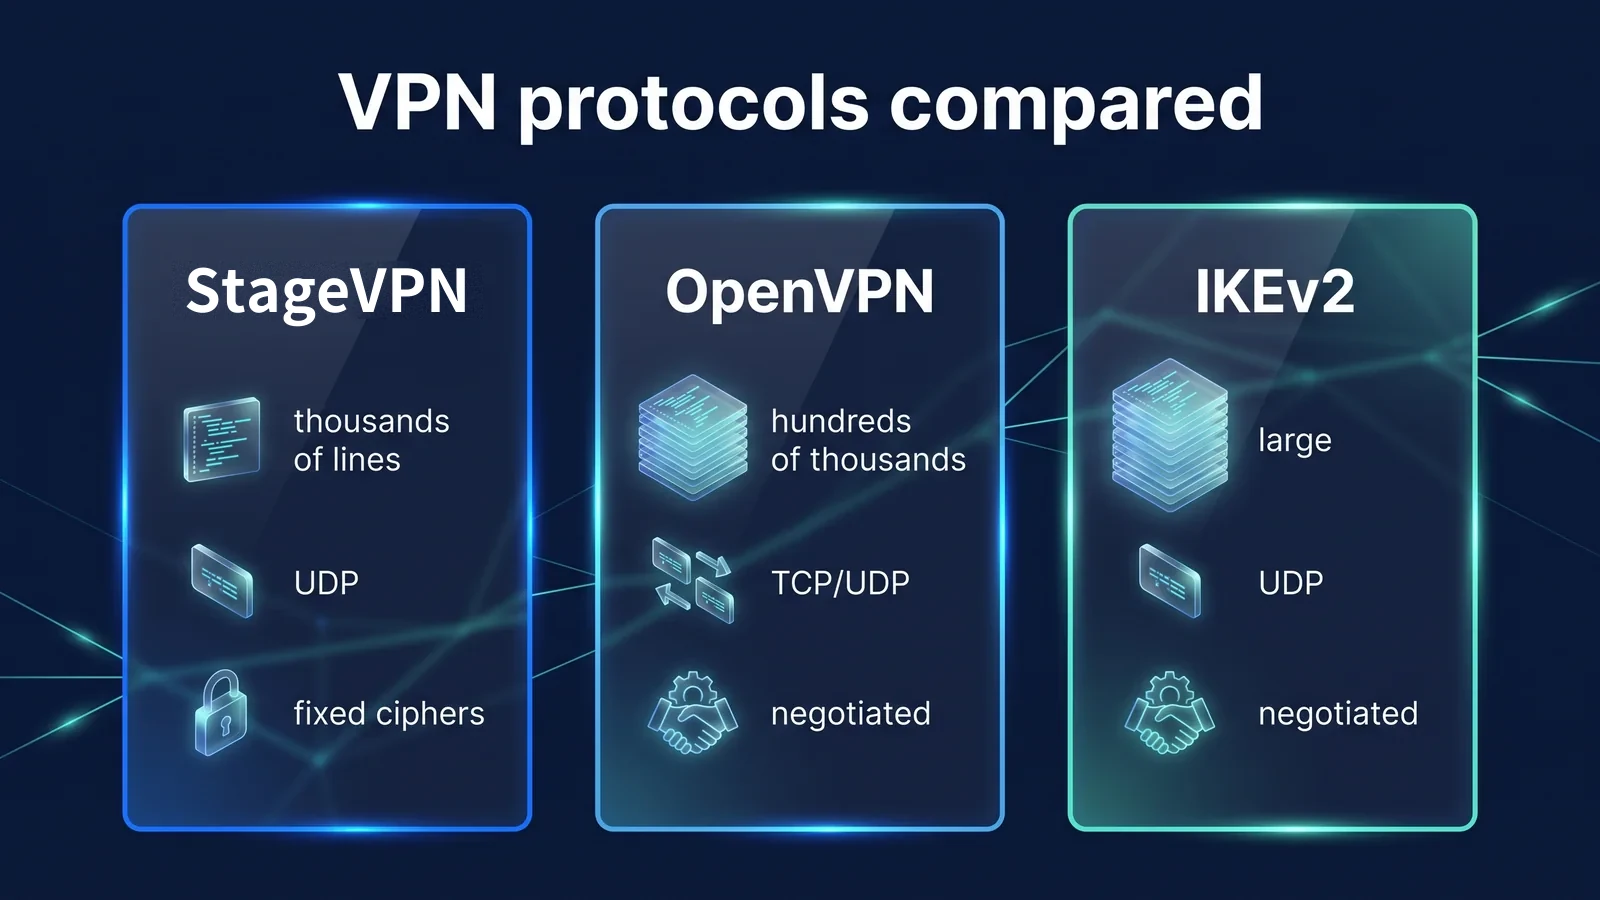
Протокол приложения StageVPN сокращает возможности и уменьшает размер кода. OpenVPN и IKEv2/IPsec — это протоколы со множеством согласований и опций, подходящие для различных сред.
На рисунке выше показаны различия в размере кода, методе передачи и методе согласования пароля. В таблице ниже суммированы остальные различия, не показанные на рисунке. Все три в настоящее время широко используются, но их принципы проектирования различны, а не одно, безоговорочно превосходящее друг друга.
| элемент | Приложение StageVPN | ОпенВПН | IKEv2/IPsec |
|---|---|---|---|
| Открытый/стандартный | Технический документ 2017 г., включая ядро Linux 2020 г. | Впервые выпущен в 2001 году, имеет собственный протокол с открытым исходным кодом. | Стандарт IETF (IKEv2 — RFC 7296) |
| Способ подтверждения партнера | 32-байтовый открытый ключ | В основном сертификат X.509, имя пользователя и пароль можно комбинировать. | Сертификаты, общие ключи, EAP и многое другое. |
| Ключевое соглашение туда и обратно | 1 поездка туда и обратно (2 сообщения) | Несколько раз, включая рукопожатие TLS. | Минимум 2 обмена (4 сообщения) |
| изменение сети | Результат поведения по умолчанию (роуминг) | В основном переподключение, некоторая поддержка в зависимости от настроек | Продолжение с поддержкой MOBIKE (RFC 4555). |
| Настройка элементов | Несколько строк: ключ, адрес, разрешенный IP и т.д. | Множество сертификатов и опций | Существует множество методов аутентификации и элементов политики. |
| Встроенная операционная система | Встроенное ядро Linux, остальные предоставляются в виде приложений. | Установить отдельную программу | Встроенный для Windows, iOS, Android и т. д. |
Скорость определяется не только протоколом. Расстояние до сервера, качество местной линии, перегрузка сервера и производительность устройства — все это играет роль. Этот протокол имеет простые процедуры и легкие криптографические операции, поэтому в одних и тех же условиях он часто работает быстро. Это не значит, что это всегда быстро. Если воспринимаемая скорость низкая, первое, что нужно сделать, — переключиться на ближайший сервер и сравнить.
Вопрос. Что такое «маршрутизация ключей шифрования», когда открытый ключ становится адресом?
Маршрутизация ключа шифрования — это метод, который объединяет открытый ключ другой стороны и диапазон IP-адресов (AllowedIPs), которые другая сторона может использовать, и использует этот пакет для определения как при отправке, так и при получении пакетов. При отправке определите, какой открытый ключ следует зашифровать с помощью адреса назначения, а при получении проверьте, подходит ли успешно расшифрованный открытый ключ для использования адреса источника.
Эта структура имеет два преимущества: во-первых, сервер распознает пакеты с IP-адреса туннеля как подлинные, только если они расшифрованы с помощью открытого ключа, привязанного к этому IP-адресу. Даже если другое устройство имитирует IP-адрес туннеля, его невозможно расшифровать и пакет отбрасывается. Во-вторых, правила брандмауэра и правила паролей объединены в одно. Администраторам необходимо поддерживать только одну строку: «Этот открытый ключ находится в этом диапазоне адресов».
Если вы установите для AllowedIPs значения 0.0.0.0/0 и ::/0 на пользовательском устройстве, все соединения IPv4 и IPv6 станут полным туннелем к одному серверу. Приложение StageVPN использует этот метод. Ниже перечислены основные элементы конфигурации VPN, которые приложение получает от сервера.
| Элементы конфигурации | Настройки приложения StageVPN | Значение для пользователей |
|---|---|---|
| Разрешенные IP-адреса | 0.0.0.0/0, ::/0 | Защищает все устройства, где вся связь IPv4/IPv6 проходит через туннель. |
| DNS | DNS-сервер, указанный в конфигурации VPN, и запросы также перенаправляются в туннель. | Трудно увидеть домены, которые ищут операторы связи или операторы Wi-Fi. |
| IP-адрес туннеля (адрес) | Назначьте внутренние адреса на сервере каждой учетной записи. | Сервер идентифицирует устройства, используя открытые ключи и внутренние адреса. |
| МТУ | По умолчанию 1280, может меняться в зависимости от настроек сервера. | Уменьшает проблемы с усечением пакетов в мобильных сетях и двойной инкапсуляцией. |
| ПостоянныйKeepalive | По умолчанию 25 секунд | Сохраняйте информацию о соединении даже за маршрутизатором или операторским оборудованием. |
| место подключения | Выберите страну с сервером, управляемым оператором, или выберите автоматически. | IP выбранного сервера отображается на посещаемых сайтах. |
MTU — это максимальный размер пакетов, которые можно отправить за один раз. Этот протокол шифрует исходный пакет и помещает его обратно в пакет UDP, увеличивая размер на заголовок. Следовательно, MTU в туннеле должен быть меньше, чем MTU в линии, чтобы предотвратить фрагментацию или отбрасывание пакетов. Какие и в каком объеме хранятся записи доступа? Уведомление о доступе к хранилищу записейОн открыт для публики.
Вопрос. Если протокол надежный, безопасно ли любое использование Интернета?
нет. Защищенный протоколом VPN раздел идет от вашего устройства к VPN-серверу, а последующая безопасность зависит от HTTPS сайта и политики записи оператора.
- мое устройствоПриложение StageVPN
- VPN-шифрование
- Общественная сеть Wi-Fi/связиКафе·LTE
- VPN-шифрование
- VPN-серверStageVPN
- HTTPS
- Веб-сайт/сервер приложенийБанк/почта
- VPN-шифрование
- Сайт HTTPS
- Области, которые могут быть подвержены воздействию
В двух левых частях изображения другим пользователям общедоступного Wi-Fi, оператору Wi-Fi и оператору связи сложно увидеть содержание и назначение сообщения. После того, как вы покинете VPN-сервер, это будет как обычный Интернет. Итак, снова становится важным, является ли адрес сайтом, который начинается с https://로. Риски вне протокола должны быть подготовлены отдельно.
- Раздел после VPN-сервера: Сайты, не использующие HTTPS, не шифруются при передаче VPN-сервера на сайт.
- Доверяйте операторам: Благодаря своей структуре VPN-сервер знает открытый ключ, IP-адрес туннеля и адрес последнего доступа каждого устройства. Здесь вы также можете увидеть IP-адрес назначения вашего соединения. В соответствии с Законом о защите тайны связи, StageVPN хранит записи доступа в течение 93 дней, а затем автоматически удаляет их и не записывает содержание сообщений. Причина в том Почему мы раскрываем нашу политику хранения записей доступа?объяснил.
- Угрозы внутри вашего устройства: Вредоносные приложения или фишинговые страницы — это проблемы, возникающие внутри туннеля, то есть на вашем устройстве. Протокол это не останавливает. Подразделение Что VPN предотвращают и не могут предотвратитьПожалуйста, обратитесь к .
- В тот момент, когда связь потеряна: Пока туннель отключен, связь может выходить по обычному маршруту. Проверьте состояние подключения приложения, прежде чем выполнять какие-либо конфиденциальные операции. Привычки в публичных сетях Правила безопасности общественного Wi-FiЯ организовал это в формате .
- DNS и IPv6: если другое VPN-приложение или отдельные настройки DNS вашего устройства изменят маршрут, запросы могут выходить за пределы туннеля. Как проверить Руководство по утечкам DNS и WebRTCЭто в
При первом подключении iPhone попросит вас добавить конфигурацию VPN, а Android попросит разрешить запрос на VPN-подключение. Вы должны разрешить это, чтобы приложение могло создать VPN-туннель. Заказ по устройству Начало работы на iPhone/iPadи Начало работы на Androidи объем предоставления составляет Особенности и объем предложенияВы можете проверить это здесь.
Вопрос. Почему соединение сохраняется даже при переходе с Wi-Fi на LTE?
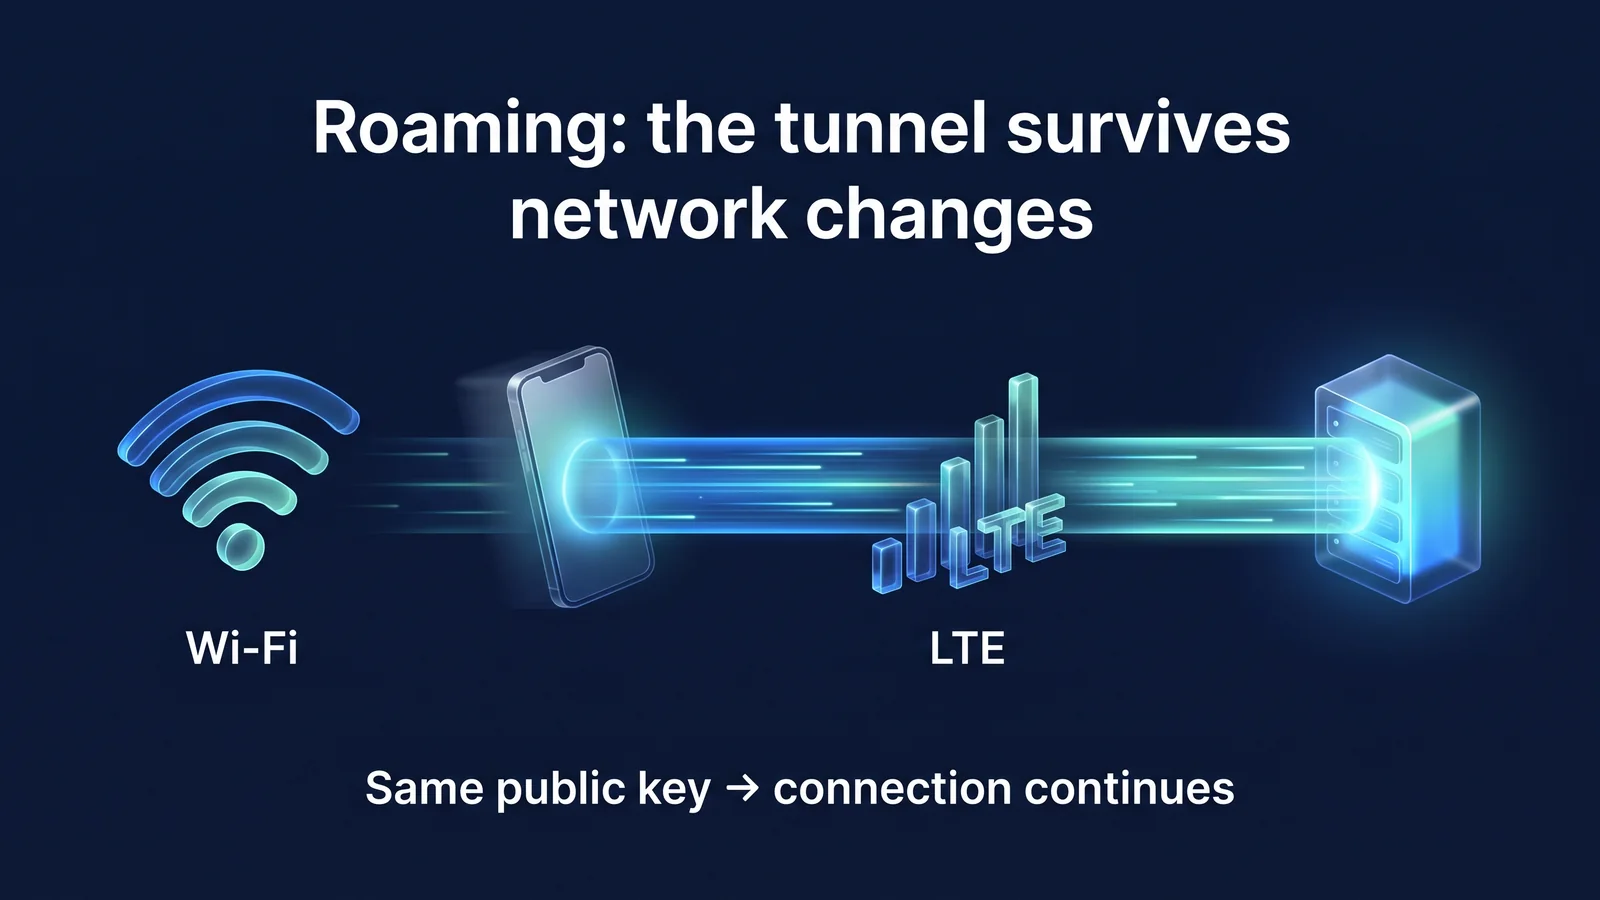
Это связано с тем, что этот протокол идентифицирует устройства по их открытым ключам, а не по IP-адресам. Даже если сеть изменится и изменится IP-адрес, сервер запоминает адрес, по которому в последний раз прибыл расшифрованный пакет, и отправляет ответ с этим адресом.
Как отличить соединения по IP-адресу
- Существующие соединения теряются при изменении сетей
- Необходимо еще раз пройти аутентификацию и согласовать ключи.
- Связь приложения, скорее всего, прекратится в момент перехода
StageVPN приложений (дифференцированных по открытому ключу)
- Пакеты с нового адреса также признаются одной и той же стороной, если они расшифрованы тем же открытым ключом.
- Обновите адрес, на который отвечает сервер, новым адресом.
- Если ключевая жизнь сохраняется, она продолжается немедленно без рукопожатия.
Такое поведение называется роумингом. Смартфоны переключаются между домашним Wi-Fi, Wi-Fi в кафе и LTE/5G, находясь в пути несколько раз в день. Если VPN каждый раз переподключается с самого начала, наступит момент, когда обмен сообщениями и потоковая передача прекратятся. Протокол обрабатывает этот переход как поведение по умолчанию. Никаких отдельных настроек не требуется.
Этот протокол использует только UDP. UDP — это облегченный метод передачи, не требующий процедуры установления соединения. Он не пересекается с управлением повторной передачей TCP-сообщений, идущих туда и обратно внутри туннеля. Существует известная проблема: когда TCP накладывается поверх TCP, при возникновении потери оба уровня повторно передают данные одновременно, и скорость значительно падает. Этот протокол структурно позволяет избежать этой проблемы.
При этом StageVPN записывает IP-адрес, с которого устройство обращалось к VPN-серверу при его изменении, как одну из записей подключения согласно закону. Сам факт возникновения роуминга означает, что он остается на сервере.
Пожалуйста, знайте Существуют ограничения для проектов, использующих только UDP. Некоторые сети отелей, компаний и школ блокируют UDP-коммуникации, кроме доступа к Интернету. В таких местах VPN-соединения могут не работать. В этом случае попробуйте переключиться на другой Wi-Fi или мобильные данные. Если проблема по-прежнему не работает, укажите модель устройства, версию операционной системы и приложения, а также время возникновения. поддержка клиентовПожалуйста, свяжитесь с нами.
глоссарий терминов
Я организовал термины в этой статье по одному предложению. То же значение используется при чтении других документов VPN.
- рукопожатие
- Это процесс, в котором два устройства идентифицируют друг друга и согласовывают ключ шифрования перед началом связи.
- 1-RTT (1 рейс туда и обратно)
- Это означает, что процесс завершается просто отправкой сообщения один раз и возвратом один раз.
- Статический ключ (открытый ключ/закрытый ключ)
- Пара ключей, которая хранится на вашем устройстве в течение длительного времени и используется для проверки вашей личности. Открытый ключ известен другой стороне, а закрытый ключ не отправляется с устройства.
- временный ключ
- Этот ключ создается заново для каждого рукопожатия и стирается в конце сеанса.
- сеансовый ключ
- Симметричный ключ, созданный в результате рукопожатия, который шифрует фактические данные.
- Передовая безопасность
- Это свойство предотвращает выпуск содержимого уже завершившегося сеанса, даже если позже будет предоставлен долгосрочный закрытый ключ.
- АЕАД
- ChaCha20-Poly1305 — это криптографический метод, который одновременно обрабатывает шифрование и обнаружение взлома.
- MAC
- Это короткое значение, которое рассчитывается и прикрепляется к ключу, чтобы гарантировать, что сообщение не было подделано.
- повтор атаки
- Это атака, которая обманывает систему, записывая обычное сообщение и отправляя его позже.
- Маршрутизация ключей шифрования
- Это метод привязки открытого ключа и разрешенного диапазона IP-адресов для определения того, какой ключ шифровать и какие пакеты принимать.
- Разрешенные IP-адреса
- Это диапазон IP-адресов, на которые может отправлять и получать аналог определенного открытого ключа. 0.0.0.0/0 и ::/0 относятся ко всем адресам.
- конечная точка
- Это фактический интернет-адрес и порт UDP другой стороны, и сервер обновляет эти значения при возникновении роуминга.
- роуминг
- Даже если IP-адрес устройства изменится, тот же туннель продолжит работать.
- НАТ
- Это метод, при котором маршрутизатор или оборудование телекоммуникационной компании преобразует адреса нескольких устройств в один публичный адрес.
- поддерживать активность
- Это бессодержательный пакет, который периодически отправляется для предотвращения стирания информации о соединении.
- МТУ
- Это максимальный размер пакетов, которые можно отправить за один раз.
- UDP
- Это упрощенный метод передачи, при котором пакеты отправляются без процедур установления соединения и без повторной передачи.
справочный материал
- Структура протокола шума — Определение схемы установления связи ИК (проект Noise)
- RFC 8439: ChaCha20 и Poly1305 для протоколов IETF. — Метод шифрования данных (IETF)
- RFC 7748: Эллиптические кривые для безопасности — Обмен ключами Curve25519 (IETF)
- RFC 7693: Криптографический хеш BLAKE2 и MAC — Расчеты хэша и MAC (IETF)
- RFC 5869: Функция извлечения и расширения ключа на основе HMAC (HKDF) — Получение сеансового ключа (IETF)
- RFC 7296: Протокол обмена ключами в Интернете версии 2 (IKEv2). — Процедура обмена IKEv2 (IETF)
- RFC 4555: Протокол мобильности и множественной адресации IKEv2 (MOBIKE) — Обработка сетевых изменений в IKEv2 (IETF)