VPNに関する誤解は、ほとんどが「接続を保護する」という事実を「すべてを保護する」と広げて理解することから生まれます。 VPN(仮想プライベートネットワーク)とは、マイデバイスとVPNサーバー間に暗号化された通路を作成し、インターネット通信をその通路とVPNサーバーを経由して目的地に送信する技術です。することは2つあります。デバイスからVPNサーバーまでの間の通信を暗号化し、宛先サイトに自分のIPの代わりにVPNサーバーのIPを表示します。この記事は、一般的な神話の8つを1つずつ事実と根拠に正し、その間に脅威11点に対するVPNの効果を表にまとめます。
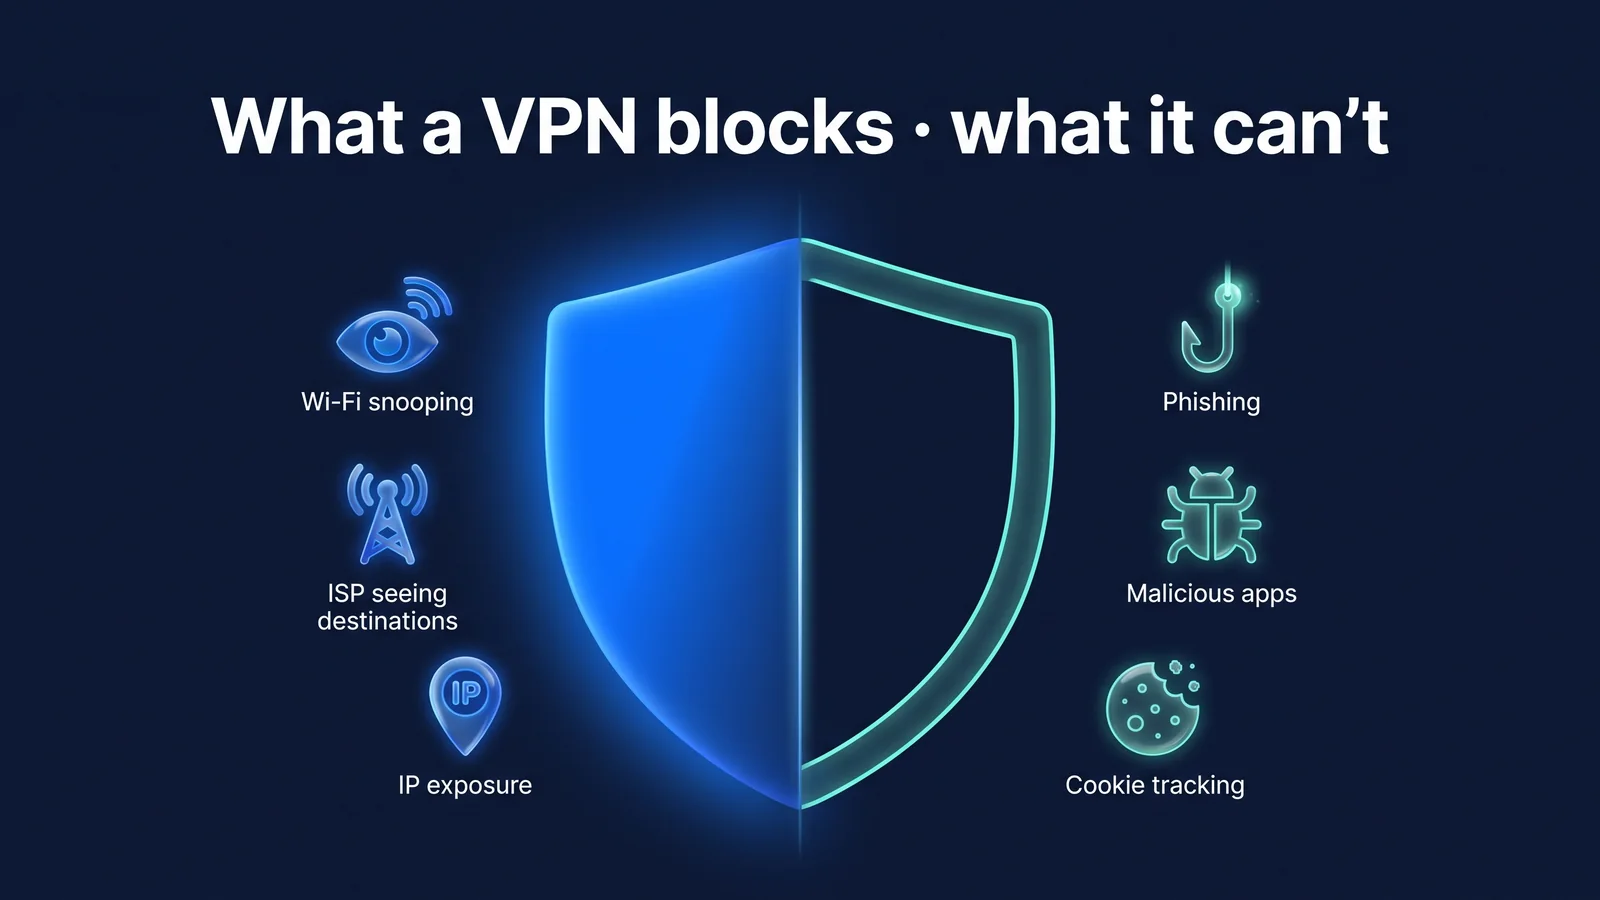
VPNをオンにすると、誰が何を見ることができなくなりますか?
VPNをオンにすると、マイデバイスとVPNサーバーの間にあるオブザーバーの視野が最も大幅に減少します。同じWi-Fiのユーザー、Wi-Fi事業者、通信会社がここに該当します。逆に訪問したサイトとログインしたサービスの視界はIP以外にはほとんど変わりません。宛先情報は、VPNオペレータが表示できる場所に移動されます。
- マイデバイススマートフォン
- 目的地・DNS ボイム
- 公共Wi-Fiカフェルーター
- 目的地・DNS ボイム
- 通信ネットワークインターネット事業者
- HTTPS(サポート時)
- ウェブサイト私のIPが見える
- サイトHTTPS
- 露出できる区間
- マイデバイススマートフォン
- VPN暗号化
- 公共Wi-Fiカフェルーター
- VPN暗号化
- VPNサーバーStageVPN
- HTTPS
- ウェブサイトサーバーIPが見える
- VPN暗号化
- サイトHTTPS
| 観察者 | VPNなし | VPNの使用 |
|---|---|---|
| 同じWi-Fiの他のユーザー・偽接続ポイント | 接続するサイト名、HTTPS以外の通信内容 | VPNサーバーと暗号化通信を行うという事実、データ量 |
| Wi-Fi運営者・通信社 | 訪問ドメイン、接続時刻、データ量 | VPNサーバーアドレス、接続時刻、データ量 |
| VPNオペレータ | 該当なし | 接続IPと宛先情報(HTTPSの内容は表示できません) |
| 訪問したサイト | 私の認定IPとおおよその位置、ログイン・クッキー情報 | VPNサーバーIP、ログイン・クッキー情報はそのまま |
| ログインしたサービス・広告追跡 | アカウント、Cookie、端末情報でアクティビティをリンクする | そのまま接続(IPのみ変更) |
StageVPNアプリ(iPhone、iPad、Android)はデバイス全体の通信を、StageVPN for ChromeはChromeブラウザの通信のみこのパスで送信します。 2つの方法の違い ブラウザVPNとアプリVPNの比較に、アプリが使う暗号化方式は WireGuardの原則の説明にまとめました。
表で目を引く行は「VPNオペレータ」です。 VPNをオンにする前に通信事業者が見た宛先情報を、VPNの電源を入れた後にオペレータが表示できます。つまり、VPNは情報を取り除くのではなく、情報を見る場所を変更します。したがって、オペレータが何を記録し、いつ消去するかが重要です。 StageVPNが保持するものは 接続記録保管通知にすべて公開されており、神話8で詳しく説明されています。この表に基づいて神話を一つずつ調べます。
神話1〜4:接続と保護の範囲に関する誤解
最初の4つの神話は、VPNが扱う区間を実際より広く考えています。 VPNが暗号化する期間は、マイデバイスからVPNサーバーまでです。その後、区間はサイト自体のHTTPSによって保護されます。
「VPNをオンにするとハッキングされない」
事実 VPNはネットワーク区間の覗き見と傍受を減らすだけで、フィッシング・悪性アプリ・パスワード流出による被害はそのままです。
根拠 ハッキングと呼ばれるダメージの多くは、ネットワークではなくユーザーの入力とデバイスから始まります。偽のログインページにパスワードを入力すると、暗号化の有無にかかわらず情報が攻撃者に渡されます。あるサービスから流出したパスワードを別のサービスに代入してログインする攻撃も、ネットワーク区間とは無関係です。この攻撃は、パスワードを複数の場所で一緒に書くときに確立されます。 NISTのリモートアクセスセキュリティガイド(SP 800-46)もVPNを通信経路保護手段として説明し、端末とアカウント保護は別々に制御されています。
代わりにすること 重要なアカウントで2段階認証プロセスを有効にし、サービスごとに異なるパスワードを書き込みます。文字やメールで来たリンクの代わりに公式アプリや知っているアドレスにアクセスします。
「HTTPSサイトだけを書くとVPNは不要」
事実 HTTPSはページの内容を保護しますが、アクセスしたドメイン、DNSクエリ、私のIPはネットワークとサイトに表示されます。
根拠 HTTPS(TLS)はブラウザとサイト間のコンテンツを暗号化します。ただし、どのサーバーに接続するかは、IPアドレスとTLSサーバー名(SNI)でネットワークに表示されます。 DNSクエリは通常平文に出ます。公共のWi-Fi事業者または通信事業者は、この情報で訪問したサービスを知ることができます。アプリ通信の中にはHTTPSを書かないものもあります。
HTTPSのみを使用
- ページ内容は暗号化
- 接続したドメインとIPはネットワークに見えます
- DNSクエリは通常平文です
VPNのみを使用
- デバイスからVPNサーバーへの暗号化
- VPNサーバー以降の期間はサイトによって異なります
- サイトにはVPNサーバーIPが表示されます
両方を使用
- ネットワークにはVPNサーバーとの通信のみが表示されます
- VPNサーバー以降の区間もHTTPSで保護
- 内容と目的地の両方を隠す
代わりにすること パブリックWi-Fiや見知らぬネットワークでは、VPNとHTTPSを一緒に書き込みます。 2つは異なる区間を保護します。公共Wi-Fiでのルールは 公衆無線LANの安全規則にまとめました。
「シークレットモードとVPNは同じものです」
事実 シークレットモードは、自分のデバイスに訪問履歴、クッキー、入力履歴を残さないブラウザ機能で、ネットワークパスとIPは変わりません。
根拠 Chromeカスタマーセンターのシークレットモードガイドは、シークレットウィンドウでも訪問したサイト、ネットワーク事業者、インターネットサービスプロバイダにはアクティビティが表示される可能性があることを説明しています。シークレットモードが扱うのは機器の記録です。 VPNが扱うのはデバイスの外のルートです。
代わりにすること 必要に応じて両方を一緒に書き込みます。パブリックPCから記録を残したくない場合はシークレットモード、パブリックネットワークからパスを保護するにはVPNです。 StageVPN for Chromeをシークレットウィンドウに書き込むには、拡張管理画面で「シークレットモードで許可」をオンにする必要があります。
「VPNをオンにするとインターネットが高速になる」
事実 パスが1つ増えるため、通常は似ているか少し遅くなり、体感速度はサーバーの距離と回線の状況に依存します。
根拠 VPNをオンにすると、すべての通信がVPNサーバーを介して宛先に移動します。サーバーが遠いほど、往復時間が長くなります。暗号化と復号化にも計算があります。 StageVPNアプリが使用するWireGuardは、この負担が小さくなるように設計されていますが、負担を取り除くことはできません。 VPNサーバーがある国と宛先サーバーがある国が遠い場合、遅延は大きくなります。キャリアが特定のトラフィックを遅くする場合、VPNはその制限を避けて高速になる例外があるかもしれませんが、一般的な結果ではありません。
代わりにすること 体感速度が低い場合は、近い場所のサーバーに置き換えて比較します。 StageVPNは速度を数値に約束しません。
脅威11:VPNはどこに効果がありますか?
VPNはネットワーク区間の脅威には効果が大きく、機器の中やアカウント・サービス側で起こる脅威には効果がほとんどありません。下の表で「減らす」とは、VPNが直接リスクを減らすことを意味します。 「一部」とは、条件によって一部だけ減らすという意味です。 「与えない」とは、VPNとは無関係であることを意味します。
| 番号 | 脅威 | VPN効果 | 理由 | さらに必要なコントラスト |
|---|---|---|---|---|
| 1 | 公共Wi-Fi盗聴 | 減らす | デバイスからVPNサーバーへの暗号化 | 公式Wi-Fi名の確認 |
| 2 | 偽の接続ポイント | 一部 | 通信は暗号化されますが、偽のログイン画面に直接入力した情報は保護されません | Wi-Fiログイン画面にアカウントパスワードを入れない |
| 3 | キャリアの訪問ドメインを特定する | 減らす | DNSと目的地がトンネルに入ります | VPN オペレータの履歴ポリシーの確認 |
| 4 | サイトが見るIPとおおよその位置 | 減らす | サイトにはVPNサーバーIPが表示されます | アカウントの国・位置設定は別途管理 |
| 5 | フィッシング・スミッシング | 減らない | ユーザーが直接情報を入力する | リンクの代わりに公式アプリ・アドレスで接続、2段階認証 |
| 6 | 悪性アプリ・悪性ファイル | 減らない | 私のデバイスで動作します | 公式ストアのインストール、オペレーティングシステムのアップデート |
| 7 | クッキー・ログインベースの追跡 | 減らない | アカウントとCookieで識別 | クッキー・追跡防止設定、ログアウト |
| 8 | ブラウザフィンガープリント | 減らない | 機器・ブラウザ機能の組み合わせで識別する | ブラウザのトラッキング防止機能 |
| 9 | サービスハッキングと情報漏洩 | 減らない | サービスのサーバーで起こる | サービス別に異なるパスワード、流出時に即座に変更 |
| 10 | 機器紛失・盗難 | 減らない | 端末に保存されている情報の問題 | 画面ロック、リモートロック・削除設定 |
| 11 | VPNが切断されている間の通信 | 減らない | 通常のルートで出る | 機密作業前の接続状態の確認 |
表を読むコツがあります。脅威が「どこで」起こるかを見ると、VPNの効果を予測できます。マイデバイスとVPNサーバー間のネットワークで起こると減少します。機器の中、サービスのサーバー、ユーザーの判断で起きれば減りません。ここで「減らす」は不可能になるという意味ではありません。接続時間、データ量、通信パターンなどの情報はまだ観察できます。
例を 2 つ挙げましょう。カフェ Wi-Fi でバンキング アプリを使用する場合、脅威 1 と 3 は VPN によって軽減されます。ただし、カフェから受け取った「配達追跡」テキスト メッセージ内のリンクをクリックしてパスワードを入力すると、脅威 5 が発生します。海外のホテルでスマートフォンを紛失した場合、VPN がオンになっている場合でも、脅威 10 は画面ロックとリモート ワイプの設定があるかどうかによって異なります。同じ 1 日の中でも、VPN が役立つ瞬間と役に立たない瞬間があります。
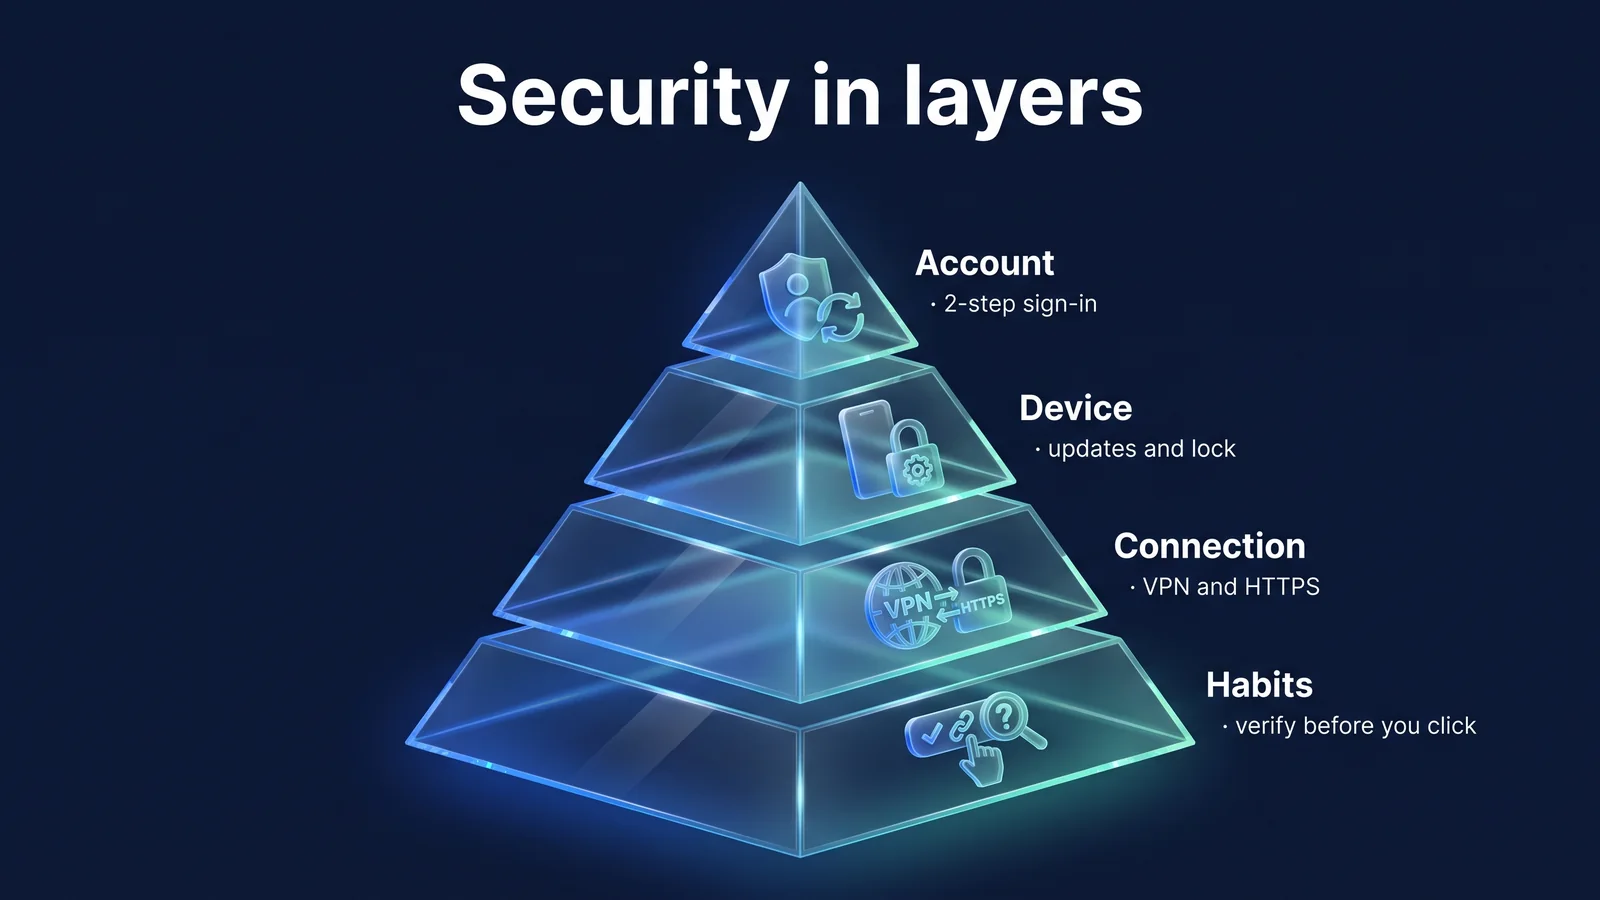
この区分は、セキュリティを複数の層に分けて見る方法と同じです。アカウント、端末、接続、習慣はそれぞれ異なる脅威を引き受けます。 VPNはその中で接続層を一つ引き受けます。下の図はその関係を示しており、記事の最後に各階に何をすべきかをまとめます。
神話5〜8:追跡、機器、法、匿名に対する誤解
次の4つの神話は、VPNがIPを変えるという事実を「私を理解できなくなる」と広げて理解することから出てきます。 IPは、ユーザーを識別するいくつかの情報のうちの1つです。この4つは、VPN広告で最もよく見られる表現でもあります。表現が慣れているほど、事実とは対照的に読むことをお勧めします。
「VPNをオンにするとカスタム広告とトラッキングが消えます」
事実 広告とトラッキングは主にCookie、ログインアカウント、端末識別子で構成されているため、IPが変わっても続行されます。
根拠 広告事業者は、ブラウザに保存されたCookieとログインアカウントでユーザーのアクティビティをリンクします。ブラウザフィンガープリンティングとは、画面サイズ、フォント、ブラウザバージョンなどのデバイス機能の組み合わせでユーザーを区別する手法です。これらの方法はIPアドレスを書きません。 VPNに変わるのは、IPで推定するおおよその位置程度である。 StageVPNは、広告やトラッキングスクリプトをフィルタリングする機能を提供機能に導きません。
代わりにすること ブラウザのトラッキング防止設定とCookie管理機能を書き込みます。書き込まないサービスではログアウトします。スマートフォンの広告識別子のリセットまたは追跡制限の設定も一緒に書き込みます。スマートフォンですぐに変更できる項目は スマートフォンのプライバシー設定10種類にまとめました。
「VPN は悪意のあるアプリやフィッシングを除外します」
事実 デバイスにインストールされた悪意のあるプログラムはトンネルの内側、つまり私のデバイスで動作するため、VPNはフィルタリングされません。
根拠 VPN は、デバイスからの通信を暗号化します。悪意のあるアプリが送信する通信も同様に送信されます。フィッシングページについても同様です。攻撃者のサイトはHTTPSも利用できるため、アドレスバーに鍵マークが表示されているだけでは安全とは判断できません。韓国インターネットセキュリティ振興院 (KISA) の保護国では、配送、支払い、アカウント認証を装ったスミシングの事例が引き続き報告されています。 StageVPN は、サービスの一部としてファイル スキャンや危険なサイトの自動ブロックを提供しません。
- 文字・メールのリンク宅配便、支払い、アカウントの確認を偽装したメッセージが届きます
- 偽のページ攻撃者のサイトもHTTPSロックを表示する可能性があります
- ユーザーの入力ID、パスワード、認証番号を直接入力してください
- 攻撃者サーバーに転送VPNはこの通信も他の通信と同じように暗号化して転送します
代わりにすること アプリは公式ストアのように信頼できるパスでのみインストールされます。オペレーティングシステムとアプリを最新の状態に保ちます。文字とメールのリンクは押さずに、公式アプリや知っているアドレスに直接確認します。
「VPNならどんな海外サービスでも使え、法的責任もなくなる」
事実 サービスごとに利用条件と地域ポリシーがあり、VPNを使うとしてもオンライン行為に対する法的責任は消えません。
根拠 サイトは、IPに加えて、支払い方法の国、アカウント設定、端末情報で地域を判断します。海外IPを制限する国内サービスに韓国サーバーで接続すると、普段のように使えることが多いですが、サービスポリシーによって異なります。 StageVPNは、特定のサービスやコンテンツの接続を保証しません。利用する国の法令及び利用規約はそのまま適用されます。国によってVPNの利用を制限するところもありますので、出国前外交部海外安全旅行案内をご確認ください(2026年9月基準)。
代わりにすること 旅行前に銀行とよく使うサービスの海外接続設定を確認します。 StageVPNの禁止行為は サービス利用ポリシーで、旅行の準備は 海外でVPNが必要な理由と 海外旅行VPN使用ガイドにまとめました。
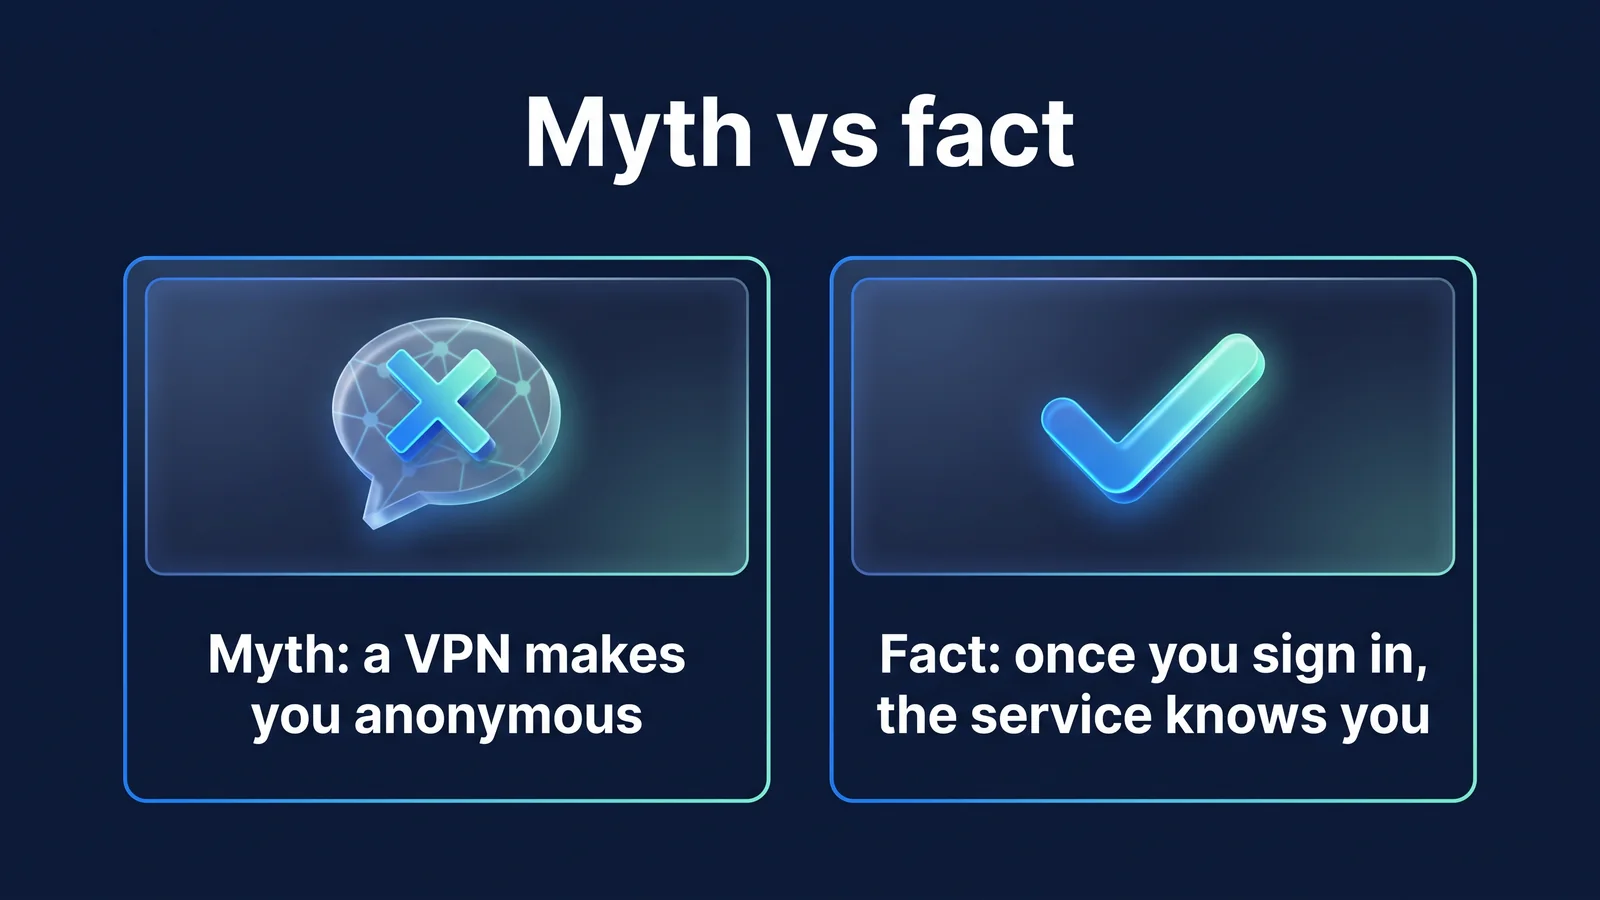
「VPNをオンにすると匿名になる」
事実 サイトに表示されるIPが変わるだけで、ログインするとサービスはアカウントでユーザーを知り、VPN運営者には法令によるアクセス履歴が残ります。
根拠 VPNは、ネットワークの途中で通信を垣間見ることを困難にするツールです。ユーザーを匿名化するツールではありません。サイトはログインアカウントとCookieでユーザーを学習します。 VPNオペレータは、接続IPと宛先情報を表示できる場所にあります。韓国の通信秘密保護法施行令は、インターネットログ記録を3ヶ月以上保管するように定めています。 StageVPNはこの基準に合わせてアーカイブ期間を93日に設定し、期間が経過すると自動的に削除します。
代わりにすること VPNオペレータが何を記録しているかを確認し、その条件を知って書き込みます。どのVPNサービスを選択しても、「記録がない」という広告フレーズの代わりに、アーカイブアイテム、アーカイブ期間、削除方法がドキュメントとして公開されていることを確認してください。以下の数値がStageVPNの条件です。
- 3ヶ月以上
- 通信秘密保護法施行令第41条が定めるインターネットログ記録保管期間
- 93日
- StageVPNが接続履歴をアーカイブしてから自動的に削除する期間
- 0件
- StageVPNが記録する通信内容(ページ内容、検索語、メッセージ)
StageVPNアプリは、接続時刻、トンネルIP、宛先IPとポート、プロトコル、ユーザーの接続IPを記録します。 StageVPN for Chromeは、接続時刻、アカウント、ユーザーの接続IP、宛先ホスト名とポート、宛先IP、転送データの量を記録します。ページの内容、URLパス、検索語、メッセージ、入力した値などの通信内容は記録されません。アーカイブされた記録は、裁判所の許可などの法律で定められた手続きを含む要求にのみ必要な範囲で提供されます(2026年9月現在)。詳細基準は 接続記録保管通知と 個人情報処理方針に、背景は アクセス履歴保持ポリシーを公開する理由で確認してください。
VPNはセキュリティのどの層を引き受けますか?
VPN は 5 階の中で 1 つの接続フロアを引き受けます。オンラインセキュリティは、複数のフロアが重なっていなければ完成します。一つの層が突き抜けても、他の層が塞がれるように複数の層を一緒に取りまとめることが基本原則です。各階で今日できることを一つずつ書きました。
- アカウントのセキュリティサービス別パスワード、2段階認証、ログイン機器確認
- 端末セキュリティオペレーティングシステムのアップデート、画面ロック、公式ストアでのみインストール
- 判断と習慣リンク・添付ファイル確認、公式アドレスで直接接続
- ブラウザ・アプリ設定トラッキング防止、アプリ権限管理、不要なログインのクリーンアップ
- 接続セキュリティ見知らぬネットワークでVPN、サイトのHTTPSを確認する
アカウントセキュリティとデバイスセキュリティは、一度設定しておくと長く効果がある層です。判断と習慣は毎回必要です。接続セキュリティは状況に応じてオン/オフします。 VPNが切断されたときに通信を自動的に防ぐ機能はStageVPNの提供機能に導かれないため、機密作業の前にアプリの接続状態を確認してください。一般的なセキュリティ習慣は 接続を超えたセキュリティ習慣と 個人情報保護ガイドにまとめました。
- 今日:最も重要なアカウント(メール、銀行、メッセンジャー)に2段階認証をオンにします。
- 本日:スマートフォンの画面ロックとリモートロック・削除機能がオンになっていることを確認します。
- 今週:オペレーティングシステムとよく使うアプリを最新バージョンに更新します。
- 今週:ブラウザのトラッキング防止設定を確認し、書き込んでいないサービスからログアウトします。
- 見知らぬネットワークごと:Wi-Fiログイン画面を通過した後、VPNをオンにして接続の表示を確認してから作業を開始します。
この記事の結論は一文です。 VPNは接続を保護するためのツールであり、アカウント、機器、習慣は別々に持っていなければなりません。 StageVPNアプリとStageVPN for Chromeをオンにしたときも、この原則は同じです。見知らぬネットワークで電源を入れ、接続マークを確認し、残りの層は通常どおり準備しておきます。これにより、VPNが担当する階はVPNが、残りの階はユーザーが守る仕組みが完成します。
| 神話 | 事実 | 代わりにすること |
|---|---|---|
| VPNをオンにするとハッキングされない | ネットワーク区間の覗き込みだけを減らす | 2段階認証、サービス別パスワード |
| HTTPSならVPNは不要 | ドメイン・DNS・IPは依然として見える | パブリックネットワークで両方を使用 |
| シークレットモードとVPNは同じ | シークレットモードは機器内部記録のみです。 | 目的に応じて併用 |
| VPNをオンにすると高速化 | 通常似ているか少し遅い | 近いサーバーと比較 |
| 広告と追跡が消える | クッキー・アカウントベースの追跡は続く | ブラウザの追跡を防ぐ、ログアウト |
| 悪意のあるアプリとフィッシングをフィルタリングする | デバイス内の脅威はそのまま伝えられます | 公式ストア、アップデート、リンク確認 |
| いかなるサービスも使用でき、責任もない | サービスポリシーと法令はそのまま適用 | 出発前に設定と現地の規制を確認してください |
| VPNをオンにすると匿名になる | アカウントで識別され、アクセス履歴が残ります | 通信事業者のロギングポリシーを理解して使用する |
| 状況 | VPNの使用 | 一緒に取る |
|---|---|---|
| カフェ・空港共用Wi-Fi | Wi-Fiログイン画面を通過して接続 | 公式Wi-Fi名解決、ファイル共有をオフにする |
| 海外旅行・出張 | 出国前設置・ログイン・試験接続 | 外交部海外安全旅行と現地大使館案内確認 |
| オンラインショッピング・金融 | パブリックネットワークではオン | 公式アプリの使用、支払い通知、2段階認証 |
| 会社業務 | 会社が定めた方法で使用 | 会社のセキュリティポリシー、固定IPが必要な場合 StageVPNビジネス |
| 毎日使うスマートフォン | 見知らぬネットワークでオン | アプリ権限チェック、画面ロック、オペレーティングシステムのアップデート |
StageVPN が提供する機能の範囲は次のとおりです。 機能と提供範囲では、漏れの有無を直接確認する方法は、 DNSリークとWebRTCリークガイドで見ることができます。
参考資料
- NIST SP 800-46 Rev. 2: Guide to Enterprise Telework, Remote Access, and BYOD Security — リモート接続とVPNのセキュリティ役割、端末・アカウント制御の分離(米国国立標準技術研究所)
- NIST SP 800-77 Rev. 1: Guide to IPsec VPNs — VPNが保護する区間と限界(米国国立標準技術研究所)
- シークレットモードでプライベートブラウジング - シークレットモードが非表示と非表示にならないこと(Chromeカスタマーセンター)
- RFC 8446:TLS 1.3 — HTTPS が保護する範囲とサーバー名の表示 (IETF)
- KISA保護国&KrCERT/CC — スミシング・フィッシング・悪性アプリ注意案内(韓国インターネット振興院)
- 個人情報保護委員会 — 個人情報保護規則と流出対応案内(個人情報保護委員会)
- 通信秘密保護法 - 通信事実確認資料の保管と提供の根拠(国家法令情報センター)
- 外交部海外安全旅行 — 国別の旅行安全情報(外務省)