IT担当者
専用IPをホワイトリストに登録し、企業コンソールでメンバーを招待して整理します。導入7段階のうち、3~7段階と運営規則が担当範囲です。
経営陣
契約で定める項目、管理者が表示できる情報の範囲、メンバーに知らせる義務を確認します。ステップ1~2と「経営陣が確認すること」を読んでください。
メンバー
招待をアプリから受け入れ、会社の資格に関連付けられたときに会社が表示する情報を理解します。 6~7段階と「メンバーがすること」だけを読んでも十分です。
企業固定IP VPNの導入は、相談、契約、専用IPの割り当て、ホワイトリスト登録、メンバーの招待、アプリでの受け入れ、接続確認の7段階で行われます。この記事では、StageVPNビジネスに基づいて段階ごとに誰が何をしているのか、導入後にどのようなルールで動作するのかを役割別にまとめます。料金、座席数、専用IP数、利用国は公開価格表なしで相談後企業契約で定めます(2026年9月基準)。
企業固定IP VPNとは何ですか?
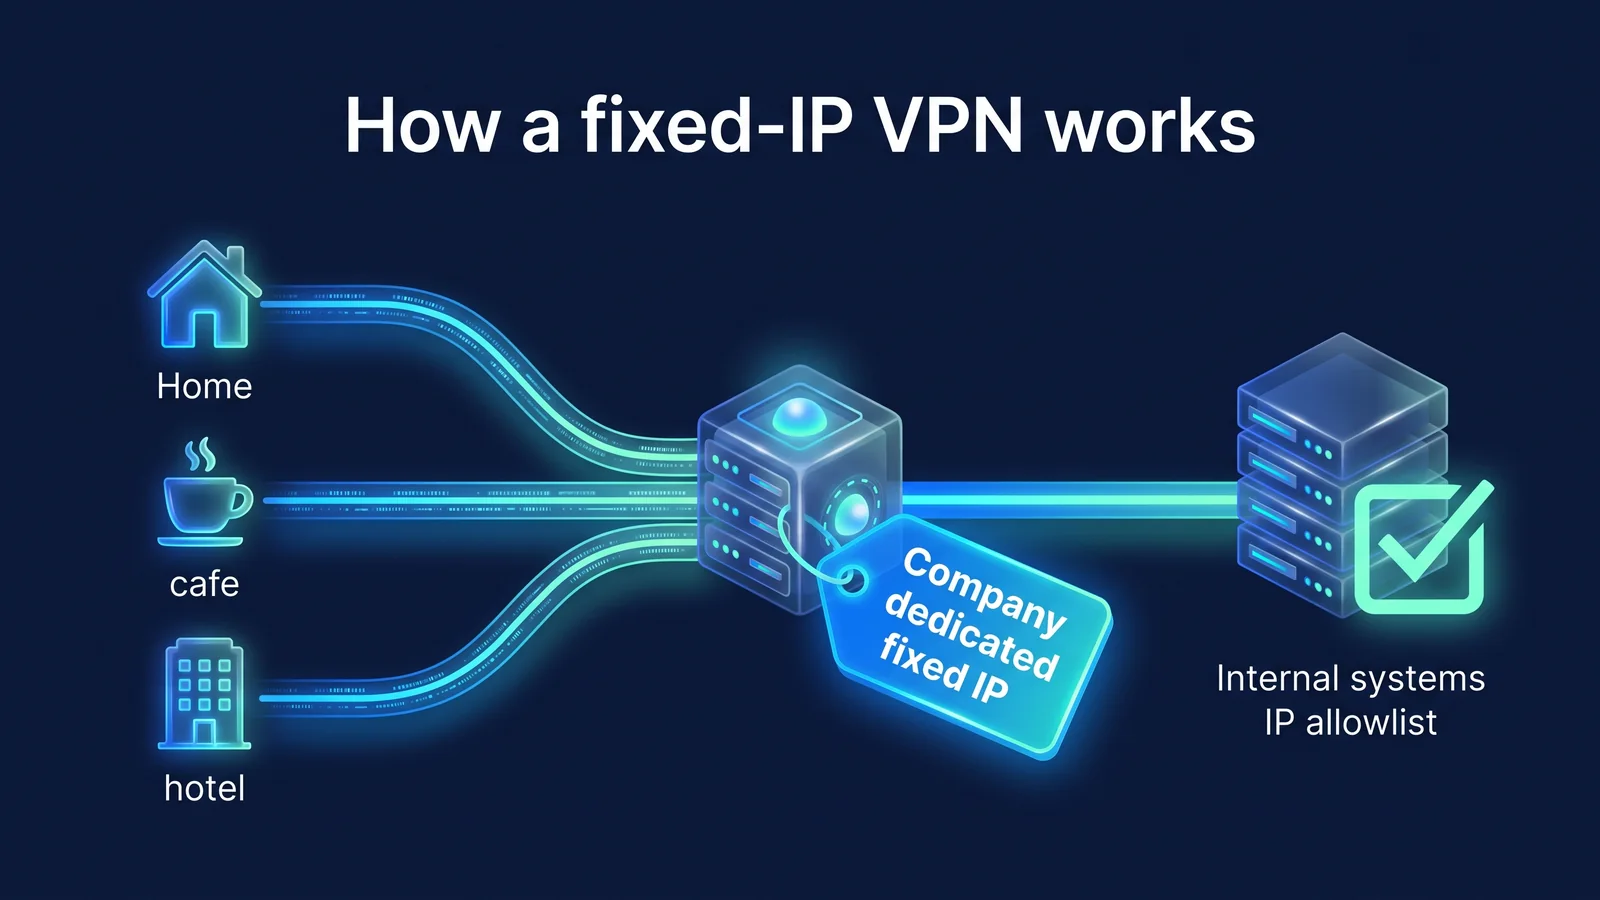
企業固定IP VPNとは、メンバーのインターネットトラフィックを会社専用VPNサーバーに集めた後、会社のみに割り当てられた変わらないIPアドレスにエクスポートする方式です。社内システムや業務用SaaSの立場では、メンバーが家にいても出張地にいても、いつも同じ住所から接続しているようです。
IPホワイトリストとは、事前に登録した出発地IPからのアクセスのみを受け入れるアクセス制限方式です。パスワードが流出しても登録されていない場所ではログイン画面に到達できないため、防御線がもう1つ発生します。問題は、在宅インターネットとモバイルデータのIPが人によって異なり、頻繁に変わることです。メンバーごとに自宅IPを登録すると管理が無限に増え、便宜のために範囲を広く開くとホワイトリストの意味が弱くなります。静的IP VPNは、この問題を「登録するIPを1つに減らすこと」で解決します。
- 在宅・出張中のメンバーStageVPNアプリで会社専用サーバーに接続する
- WireGuard暗号化トンネル
- 会社専用サーバー会社固定IPで出発
- HTTPS
- 社内システム・SaaSホワイトリストの固定IPを確認して許可
- VPN暗号化
- サイトHTTPS
- 露出できる区間
デバイスと専用サーバーの間は、WireGuard暗号化トンネルで保護されています。専用サーバーとターゲットシステムの間は、そのシステムが提供するHTTPSなどの暗号化によって保護レベルが決まります。専用IPは会社にのみ割り当てられるため、ホワイトリストに登録しても、他の組織の利用者が同じIPに入る心配が少なくなります。 WireGuardの構造は WireGuardを簡単に理解するで詳しく取り上げました。
| システムタイプ | ホワイトリストを登録する場所 | 固定IPが必要な理由 |
|---|---|---|
| 業務用 SaaS 管理コンソール | SaaSのセキュリティ設定、またはIDプロバイダの条件付きアクセス(IP範囲ベースの位置条件) | 管理者アカウントが奪取されるとダメージが大きいため |
| クラウドサーバー・データベース | セキュリティグループ・ファイアウォールのインバウンドルール(出発地IP) | リモート接続ポートとDBポートをインターネット全体で開かないようにする |
| 社内グループウェア・ERP・開発サーバー | 社内ファイアウォールまたはWebサーバーのアクセス設定 | オフィス外へのアクセスを許可しますが、範囲を狭めるために |
| 取引先・パートナーシステム | 相手会社が管理するホワイトリスト | 相手が接続IP登録を契約条件として要求する場合 |
知っておいてください 固定IP VPNは、インターネットに公開されたシステムに「どこから来る接続なのか」を証明する方式です。オフィス内のプライベートネットワークに直接入るサイト間VPNとは目的が異なります。ホワイトリスト機能を持たないサービスでは、固定IPだけでアクセス制限効果が得られないため、保護するシステムごとにホワイトリスト機能があることを確認してください。
導入7段階はどのような順番で行われますか?
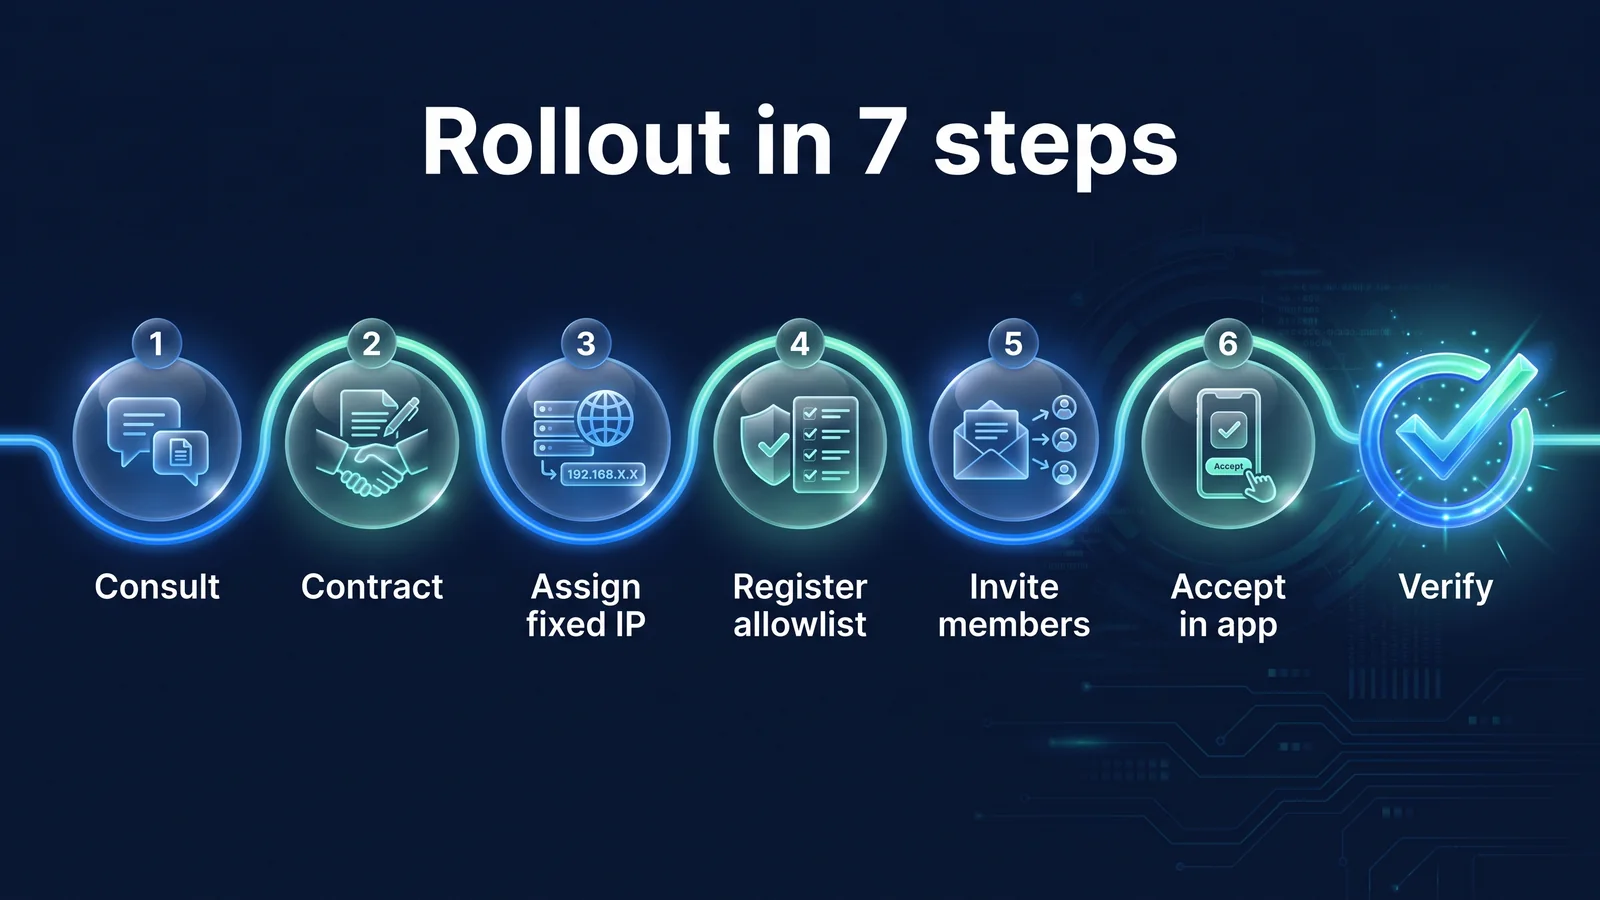
導入は相談から接続確認まで7段階に進み、ホワイトリスト登録(4段階)をメンバー招待(5段階)より先に終えれば、最初の接続ですぐに業務システムを書くことができます。 1~2段階は経営陣とIT担当者が一緒に、3段階はStageVPNが、4~5段階はIT担当者が、6~7段階はメンバーとIT担当者が引き受けます。
- ステップ1導入相談
予想人数と使用機器、勤務先と出張国、専用IPが必要な業務システム、希望導入時点を共有します。 StageVPNビジネスページで申し込みます。
- ステップ2企業契約
料金、契約期間、座席数、専用IP数、利用可能国を企業契約として定めます。請求書や税金計算書などの証明が発行されます。
- ステップ3専用IP割り当て
会社専用サーバーと固定IPが割り当てられます。専用IPは契約期間中に会社の利用のために割り当てられ、IPアドレスの権利は会社に渡されません。
- ステップ4ホワイトリスト登録
システム担当者が割り当てられた固定IPを各システムのホワイトリストに登録し、既存のオフィスIPと一緒に配置します。
- ステップ5メンバーの招待
管理者は、エンタープライズコンソールからメンバーのEメールまたは電話番号に招待します。招待には受諾期限があります。
- ステップ6アプリから受け入れる
メンバーは招待されたEメール・電話番号でログインして認証を終えたアカウントで招待を確認し、会社が見ることができる情報を読んだ後受け付けます。
- ステップ7接続確認
会社のサーバーに接続した後、外部IPが会社の固定IPとして表示されていること、およびターゲットシステムに実際に接続されていることを確認してください。
| ステップ | 主にする人 | 準備または結果 |
|---|---|---|
| 1 相談 | 経営陣・IT担当者 | 人員、機器、勤務先、対象システム一覧、希望時点 |
| 2契約 | 経営陣 | 法人契約書、請求書、税金請求書 |
| 3専用IP割り当て | StageVPN | 会社専用サーバーと固定IPアドレス |
| 4 ホワイトリスト登録 | IT担当者、システム別担当者 | 登録を終えたシステム一覧と担当者文書 |
| 5 メンバーの招待 | IT担当者(管理者) | 企業コンソールの招待リスト |
| 6アプリで受け入れる | メンバー | 会社に所属するアカウント |
| 7 接続確認 | 構成員・IT担当者 | 外部IP確認結果、対象システム接続結果 |
1つのアカウントは1つの会社にのみ参加でき、座席がいっぱいになると新しいメンバーは招待を受け入れることができません。人数を増やす予定がある場合は、カウンセリング段階で座席数に余裕を持たせることをお勧めします。
IT担当者が行うこと
IT担当者は、アプローチの選択、ホワイトリスト登録、メンバーの招待、接続確認の4つを担当します。この順番に進むと、メンバーは最初の接続ですぐに作業システムを書き込むことができます。
アプローチを決める
StageVPNビジネスは、会社ごとにメンバーがどのサーバーに接続できるかを3つの方法のいずれかで決定します。ホワイトリストシステムのみを書くチームは「専用IPのみ」、ホワイトリストシステムと一般Web利用を一緒にするチームは「専用IPとパブリックサーバー」を選ぶのが一般的です。
| アプローチ | 接続できるサーバー | 専用サーバーを書き込めない場合 | 似合うチーム |
|---|---|---|---|
| 専用IPのみ(会社固定IPのみ接続) | 会社専用サーバーのみ | パブリックサーバーに代わりに接続せずに案内を表示する | ビジネストラフィックがホワイトリストIPに出る必要があるチーム |
| 専用IPとパブリックサーバー(会社固定IP+一般サーバー) | 会社専用サーバーを優先して、会社が許可した国の公共サーバーも選択可能 | 公共サーバーを選んで接続可能(許可リストシステムは接続不可) | ホワイトリストシステムと出張地一般業務を共にするチーム |
| パブリックサーバーのみ(一般サーバー、チームVPN) | StageVPN パブリックサーバー | 該当なし(固定IPなし) | ホワイトリストよりもパブリックWi-Fi保護とアカウント一括管理が目的のチーム |
「専用IPのみ」方式では、専用サーバーに問題が生じても接続が通常のIPに出ないように接続自体を防ぎます。逆に、パブリックサーバーに接続している間は、外部IPは会社の固定IPではないため、ホワイトリストシステムにはアクセスできません。利用可能な国は企業契約で定められており、会社のポリシー上許可されていない国のサーバーには接続できません。
ホワイトリストを登録する
- 固定IPを登録するシステムのリストとシステム固有の担当者を文書にします。この文書は、専用IPが変更された場合、または契約が終了したときに書き換えられます。
- システムごとにホワイトリスト機能の場所を確認します(表1を参照)。機能のないシステムはリストから除外し、他のアクセス制御を確認します。
- 割り当てられた固定IPを登録します。既存のオフィスIPを一緒に置くか、専用IPだけを残すかを決めます。
- テストアカウントで専用サーバーに接続して接続になるか、VPNをオフにすると詰まっているか両方の方向を確認します。
メンバーの招待状との関連付けを確認する
- エンタープライズコンソールからメンバーのEメールまたは電話番号に招待します。招待には受諾期限があるので、招待事実を社内メッセンジャーにも知らせます。
- コンソールで招待・所属状況を見て、まだ受け入れていないメンバーに再度案内します。
- 受け入れたメンバーが現在接続されているかどうか、および最後の接続時刻を確認します。
- メンバーが接続した状態で、外部IPが会社の静的IPとして表示され、ターゲットシステムにログインしていることを確認します。
- 専用IPが複数ある場合は、デフォルトIPを決定し、必要なメンバーには使用する固定IPを別々に指定します。
ヒント アプリインストールガイドは iPhone・iPadと Android ページリンクを招待ガイドにまとめて送信すると、お問い合わせが少なくなります。繋がらない時の最初の対処は カスタマーサポート ページを参照してください。
経営陣が確認すること
経営陣が確認するのは、契約で定める項目、管理者が見ることができる情報の範囲、メンバーに知らせる義務の3つです。 3つすべて 利用規約 第24条 個人情報処理方針 第6条に基づいています。
契約で定める項目
企業向けVPNは、公開価格表なしで会社と企業の顧客が結ぶ別々の企業契約(契約書・注文書・見積書)に従って提供され、企業契約で約款と異なって定めた事項は、企業契約が優先します(2026年9月基準)。
| アイテム | 決める場所 | 確認するポイント |
|---|---|---|
| 料金、請求サイクル、支払期限 | 企業契約 | 請求書に書かれた期限までに支払わなければならない。 |
| 契約期間、中途終了と決済 | 企業契約 | 個人購読 決済・返金ポリシーとは別に定めた事項は、企業契約が優先 |
| 座席数 | 企業契約 | 座席がいっぱいになると新しいメンバーが受け入れられないため、増援計画を反映 |
| 専用IP数 | 企業契約 | 対象システムと勤務地域に基づいて必要な数を相談から決定 |
| 利用可能な国 | 企業契約 | 許可されていない国のサーバーには接続できないため、出張国を含める |
| 証明 | 利用規約第24条 | 請求書と関係法令による税金計算書等発行 |
管理者が閲覧できる情報の範囲
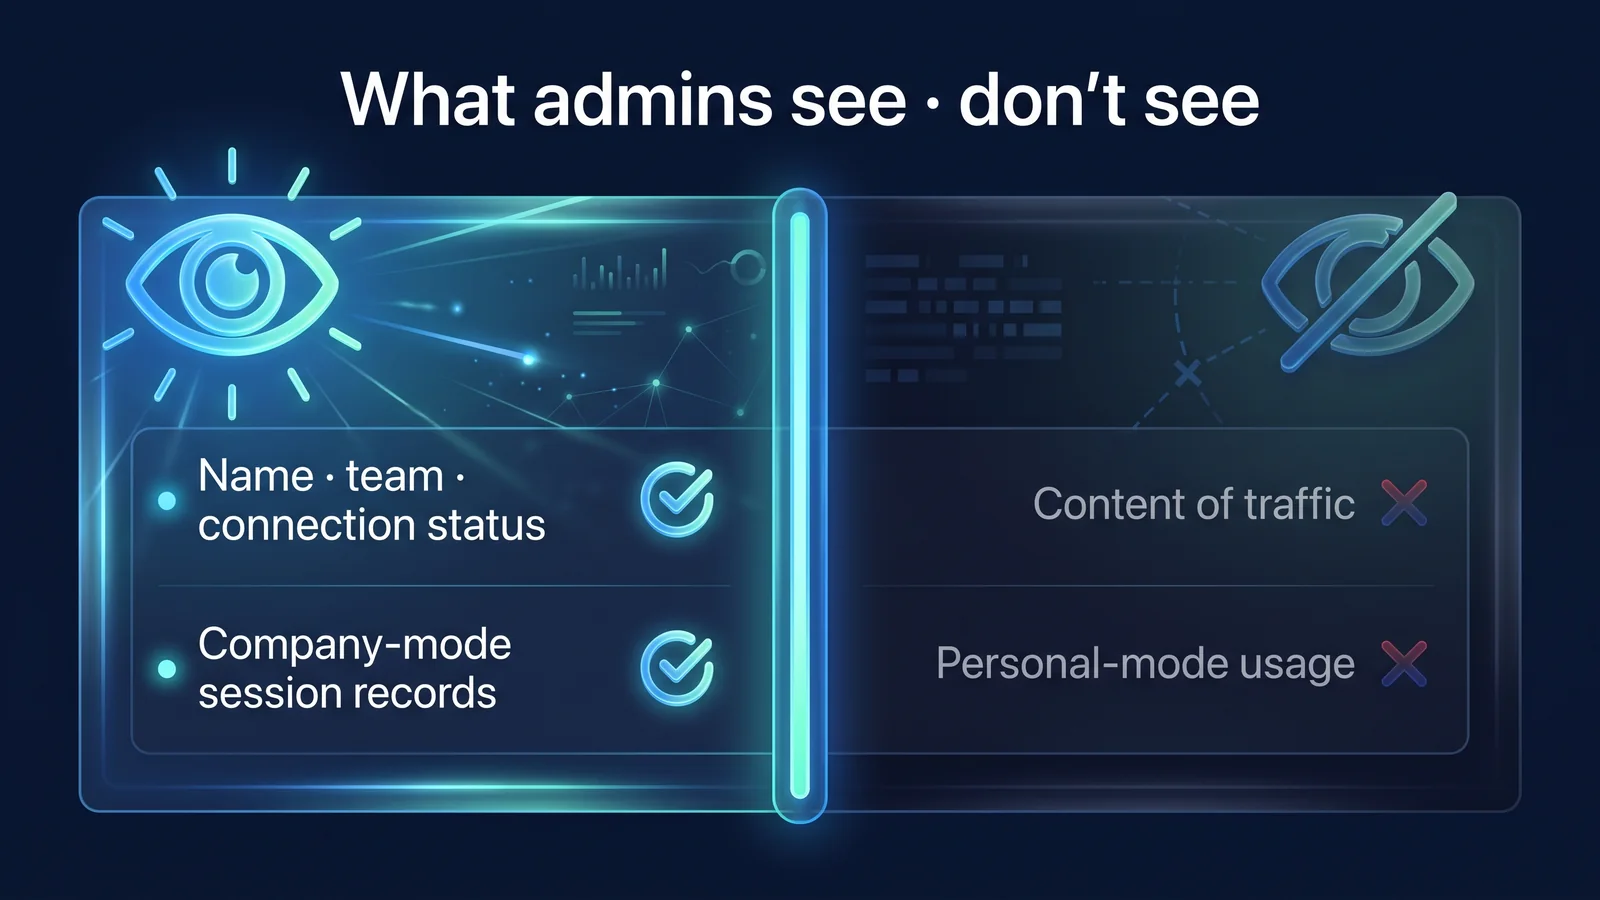
企業管理者が見る情報は、メンバー管理と利用状況確認に必要な範囲に限られ、通信内容や接続先IP、個人資格利用情報は提供されません。この範囲は個人情報処理方針第6条に記載されており、メンバーが招待を受け入れたときにアプリ画面でも同じ内容を案内します。
管理者が見ることができる情報
- メンバーメール・名前(表示名)・部署
- 招待・所属状態
- 現在の接続と最後の接続時刻
- 会社資格で接続したセッション別利用履歴:接続・終了時刻、利用時間、データ量、接続したサーバーの名前・国、使用した会社専用IP
- 上記利用履歴の合計
管理者が見えない情報
- 訪問したサイト、送受信したメッセージ・ファイルなど通信内容
- メンバーがVPNに接続してきた場所のIPアドレス(接続先IP)
- 会社資格ではなく個人資格(個人購読)として利用した情報
- StageVPNが法令に従って保管する接続記録(目的地IP・ポートなど)
StageVPN自体が法令に従って保管する接続履歴は管理者コンソールとは別のものであり、その範囲と提供手順は 接続記録保管通知と 接続記録93日保管を公開する理由で説明します。
メンバーに通知する義務
会社が構成員のEメールアドレス等個人情報をStageVPNに登録するときは、当該構成員に関係法令による告知と同意など適法な処理根拠を備えなければなりません(利用約款第24条第5項)。また、メンバーに所属している間は、そのアカウントのVPN接続はすべて会社の資格で処理され、仕事以外の時間の接続もセッション履歴に含まれるため、この点を社内利用ガイドラインに記載しておくことをお勧めします。従業員個人情報処理の一般原則は、 個人情報保護委員会 ガイドを参照してください。
| 情報 | 期間 | 根拠 |
|---|---|---|
| セッション別利用履歴(管理者照会) | セッション終了後93日まで閲覧可能 | 個人情報処理方針第6条 |
| 企業メンバー情報 | メンバーの削除または企業契約の終了まで | 個人情報処理方針第3条 |
| 企業管理コンソール監査記録(招待・削除・設定変更など) | 作成日から3年後に自動削除 | 個人情報処理方針第3条、利用規約第24条第7項 |
| 企業顧客契約・請求情報 | 契約終了後5年 | 電子商取引法、国税基本法など |
メンバーがすること
メンバーが行うことは、アプリをインストールし、招待を受け入れ、会社サーバーに接続する3つのことです。招待は管理者が代わりに受け入れることができず、メンバー自身がアプリで受け入れる必要があります。
- StageVPN アプリをインストールします (iPhone・iPad, Android).
- 招待されたメールまたは電話番号でログインして認証を完了します。他のメールで登録したアカウントには招待状は表示されません。
- アプリで招待状を確認し、会社が見ることができる情報ガイドを読んだ後、承認期間内に受け入れます。
- 会社専用サーバー(または会社が許可したサーバー)に接続します。
- IT担当者の案内に従って外部IPと業務システムの接続を確認し、結果を知らせます。
受け入れた後に知っておくべき点は4つです。まず、所属している間、このアカウントのVPN接続は会社の資格で処理され、セッション記録(時刻・利用時間・データ量・サーバ・専用IP)が会社に提供されます。第二に、個人購読があっても自動的に解約されず、決済もそのまま続くので、個人購読を終了するには 支払った場所で別途終了する必要があります。第三に、アカウント画面からいつでも企業VPNを出ることができます。第四に、1つのアカウントは1つの会社にのみ所属できます。
出張前確認 専用サーバーに接続すると、どの国から接続しても外部に出るアドレスは会社専用IPです。ただし、VPN利用を制限する国があるため、出国前に 外交部海外安全旅行 ご案内と地域の規制を確認してください。空港・ホテルWi-Fiでの則は 公衆無線LANの安全規則と 海外旅行VPNガイドにまとめました。
運営規則:導入後に何を守るべきですか?
運営の中核は、退職者即時除外、ホワイトリスト最新の維持、専用IP評判保護の3つです。固定IPは「どこから来るのか」だけ確認するので、アカウント・機器・権限制御とともに運営しなければなりません。
退職者と部門の移動者の処理
退社または役割の変更が確定したら、企業コンソールからそのメンバーをすぐに除外する必要があり、除外するとすぐに会社の資格のVPN接続が切断されます。利用規約第24条第4項は、権限がなくなった構成員を遅滞なく削除することを企業顧客の義務で定めています。
- 変動確定人事担当者が退社・移動スケジュールを管理者に共有
- メンバーの除外または停止エンタープライズコンソールで処理され、会社の資格がすぐに切断される
- 業務アカウントの回収SaaS・社内システムアカウントと権限を別に整理
- 監査記録の確認処理日時とワーカーをコンソール履歴として確認する
| 状況 | エンタープライズコンソールアクション | 一緒にすること |
|---|---|---|
| 退社 | メンバーを除外(再参加するには新しい招待が必要) | 業務システムアカウントの無効化、パブリックパスワードの交換 |
| 休職・長期部材 | メンバー停止後に復帰すると再開 | 復帰スケジュールの記録 |
| 部門移動 | 表示情報(部門)の変更 | システム固有の権限を新しい役割に合わせて調整する |
| 端末を紛失 | メンバーの停止 | アカウントパスワードの変更、ターゲットシステムのログインセッションの終了 |
| 専用IP変更通知 | 新しいIPチェック | すべてのホワイトリストに新しいIPを登録し、既存のIPを削除する |
| 企業契約終了 | 専用IP回収 | ホワイトリストから対応するIPを削除する |
専用IPはサーバ移転、障害対応、ホスティング事業者の事情のように避けられない事由があれば事前通知(緊急なら事後遅滞なし)後に変更することができ、契約が終わると回収されます(利用約款第24条第6項)。回収されたIPをホワイトリストに残しておくと、他のユーザーに割り当てられた後に不要な許可になるので、契約終了前に削除スケジュールをつけておいてください。
運用チェックリスト
- 固定IPを登録したシステムのリストと各システムの担当者を文書で管理します。
- 専用IP変更通知を受け取る担当者と請求連絡先を企業コンソールで最新の状態に保ちます。
- 毎月メンバーリストを人事名簿と対照して退社・移動者をまとめます。
- 企業コンソールの監査記録で招待・除外・設定変更履歴を確認します。
- ホワイトリストを持っていても、すべてのビジネスアカウントに複数の認証(MFA)を維持します。許可されたIPからのアクセスであっても、消臭されたアカウントや感染したデバイスから来た場合、固定IPは妨げられません。
- 専用IPや企業VPN接続権限を会社外の個人・組織に共有したり、再販しません。
- スパム発送、一括自動収集のようにIPレピュテーションを落とし、ブロックリストに上がる使用を禁止します。
- 契約で定められた人員、国、用途を超えないことを確認します。
- 海外出張前には、現地の法令と利用条件を確認するようご案内いたします。
注意 専用IPが違反行為としてブロックリストに上がると、StageVPNは会社に通知し、必要に応じて専用IPの使用を一時停止または交換できます。禁止行為の基準は サービス利用ポリシー 第7条(企業向け専用IPの利用基準)を社内指針にそのまま反映しておいてください。 VPNが減らすリスクと減らないリスクは VPNがブロックするものとブロックできないものにまとめました。
導入前の質問チェックリスト
以下の質問にすべて回答できる場合は、カウンセリング段階で構成をすぐに確認できます。答えにくい項目は相談時にそのまま質問すればいいです。
- 固定IPで保護したいシステムとは何ですか?各システムにIPホワイトリスト機能がありますか?
- ホワイトリストシステムだけを書くか、または一般的なWeb利用も一緒にするか。 (アクセス方式「専用IPのみ」または「専用IPとパブリックサーバー」)
- 予想利用人数は何人で、1年以内にどれだけ増えることができるか? (座席数)
- メンバーが使う機器は何ですか? (iPhone・iPad、Android)
- 勤務先と主要出張国はどこですか? (利用可能国、専用IP数)
- 企業コンソールを運営する管理者と専用IP変更通知を受ける担当者は誰ですか?
- メンバーに個人情報処理と管理者が見る情報の範囲をどのように知らせるのか?
- 退社・移動時に人事担当者が管理者に知らせる手続きがあるか?
- ホワイトリストで複数の認証、デバイスの更新、最小限の権限を運営していますか?
- 希望の導入時点はいつであり、その前にホワイトリスト登録を終了できますか?
相談は StageVPNビジネスページで申請できます。期待される人員と使用機器、勤務先と出張国、専用IPを必要とする業務システム、希望導入時点を一緒に知らせれば相談が早くなります。
よくある質問
企業向け料金はいくらですか?
企業向け料金は、公開価格表なしで人員と構成により相談後、企業契約で定めます(2026年9月基準)。料金、請求周期、支払期限、契約期間、中途終了と精算は企業契約で定め、請求書と税金計算書などの証券が発行されます。詳細基準は 決済・返金ポリシー 第9条 利用規約 第24条にあります。
固定IPは何個まで入手できますか?
専用IP数は、座席数、利用国とともに企業契約で定めます。複数を書き込む場合はデフォルトIPが指定され、管理者はメンバーごとに使用する静的IPを指定できます。必要な数は、対象システムと作業地域に基づいてカウンセリング段階で決定することをお勧めします。
管理者が従業員が訪問したサイトを表示できますか?
見えません。管理者は会社資格セッションの時刻、利用時間、データ量、サーバー名・国、使用した専用IPまでしか見られず、訪問したサイトなど通信内容と接続先IPは提供されません。 StageVPNは通信内容を記録しません。
すでに個人購読をしている従業員が招待を受け入れた場合はどうなりますか?
個人購読は自動的に終了されず、支払いもそのまま行われます。所属している間は、VPN接続は会社の資格で処理され、企業のVPNを離れると、残りの個人購読として引き続き利用できます。個人購読の終了は、決済した場所で別途行う必要があります。
契約終了後、固定IPはどうなりますか?
契約終了後、専用IPは回収され、会社が引き続き使用する権利は残りません。回収されたIPがホワイトリストに残っている場合は不要な許可になるので、シャットダウン前にすべてのシステムのホワイトリストからそのIPをクリアするスケジュールをつけてください。
固定IP VPNとZTNAのどちらを選ぶべきですか?
SaaS・クラウドにホワイトリストが既にあり、チーム規模が大きくない場合は、固定IP VPNが導入が最も簡単です。 ZTNA(ゼロトラストネットワークアクセス)は、リクエストごとにユーザー・機器・状況を確認し、アプリ単位でアクセスを許可する方式で、アプリが多く、きめ細かい権限制御が必要な組織に適合します。両方の方法は排他的ではないため、SaaSは固定IPホワイトリストとMFAであり、社内専用システムは別の手段で保護する組み合わせも一般的です。
参考資料
- 個人情報保護法 — 第17条・第18条(個人情報の第3者提供)と役職員個人情報処理の根拠(国家法令情報センター)
- 個人情報保護委員会 — 役職員個人情報処理と告知に関する法令・案内(個人情報保護委員会)
- 通信秘密保護法施行令 — 第41条第2項(接続記録の法定最小保管期間)(国家法令情報センター)
- NIST SP 800-46 Rev. 2, Guide to Enterprise Telework, Remote Access, and BYOD Security — 遠隔勤務・遠隔接続セキュリティの一般原則(米国国立標準技術研究所)
- NIST SP 800-207、Zero Trust Architecture — ゼロ信頼の定義とネットワーク位置に基づく信頼の限界(米国国立標準技術研究所)
- Control traffic to your AWS resources using security groups — 出発地 IP ベースのインバウンドルールの設定方法 (Amazon Web Services)
- 条件付きアクセスポリシー:ネットワーク信号の使用 — IP 範囲を位置条件として書き込む方法 (Microsoft Learn)