

WireGuardadalah protokol VPN yang membuat koneksi jaringan virtual terenkripsi (terowongan) antara dua perangkat yang mengidentifikasi satu sama lain dengan kunci publik.
Aplikasi StageVPN (iPhone·iPad·Android) menggunakan WireGuard ini untuk mengirimkan komunikasi IPv4/IPv6 dan permintaan DNS untuk seluruh perangkat ke server VPN. Artikel ini menanyakan delapan pertanyaan untuk menjelaskan mengapa WireGuard dinilai cepat dan mudah untuk ditinjau. Untuk setiap pertanyaan, pertama-tama saya menuliskan jawaban dua kalimat dan kemudian menjelaskan prinsip-prinsipnya dengan tabel dan diagram di bawah ini. Angka-angka tersebut didasarkan pada kertas putih WireGuard dan dokumentasi protokol resmi.
- Sekitar 4.000 baris
- Ukuran kode implementasi kernel Linux pada saat kertas putih dirilis pada tahun 2017
- 1 perjalanan pulang pergi
- Jumlah perjalanan bolak-balik pesan yang diperlukan untuk jabat tangan guna membuat kunci sesi
- 120 detik
- Kapan mulai mengubah kunci sesi dengan jabat tangan baru
- 1 hal
- Jumlah kombinasi kata sandi tetap yang digunakan tanpa negosiasi
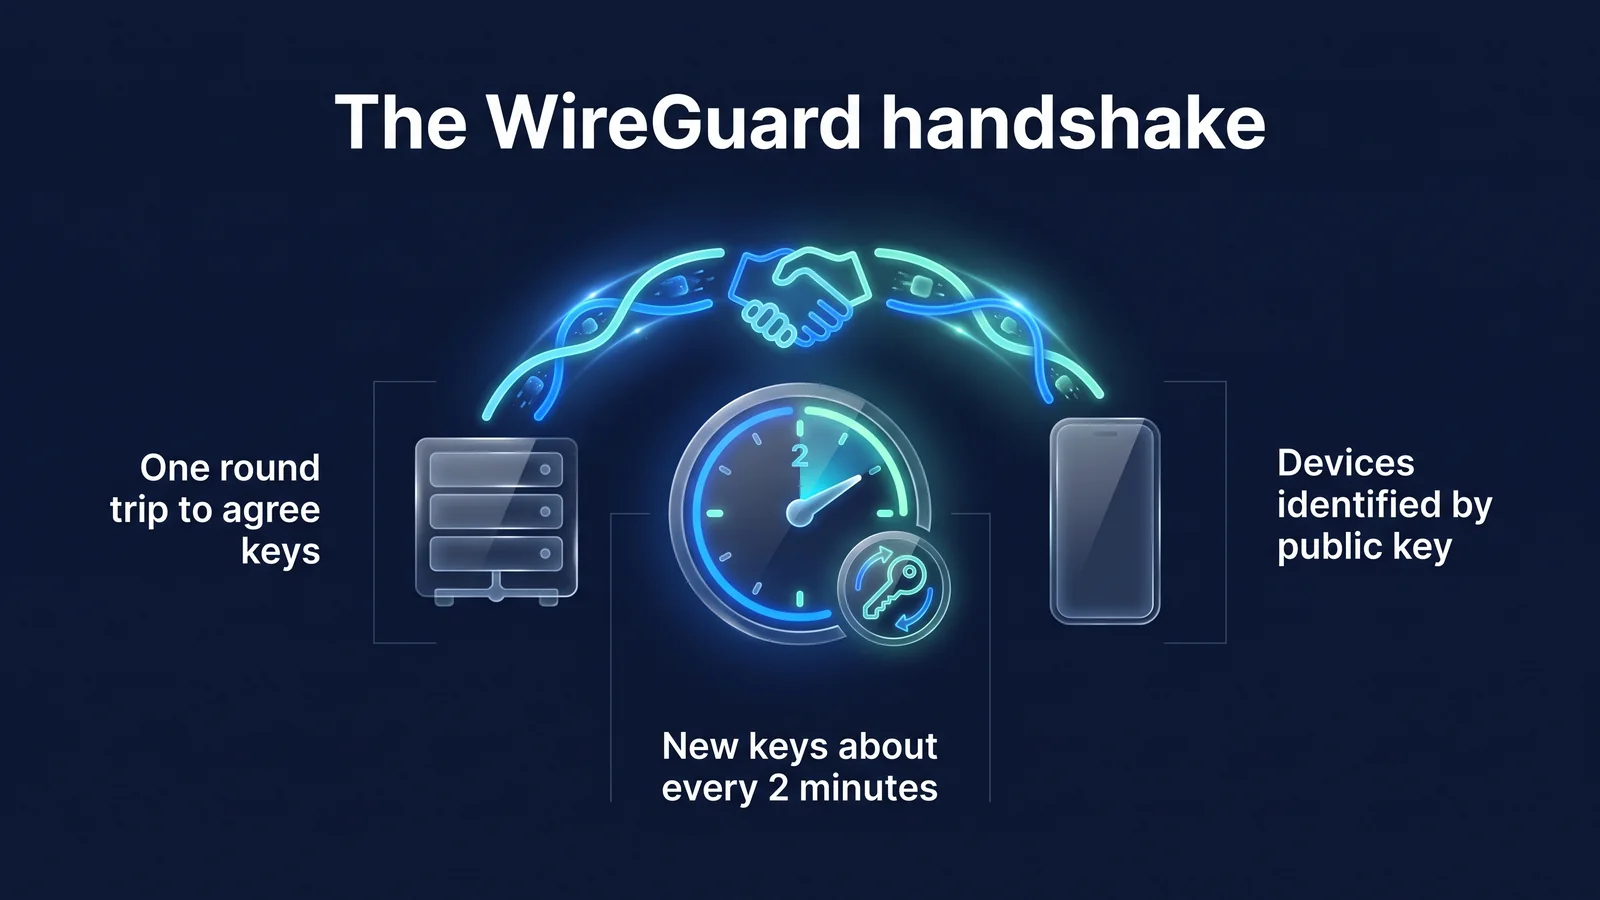
Gambar di bawah ini mengumpulkan tiga properti terpenting dalam artikel ini ke dalam satu halaman. Perangkat dan server menyetujui kunci sesi dalam satu perjalanan pulang pergi. Kuncinya disegarkan kira-kira setiap dua menit. Server mengenali perangkat lain berdasarkan kunci publiknya, bukan alamat IP-nya. Baca terus untuk mengetahui pertanyaan mana yang dijawab masing-masing dari ketiga properti tersebut.
T. Apa itu WireGuard, siapa yang menciptakannya dan mengapa?
WireGuard adalah protokol dan implementasi VPN yang dirancang oleh Jason A. Donenfeld dan dirilis pada tahun 2017. Tujuannya adalah untuk mengurangi jumlah item konfigurasi, memperbaiki metode enkripsi menjadi satu, dan menjadikannya ukuran di mana para ahli dapat membaca dan meninjau keseluruhan kode.
Protokol VPN adalah seperangkat aturan bagi perangkat dan server untuk mengidentifikasi satu sama lain, berbagi kunci enkripsi, serta mengemas dan bertukar data. Protokol yang ada memiliki banyak pilihan dan langkah negosiasi untuk beradaptasi dengan berbagai lingkungan. Lebih banyak opsi menghasilkan kode yang lebih besar. Kemungkinan terciptanya konfigurasi yang lemah karena kesalahan konfigurasi juga meningkat. WireGuard mengambil pendekatan sebaliknya. Kami mengurangi jumlah pilihan dan memperpendek kodenya.
| sudut pandang | kasus | arti |
|---|---|---|
| 2017 | Kertas putih dipresentasikan pada konferensi NDSS | Tujuan desain, jabat tangan, dan perutean kunci enkripsi diuraikan dalam dokumen publik |
| Maret 2020 | Disertakan secara default di kernel Linux 5.6 | Dapat digunakan di server Linux tanpa menginstal modul terpisah |
| Setelah kertas putih dirilis | Implementasi resmi dirilis untuk Windows, macOS, iOS, dan Android | Aplikasi ponsel cerdas terhubung ke server menggunakan protokol yang sama |
| Hari ini | Akumulasi penelitian verifikasi format seperti Tamarin dan CryptoVerif | Keamanan desain protokol telah ditinjau secara akademis |
Ukuran kode bergantung pada implementasi dan waktu. Jadi, 'kira-kira 4.000 baris' tidak boleh dibaca sebagai nilai sebenarnya saat ini, namun sebagai 'urutan besarnya lebih kecil dibandingkan implementasi VPN lainnya.' Aplikasi StageVPN menggunakan implementasi WireGuard ini di iPhone·iPad dan Android. StageVPN untuk Chrome, ekstensi Chrome, adalah proksi HTTPS, bukan WireGuard. Perbedaan kedua metode tersebut adalah VPN Peramban vs VPN AplikasiItu tercakup dalam
T. Dalam urutan apa koneksi WireGuard dibuat?
Koneksi dibuat dengan jabat tangan dua pesan, satu perjalanan bolak-balik. Ketika pemrakarsa mengirimkan pesan awal dan responden mengembalikan pesan respons, kedua belah pihak menghitung kunci sesi yang sama dan segera bertukar data.
- pesan permulaanPemrakarsa (perangkat) mengirimkan kunci publik sementara, kunci publik mandiri terenkripsi, dan stempel waktu terenkripsi.
- pesan tanggapanResponden (server) mengirimkan kunci publik sementara dan memverifikasi inisiator.
- Perhitungan kunci sesiDari hasil pertukaran kunci, kedua belah pihak memperoleh sepasang kunci simetris untuk mengirim dan menerima.
- transfer dataSetiap paket dienkripsi dengan ChaCha20-Poly1305 dan diberi nomor urut (penghitung).
Jabat tangan adalah proses di mana dua pihak mengidentifikasi satu sama lain dan menyepakati kunci enkripsi sebelum memulai komunikasi. Jabat tangan WireGuard mengikuti pola IK kerangka Noise. Pola IK mengharuskan pemrakarsa mengetahui kunci publik responden terlebih dahulu. Aplikasi StageVPN memenuhi ketentuan ini karena menerima kunci publik server untuk dihubungkan dalam konfigurasi VPN.
| pesan | ukuran | Isi disertakan | peran |
|---|---|---|---|
| Memulai jabat tangan (tipe 1) | 148 byte | Kunci publik sementara, kunci publik statis terenkripsi, stempel waktu terenkripsi, 2 MAC | Bukti identitas pemrakarsa, blokir serangan replay |
| Respon jabat tangan (tipe 2) | 92 byte | Kunci publik sementara responden, ciphertext kosong untuk verifikasi, 2 MAC | Perjanjian penting selesai |
| Respons cookie (tipe 3) | 64 byte | cookie terenkripsi | Periksa alamat keberangkatan ketika server kelebihan beban |
| Data (Tipe 4) | Header 16 byte dan ciphertext | Nomor penerima, penghitung, paket IP terenkripsi, dan tag otentikasi | penyampaian komunikasi sebenarnya |
Stempel waktu dalam pesan startup mencegah serangan replay. Serangan replay adalah serangan di mana penyerang mencatat pesan normal dan mengirimkannya kembali nanti. Server akan membuang pesan jika stempel waktunya lebih lama dari pengiriman sebelumnya dari perangkat yang sama.
MAC pertama dapat dibuat dengan mengetahui kunci publik server. Oleh karena itu, server tidak merespons paket yang dikirim oleh pemindai yang tidak mengetahui kunci publik server. Dari luar, sulit untuk mengetahui apakah ada server VPN pada port tersebut. Saat server kelebihan beban, respons cookie dikirim terlebih dahulu sebelum melakukan penghitungan berat. Ini adalah perangkat yang hanya memproses permintaan yang alamat sumbernya dipastikan asli, mencegah serangan yang membuat server sibuk dengan alamat palsu.
T. Teknik enkripsi apa yang digunakan WireGuard?
Tetapkan hanya satu metode kriptografi untuk setiap peran dan gunakan tanpa negosiasi. Jika ditemukan masalah pada suatu teknik, alih-alih menambahkan opsi, kami mengubah versi protokol sehingga semua implementasi bergerak bersamaan.
Nama lengkap jabat tangan seperti yang tertulis di dokumentasi resminya adalah Noise_IKpsk2_25519_ChaChaPoly_BLAKE2s. Namanya adalah skemanya. IK adalah singkatan dari pola jabat tangan, psk2 adalah singkatan dari kunci pra-berbagi opsional, 25519 adalah singkatan dari kurva pertukaran kunci, ChaChaPoly adalah singkatan dari data cipher, dan BLAKE2s adalah singkatan dari hash.
| peran | teknik | dokumen pendukung | ciri |
|---|---|---|---|
| Desain Jabat Tangan | Pola Noise_IKpsk2 | Kerangka Protokol Kebisingan | Otentikasi bersama, perjanjian kunci, dan perlindungan identitas pemrakarsa dalam satu perjalanan pulang pergi |
| pertukaran kunci | Kurva25519(X25519) | RFC 7748 | Kunci publik 32-byte, kurva elips dirancang untuk mengurangi kesalahan implementasi |
| Enkripsi dan integritas data | ChaCha20-Poli1305 | RFC 8439 | Memproses enkripsi dan pemeriksaan gangguan sekaligus, cepat bahkan tanpa akselerasi perangkat keras |
| Enkripsi Kue | XChaCha20-Poli1305 | Dokumentasi Protokol WireGuard | Modifikasi untuk menulis nilai acak panjang dengan aman |
| Hash dan MAC | BLAKE2s | RFC 7693 | Hash cepat, juga digunakan untuk perhitungan MAC dengan kunci |
| derivasi kunci | HKDF | RFC 5869 | Ekstrak kunci sesi dari hasil pertukaran kunci |
| tabel hash internal | SipHash24 | Makalah Aumasson·Bernstein | Cegah serangan manipulasi yang menargetkan tabel hash |
Penting untuk dicatat bahwa tidak ada fase negosiasi. Dalam protokol yang menukarkan daftar sandi, seperti TLS atau IKEv2, serangan penurunan versi telah dipelajari untuk mengelabui penyerang agar memilih sandi yang lemah. WireGuard tidak memiliki daftarnya sendiri untuk dipilih. Oleh karena itu, tidak ada gunanya melakukan serangan seperti itu.
psk2, atau kunci yang dibagikan sebelumnya, adalah fitur opsional. Dengan menambahkan lapisan kunci simetris di atas kriptografi kunci publik, ini merupakan pertahanan tambahan untuk melindungi konten komunikasi bahkan jika komputer kuantum di masa depan merusak Curve25519. Ini adalah fitur opsional, sehingga ketersediaannya berbeda-beda menurut layanan. StageVPN tidak menawarkan enkripsi tahan kuantum sebagai fitur yang ditawarkan.
Keamanan desain telah ditinjau secara akademis beberapa kali. Proyek WireGuard mengumpulkan penelitian verifikasi formal di situs resminya, termasuk verifikasi simbolis menggunakan pembuktian Tamarin dan bukti komputasi menggunakan CryptoVerif. Namun, verifikasi formal adalah bukti desain protokol. Kami tidak menjamin kualitas penerapan atau pengoperasian server setiap aplikasi. Jadi, aplikasi tetap harus diperbarui dan memeriksa kebijakan logging operator.
T. Seberapa sering kunci sesi berubah?
Kunci sesi diganti dengan jabat tangan baru kira-kira setiap dua menit. Penggantian terjadi saat berkomunikasi dengan kunci yang ada, sehingga pengguna tidak melihat adanya gangguan.
- 0 detikJabat tangan selesai
Mulai transfer data dengan kunci sesi baru.
- 120 detikMulai jabat tangan baru
Saat Anda memiliki data untuk dikirim, buat kunci baru (REKEY_AFTER_TIME). Kuncinya juga diganti jika pesan dikirim pangkat 2 60.
- 180 detikTolak kunci lama
Paket dengan kunci yang lebih lama dari waktu ini tidak akan diterima (REJECT_AFTER_TIME).
- 540 detikPembersihan Menganggur
Setelah tiga kali 180 detik tanpa jabat tangan baru, hapus semua kunci sementara dan status sesi.
Alasan mengapa Anda sering mengganti kunci adalah karena keamanan penerusan. Keamanan penerusan adalah properti yang mencegah konten komunikasi dari sesi yang sudah berakhir dilepaskan meskipun kunci pribadi jangka panjang perangkat kemudian terekspos. WireGuard membuat kunci sementara baru untuk setiap jabat tangan dan menghapus semua kunci yang digunakan dari memori. Bahkan jika satu kunci sesi bocor, cakupan dampaknya akan terbatas pada beberapa menit kunci tersebut digunakan.
Ada juga aturan untuk upaya jabat tangan. Jika tidak ada respons, ia mencoba lagi setiap 5 detik (REKEY_TIMEOUT). Jika tidak ada respons selama 90 detik (REKEY_ATTEMPT_TIME), upaya akan berhenti. Jika tidak ada data yang dikirim dalam waktu 10 detik (KEEPALIVE_TIMEOUT) setelah menerima data, paket keepalive kosong akan dikirim sehingga pihak lain dapat mengonfirmasi responsnya.
WireGuard dirancang untuk tidak melakukan jabat tangan jika tidak ada data yang dikirim. Namun, perangkat di belakang router atau peralatan operator (NAT) sering kali menggunakan pengaturan (PersistentKeepalive) yang mengirimkan paket kosong secara berkala untuk mencegah informasi koneksi terhapus. Panduan resmi merekomendasikan interval 25 detik. Konfigurasi VPN aplikasi StageVPN juga menggunakan 25 detik secara default (per September 2026).
T. Apa perbedaan WireGuard dengan OpenVPN dan IKEv2/IPsec?
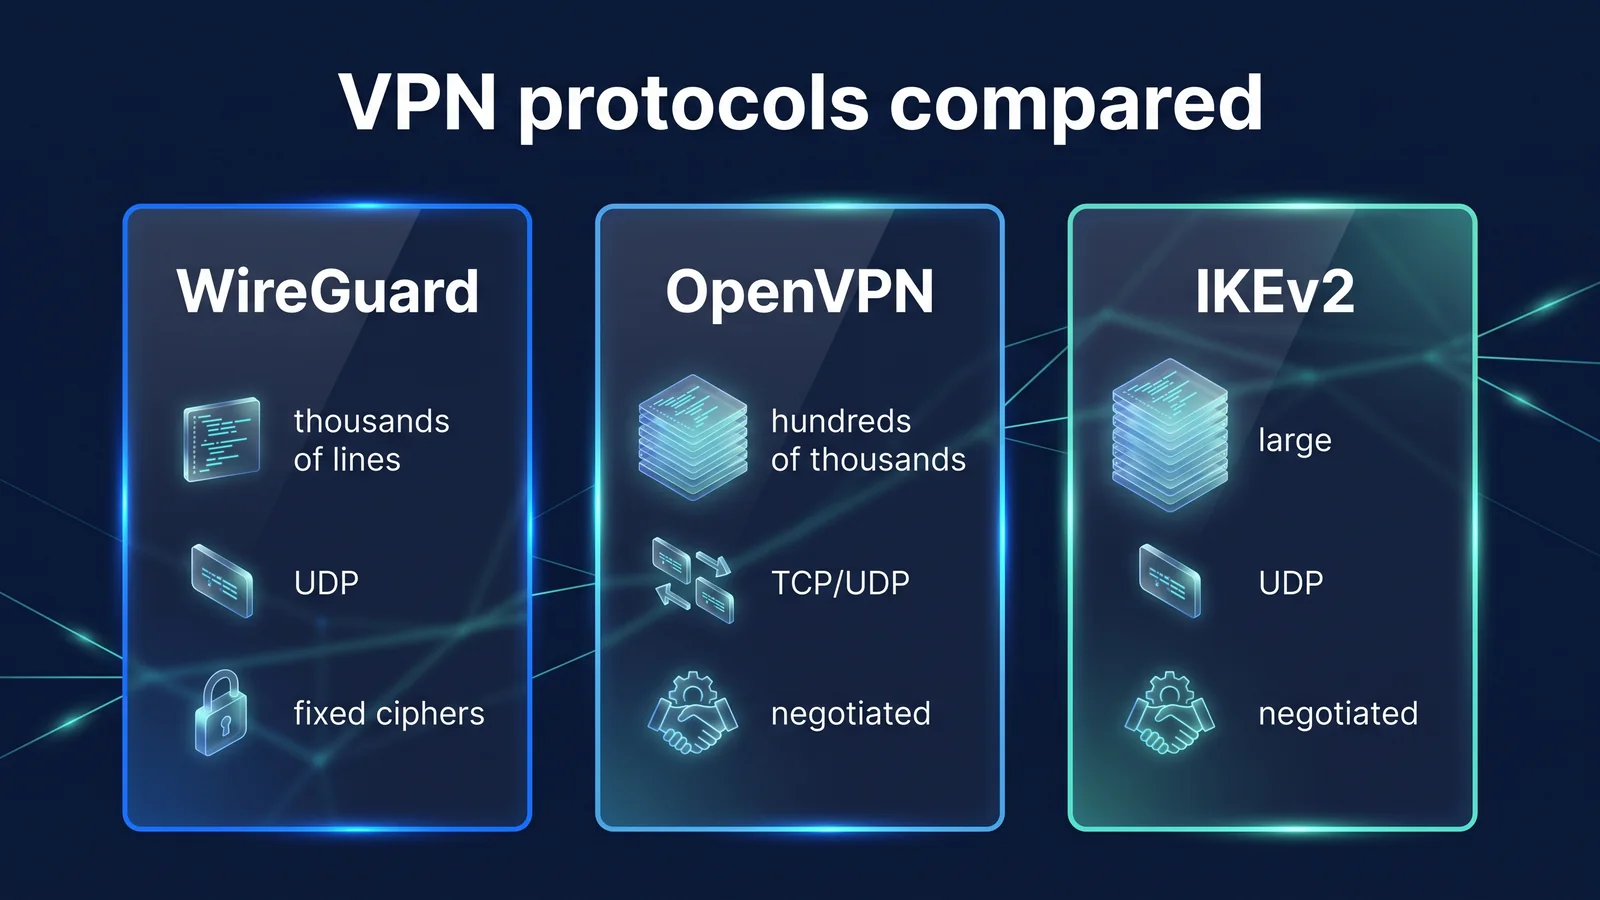
WireGuard adalah protokol yang mengurangi opsi dan mengurangi kode. OpenVPN dan IKEv2/IPsec adalah protokol dengan banyak negosiasi dan opsi untuk disesuaikan dengan berbagai lingkungan.
Gambar di atas menunjukkan perbedaan ukuran kode, metode transmisi, dan metode negosiasi kata sandi. Tabel di bawah ini merangkum perbedaan lainnya yang tidak ditunjukkan pada gambar. Ketiganya saat ini banyak digunakan, namun filosofi desainnya berbeda, bukan salah satu yang unggul tanpa syarat.
| barang | WireGuard | OpenVPN | IKEv2/IPsec |
|---|---|---|---|
| Terbuka/standar | Buku putih 2017, termasuk kernel Linux 2020 | Pertama kali dirilis pada tahun 2001, protokol sumber terbukanya sendiri | Standar IETF (IKEv2 adalah RFC 7296) |
| Metode konfirmasi mitra | Kunci publik 32 byte | Terutama sertifikat X.509, nama pengguna dan kata sandi dapat digabungkan | Sertifikat, kunci yang dibagikan sebelumnya, EAP, dan banyak lagi |
| Perjanjian kunci perjalanan pulang pergi | 1 perjalanan pulang pergi (2 pesan) | Beberapa kali, termasuk jabat tangan TLS. | Minimal 2 pertukaran (4 pesan) |
| perubahan jaringan | Dihasilkan dari perilaku default (roaming) | Sebagian besar koneksi ulang, beberapa dukungan tergantung pada pengaturan | Dilanjutkan dengan dukungan untuk MOBIKE (RFC 4555) |
| Mengatur item | Beberapa baris: kunci, alamat, IP yang diizinkan, dll. | Banyak sertifikat dan opsi | Ada banyak metode otentikasi dan item kebijakan |
| Sistem operasi bawaan | Kernel Linux bawaan, yang lain disediakan sebagai aplikasi | Instal program terpisah | Bawaan untuk Windows, iOS, Android, dll. |
Kecepatan tidak ditentukan oleh protokol saja. Jarak ke server, kualitas saluran lokal, kemacetan server, dan kinerja perangkat semuanya berperan. WireGuard memiliki prosedur sederhana dan operasi kriptografi yang ringan, sehingga seringkali cepat dalam kondisi yang sama. Bukan berarti selalu cepat. Jika kecepatan yang dirasakan rendah, hal pertama yang harus dilakukan adalah beralih ke server terdekat dan membandingkannya.
T. Apa yang dimaksud dengan 'perutean kunci enkripsi' yang mana kunci publik menjadi alamatnya?
Perutean kunci enkripsi adalah metode yang menggabungkan kunci publik pihak lain dan rentang alamat IP (AllowedIPs) yang dapat digunakan pihak lain, dan menggunakan bundel ini untuk menentukan kapan mengirim dan menerima paket. Saat mengirim, tentukan kunci publik mana yang akan dienkripsi dengan alamat tujuan, dan saat menerima, periksa apakah kunci publik yang berhasil didekripsi memenuhi syarat untuk menggunakan alamat sumber.
Struktur ini memiliki dua keuntungan: Pertama, server mengenali paket dari IP terowongan sebagai paket asli hanya jika paket tersebut didekripsi dengan kunci publik yang terikat pada IP tersebut. Meskipun perangkat lain meniru IP terowongan, perangkat tersebut tidak dapat didekripsi dan paket akan dibuang. Kedua, aturan firewall dan aturan kata sandi digabungkan menjadi satu. Administrator hanya perlu mempertahankan satu baris: 'Kunci publik ini adalah rentang alamat ini.'
Jika Anda mengatur AllowedIPs ke 0.0.0.0/0 dan ::/0 pada perangkat pengguna, semua komunikasi IPv4 dan IPv6 menjadi terowongan penuh ke satu server. Aplikasi StageVPN menggunakan metode ini. Item utama konfigurasi WireGuard yang diterima aplikasi dari server tercantum di bawah.
| Item konfigurasi | Pengaturan aplikasi StageVPN | Berarti bagi pengguna |
|---|---|---|
| IP yang diizinkan | 0.0.0.0/0, ::/0 | Melindungi semua perangkat yang semua komunikasi IPv4/IPv6 melewati terowongan |
| DNS | Server DNS yang ditentukan dalam konfigurasi dan kueri VPN juga diteruskan ke terowongan. | Kesulitan melihat domain yang dicari oleh operator atau operator Wi-Fi |
| IP terowongan (Alamat) | Tetapkan alamat internal dalam server untuk setiap akun | Server mengidentifikasi perangkat menggunakan kunci publik dan alamat internal. |
| MTU | Defaultnya 1280, mungkin berbeda-beda tergantung pengaturan server | Mengurangi masalah pemotongan paket di jaringan seluler dan enkapsulasi ganda |
| PersistenKeepalive | Standarnya 25 detik | Pertahankan informasi koneksi bahkan di belakang router atau peralatan operator |
| lokasi koneksi | Pilih dari negara server yang dikelola operator atau pilih otomatis | IP server yang dipilih ditampilkan di situs yang dikunjungi. |
MTU adalah ukuran maksimum paket yang dapat dikirim dalam satu waktu. WireGuard mengenkripsi paket asli dan mengembalikannya ke paket UDP, meningkatkan ukurannya berdasarkan header. Oleh karena itu, MTU di terowongan harus diatur lebih kecil dari MTU di jalur untuk mencegah paket terfragmentasi atau dibuang. Apa dan berapa banyak catatan akses yang disimpan? Akses pemberitahuan penyimpanan catatanIni terbuka untuk umum.
T. Jika WireGuard kuat, apakah seluruh penggunaan Internet saya aman?
TIDAK. Bagian yang dilindungi WireGuard adalah dari perangkat Anda ke server VPN, dan keamanan lebih dari itu ditentukan oleh HTTPS situs dan kebijakan pencatatan operator.
- perangkat sayaAplikasi StageVPN
- Enkripsi WireGuard
- Wi-Fi publik/jaringan komunikasiKafe·LTE
- Enkripsi WireGuard
- server VPNStageVPN
- HTTPS
- Server Situs Web/AplikasiBank/surat
- Enkripsi VPN
- HTTPS situs
- Area yang mungkin terpapar
Di dua bagian kiri gambar, sulit bagi pengguna Wi-Fi publik lainnya, operator Wi-Fi, dan operator untuk melihat konten dan tujuan komunikasi. Setelah keluar dari server VPN, rasanya seperti internet biasa. Jadi sekali lagi, menjadi penting apakah alamatnya adalah situs yang dimulai dengan https://. Risiko di luar protokol harus dipersiapkan tersendiri.
- Bagian setelah server VPN: Situs yang tidak menggunakan HTTPS tidak dienkripsi dari server VPN ke situs tersebut.
- Percaya pada operator: Karena strukturnya, server WireGuard mengetahui kunci publik, IP terowongan, dan alamat akses terakhir setiap perangkat. Di sinilah Anda juga dapat melihat IP tujuan koneksi Anda. Sesuai dengan Undang-Undang Perlindungan Rahasia Komunikasi, StageVPN secara otomatis menghapus catatan akses setelah 93 hari dan tidak merekam konten komunikasi. Alasannya adalah Mengapa kami mengungkapkan kebijakan penyimpanan catatan akses kami?menjelaskan.
- Ancaman di Dalam Perangkat Anda: Aplikasi berbahaya atau halaman phishing adalah masalah yang terjadi di dalam terowongan, yaitu pada perangkat Anda. Protokol tidak menghentikannya. Pembagiannya adalah Apa yang Dicegah dan Tidak Dapat Dicegah oleh VPNSilakan merujuk ke.
- Saat koneksi terputus: Saat terowongan terputus, komunikasi dapat keluar melalui jalur normal. Periksa status koneksi aplikasi sebelum melakukan operasi sensitif apa pun. Kebiasaan di jaringan publik Aturan Keamanan Wi-Fi PublikSaya mengaturnya dalam .
- DNS dan IPv6: Jika aplikasi VPN lain atau pengaturan DNS terpisah di perangkat Anda mengubah rute, pertanyaan mungkin keluar dari terowongan. Bagaimana cara memeriksanya Panduan untuk Kebocoran DNS dan Kebocoran WebRTCada di
Saat Anda pertama kali terhubung, iPhone akan meminta Anda untuk menambahkan konfigurasi VPN, dan Android akan meminta Anda untuk mengizinkan permintaan koneksi VPN. Anda harus mengizinkan ini agar aplikasi dapat membuat terowongan WireGuard. Pesan berdasarkan perangkat Memulai di iPhone/iPadDan Memulai di Androiddan ruang lingkup ketentuannya adalah Fitur dan Cakupan PenawaranAnda dapat memeriksanya di sini.
Q. Mengapa koneksi tetap ada meskipun berganti dari Wi-Fi ke LTE?
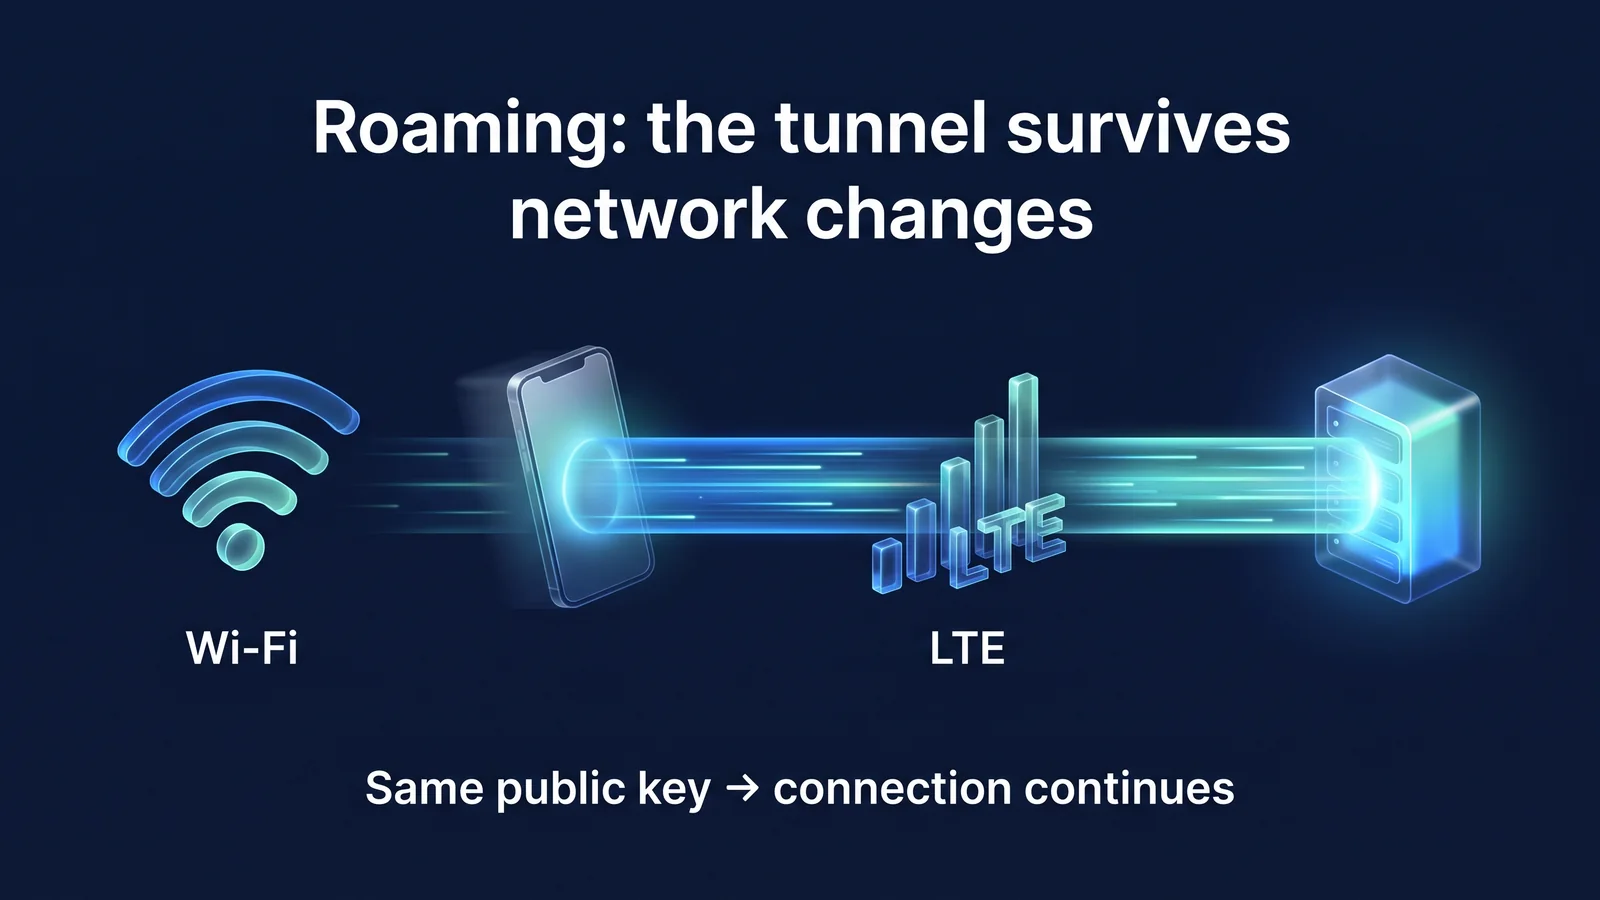
Hal ini karena WireGuard mengidentifikasi perangkat berdasarkan kunci publiknya, bukan alamat IP-nya. Bahkan jika jaringan berubah dan IP berubah, server mengingat alamat di mana paket yang didekripsi terakhir kali tiba dan merespons dengan alamat tersebut.
Cara membedakan koneksi berdasarkan alamat IP
- Koneksi yang ada akan hilang ketika jaringan berubah
- Perlu mengautentikasi lagi dan menyetujui kunci
- Komunikasi aplikasi kemungkinan akan berhenti pada saat transisi
WireGuard (dibedakan berdasarkan kunci publik)
- Paket dari alamat baru juga dikenali sebagai pihak yang sama jika didekripsi dengan kunci publik yang sama.
- Perbarui alamat yang ditanggapi server dengan alamat baru
- Jika kehidupan kunci tetap ada, maka akan segera dilanjutkan tanpa jabat tangan.
Perilaku ini disebut roaming. Ponsel cerdas beralih antara Wi-Fi rumah, Wi-Fi kafe, dan LTE/5G saat bepergian beberapa kali sehari. Jika VPN disambungkan kembali dari awal setiap saat, akan ada saatnya pengiriman pesan dan streaming akan berhenti. WireGuard menangani transisi ini sebagai perilaku default protokol. Tidak diperlukan pengaturan terpisah.
WireGuard hanya menggunakan UDP. UDP adalah metode transmisi ringan yang tidak memerlukan prosedur pembuatan koneksi. Ini tidak tumpang tindih dengan kontrol transmisi ulang komunikasi TCP bolak-balik di dalam terowongan. Ada masalah yang diketahui ketika TCP berlapis di atas TCP, ketika terjadi kerugian, kedua lapisan melakukan transmisi ulang secara bersamaan dan kecepatan turun secara signifikan. WireGuard secara arsitektural menghindari masalah ini.
Sementara itu, StageVPN mencatat alamat IP dari mana perangkat mengakses server VPN ketika berubah, sebagai salah satu catatan koneksi menurut hukum. Fakta bahwa roaming terjadi berarti ia tetap berada di server.
Harap tahu Ada batasan pada desain yang hanya menggunakan UDP. Beberapa jaringan hotel, perusahaan, dan sekolah memblokir komunikasi UDP selain akses web. Koneksi WireGuard mungkin tidak berfungsi di tempat seperti itu. Dalam hal ini, coba beralih ke Wi-Fi atau data seluler lain. Jika masih tidak berhasil, cantumkan model perangkat, sistem operasi dan versi aplikasi, serta waktu terjadinya. dukungan pelangganSilakan hubungi kami.
daftar istilah
Saya telah mengatur istilah-istilah dalam artikel ini satu per satu. Arti yang sama digunakan ketika membaca dokumen VPN lainnya.
- jabat tangan
- Ini adalah proses di mana dua perangkat saling mengidentifikasi dan menyepakati kunci enkripsi sebelum memulai komunikasi.
- 1-RTT (1 perjalanan pulang pergi)
- Artinya prosesnya selesai hanya dengan mengirim pesan satu kali dan kembali satu kali.
- Kunci statis (kunci publik/kunci pribadi)
- Pasangan kunci yang disimpan di perangkat Anda untuk waktu yang lama dan digunakan untuk memverifikasi identitas Anda. Kunci publik diketahui pihak lain, dan kunci privat tidak dikirim keluar perangkat.
- kunci sementara
- Kunci ini dibuat baru untuk setiap jabat tangan dan dihapus di akhir sesi.
- kunci sesi
- Kunci simetris yang dibuat sebagai hasil jabat tangan yang mengenkripsi data sebenarnya.
- Keamanan ke depan
- Properti ini mencegah konten sesi yang sudah berakhir dirilis meskipun kunci privat jangka panjang kemudian diekspos.
- AEAD
- ChaCha20-Poly1305 adalah metode kriptografi yang memproses enkripsi dan deteksi gangguan sekaligus.
- MAC
- Ini adalah nilai pendek yang dihitung dan dilampirkan pada kunci untuk memastikan bahwa pesan tersebut tidak dipalsukan.
- serangan ulangan
- Ini adalah serangan yang menipu sistem dengan merekam pesan normal dan mengirimkannya lagi nanti.
- Perutean kunci enkripsi
- Metode WireGuard yang mengikat kunci publik dan rentang IP yang diizinkan untuk menentukan kunci mana yang akan dienkripsi dan paket mana yang akan diterima.
- IP yang diizinkan
- Ini adalah kisaran alamat IP yang dapat dikirim dan diterima oleh mitra kunci publik tertentu. 0.0.0.0/0 dan ::/0 merujuk ke semua alamat.
- titik akhir
- Ini adalah alamat Internet dan port UDP pihak lain yang sebenarnya, dan server memperbarui nilai-nilai ini ketika roaming terjadi.
- berkeliaran
- Meskipun alamat IP perangkat berubah, terowongan yang sama terus berlanjut.
- NAT
- Ini adalah metode di mana router atau peralatan perusahaan telekomunikasi mengubah alamat beberapa perangkat menjadi satu alamat publik.
- tetap hidup
- Ini adalah paket tanpa konten yang dikirim secara berkala untuk mencegah informasi koneksi terhapus.
- MTU
- Ini adalah ukuran maksimum paket yang dapat dikirim dalam satu waktu.
- UDP
- Ini adalah metode transmisi ringan yang mengirimkan paket tanpa prosedur pembuatan koneksi dan tanpa transmisi ulang.
bahan referensi
- Protokol & Kriptografi — Format dan ukuran pesan, kriptografi, nilai pengatur waktu (proyek WireGuard)
- WireGuard: Terowongan Jaringan Kernel Generasi Berikutnya — Sasaran desain, ukuran kode, perutean kunci enkripsi, roaming (buku putih Jason A. Donenfeld, NDSS 2017)
- Verifikasi Formal — Daftar studi verifikasi formal, termasuk Tamarin, CryptoVerif, dll. (proyek WireGuard)
- Mulai Cepat — Pengaturan PersistentKeepalive dan interval yang disarankan (proyek WireGuard)
- Kerangka Protokol Kebisingan — Definisi pola jabat tangan IK (Proyek Kebisingan)
- RFC 8439: ChaCha20 dan Poly1305 untuk Protokol IETF — Metode enkripsi data (IETF)
- RFC 7748: Kurva Elips untuk Keamanan — Pertukaran Kunci Curve25519 (IETF)
- RFC 7693: Hash Kriptografi BLAKE2 dan MAC — Perhitungan hash dan MAC (IETF)
- RFC 7296: Protokol Pertukaran Kunci Internet Versi 2 (IKEv2) — Prosedur Pertukaran IKEv2 (IETF)
- RFC 4555: Protokol Mobilitas dan Multihoming IKEv2 (MOBIKE) — Penanganan Perubahan Jaringan di IKEv2 (IETF)


