

WireGuardes un protocolo VPN que crea una conexión de red virtual cifrada (túnel) entre dos dispositivos que se identifican entre sí con una clave pública.
La aplicación StageVPN (iPhone·iPad·Android) utiliza este WireGuard para enviar comunicaciones IPv4/IPv6 y consultas DNS para todo el dispositivo al servidor VPN. Este artículo plantea ocho preguntas para explicar por qué WireGuard se considera rápido y fácil de revisar. Para cada pregunta, primero escribí una respuesta de dos oraciones y luego expliqué los principios con las tablas y diagramas a continuación. Las cifras se basan en el documento técnico de WireGuard y la documentación del protocolo oficial.
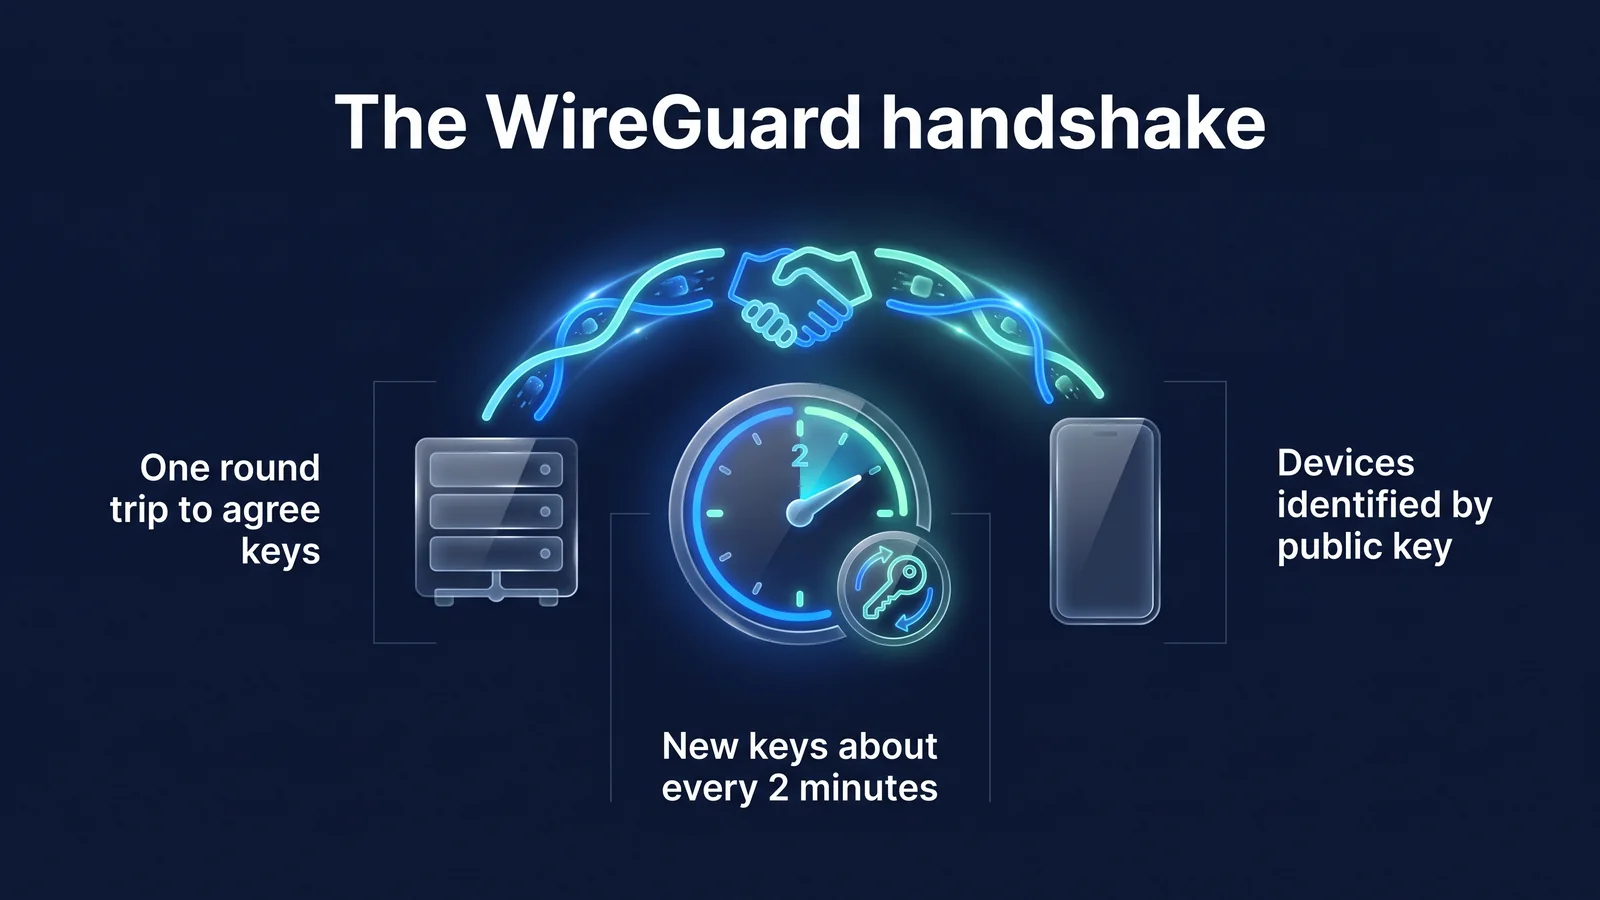
- Aproximadamente 4.000 líneas
- Tamaño del código de la implementación del kernel de Linux en el momento de la publicación del documento técnico en 2017
- 1 viaje de ida y vuelta
- Número de viajes de ida y vuelta de mensajes necesarios para que el protocolo de enlace cree la clave de sesión
- 120 segundos
- Cuándo empezar a cambiar las claves de sesión con un nuevo protocolo de enlace
- 1 cosa
- Número de combinaciones de contraseñas fijas utilizadas sin negociación
La siguiente imagen reúne las tres propiedades más importantes de este artículo en una sola página. El dispositivo y el servidor acuerdan la clave de sesión en un solo viaje de ida y vuelta. La clave se actualiza aproximadamente cada dos minutos. El servidor reconoce el otro dispositivo por su clave pública, no por su dirección IP. Continúe leyendo para descubrir qué preguntas responde cada una de las tres propiedades.
P. ¿Qué es WireGuard, quién lo creó y por qué?
WireGuard es un protocolo e implementación de VPN diseñado por Jason A. Donenfeld y lanzado en 2017. El objetivo era reducir la cantidad de elementos de configuración, fijar el método de cifrado en uno y hacerlo de un tamaño en el que los expertos puedan leer y revisar el código completo.
El protocolo VPN es un conjunto de reglas para que dispositivos y servidores se identifiquen entre sí, compartan claves de cifrado y empaqueten e intercambien datos. Los protocolos existentes tienen muchas opciones y pasos de negociación para adaptarse a diversos entornos. Más opciones dan como resultado un código más grande. También aumenta la posibilidad de crear una configuración débil debido a errores de configuración. WireGuard adoptó el enfoque opuesto. Redujimos la cantidad de opciones y acortamos el código.
| Punto de vista | caso | significado |
|---|---|---|
| 2017 | Libro blanco presentado en la conferencia NDSS | Objetivos de diseño, protocolo de enlace y enrutamiento de claves de cifrado descritos en un documento público |
| marzo 2020 | Incluido por defecto en el kernel de Linux 5.6 | Se puede utilizar en servidores Linux sin instalar módulos separados |
| Después de la publicación del libro blanco | Implementaciones oficiales lanzadas para Windows, macOS, iOS y Android | La aplicación para teléfono inteligente se conecta al servidor usando el mismo protocolo |
| hoy | Acumulación de investigaciones de verificación de formato como Tamarin y CryptoVerif | La seguridad del diseño del protocolo ha sido revisada académicamente. |
El tamaño del código depende de la implementación y el momento. Por lo tanto, "aproximadamente 4.000 líneas" no deben leerse como el valor actual exacto, sino como "un orden de magnitud menor que otras implementaciones de VPN". La aplicación StageVPN utiliza esta implementación WireGuard en iPhone·iPad y Android. StageVPN para Chrome, una extensión de Chrome, es un proxy HTTPS en lugar de WireGuard. La diferencia entre los dos métodos es VPN de navegador versus VPN de aplicaciónesta cubierto de
P. ¿En qué orden se realizan las conexiones WireGuard?
Una conexión se crea con un apretón de manos de dos mensajes, uno de ida y vuelta. Cuando el iniciador envía un mensaje de inicio y el respondedor devuelve un mensaje de respuesta, ambas partes calculan la misma clave de sesión e intercambian datos inmediatamente.
- mensaje de inicioEl iniciador (dispositivo) envía una clave pública temporal, una clave pública cifrada y una marca de tiempo cifrada.
- mensaje de respuestaEl respondedor (servidor) envía su clave pública temporal y verifica al iniciador.
- Cálculo de clave de sesiónA partir de los resultados del intercambio de claves, ambas partes derivan un par de claves simétricas para enviar y recibir.
- transferencia de datosCada paquete se cifra con ChaCha20-Poly1305 y se le asigna un número de secuencia (contador).
Un apretón de manos es un proceso mediante el cual dos partes se identifican y acuerdan una clave de cifrado antes de iniciar la comunicación. El apretón de manos de WireGuard sigue el patrón IK del marco Noise. El patrón IK requiere que el iniciador conozca de antemano la clave pública del respondedor. La aplicación StageVPN cumple esta condición porque recibe la clave pública del servidor al que conectarse en la configuración de VPN.
| mensaje | tamaño | Contenidos incluidos | role |
|---|---|---|---|
| Iniciar apretón de manos (tipo 1) | 148 bytes | Clave pública temporal, clave pública estática cifrada, marca de tiempo cifrada, 2 MAC | Prueba de identidad del iniciador, bloquear ataques de repetición |
| Respuesta de apretón de manos (tipo 2) | 92 bytes | Clave pública temporal del respondedor, texto cifrado vacío para verificación, 2 MAC | Acuerdo clave completado |
| Respuesta de cookie (tipo 3) | 64 bytes | cookies cifradas | Verifique la dirección de salida cuando el servidor esté sobrecargado |
| Datos (Tipo 4) | Encabezado de 16 bytes y texto cifrado. | Número de destinatario, contador, paquete IP cifrado y etiqueta de autenticación | entrega de comunicación real |
La marca de tiempo en el mensaje de inicio evita ataques de repetición. Un ataque de repetición es un ataque en el que un atacante graba un mensaje normal y lo reenvía más tarde. El servidor descarta un mensaje si la marca de tiempo es anterior a un envío anterior desde el mismo dispositivo.
La primera MAC se puede crear conociendo la clave pública del servidor. Por lo tanto, el servidor no responde a los paquetes enviados por escáneres que no conocen la clave pública del servidor. Desde fuera, es difícil incluso saber si hay un servidor VPN en ese puerto. Cuando el servidor está sobrecargado, primero se envía una respuesta de cookie antes de realizar cálculos pesados. Es un dispositivo que procesa solo solicitudes cuya dirección de origen se confirma como genuina, evitando ataques que mantienen al servidor ocupado con direcciones falsas.
P. ¿Qué técnica de cifrado utiliza WireGuard?
Establezca solo un método de criptografía para cada función y utilícelo sin negociación. Si se encuentra un problema con una técnica, en lugar de agregar opciones, cambiamos la versión del protocolo para que todas las implementaciones se muevan juntas.
El nombre completo del protocolo de enlace tal como está escrito en la documentación oficial es Noise_IKpsk2_25519_ChaChaPoly_BLAKE2s. El nombre es el esquema. IK significa patrón de protocolo de enlace, psk2 significa clave precompartida opcional, 25519 significa curva de intercambio de claves, ChaChaPoly significa cifrado de datos y BLAKE2s significa hash.
| role | técnicas | documento de respaldo | característica |
|---|---|---|---|
| Diseño de apretón de manos | Patrón Noise_IKpsk2 | Marco del protocolo de ruido | Autenticación mutua, acuerdo de claves y protección de la identidad del iniciador en un solo viaje de ida y vuelta |
| intercambio de claves | Curva25519(X25519) | RFC 7748 | Clave pública de 32 bytes, curva elíptica diseñada para reducir errores de implementación |
| Cifrado e integridad de datos | ChaCha20-Poly1305 | RFC 8439 | Procesa comprobaciones de cifrado y manipulación a la vez, rápidamente incluso sin aceleración de hardware |
| Cifrado de cookies | XChaCha20-Poly1305 | Documentación del protocolo WireGuard | Modificación para escribir valores aleatorios largos de forma segura |
| Hash y MAC | BLAKE2s | RFC 7693 | Hash rápido, también utilizado para cálculos de MAC con clave |
| derivación de clave | HKDF | RFC 5869 | Extraer la clave de sesión del resultado del intercambio de claves |
| tabla hash interna | SipHash24 | Papel de Aumasson·Bernstein | Evite ataques de manipulación dirigidos a tablas hash |
Es importante señalar que no existe una fase de negociación. En protocolos que intercambian listas de cifrados, como TLS o IKEv2, se han estudiado ataques de degradación para engañar a los atacantes para que elijan cifrados débiles. WireGuard no tiene una lista propia para elegir. Por lo tanto, no tiene sentido establecer tal ataque.
psk2, o clave precompartida, es una característica opcional. Al agregar una capa de claves simétricas sobre la criptografía de clave pública, es una defensa adicional para proteger el contenido de la comunicación incluso si una futura computadora cuántica rompe la Curve25519. Esta es una característica opcional, por lo que la disponibilidad varía según el servicio. StageVPN no ofrece cifrado resistente a cuánticos como característica ofrecida.
La seguridad del diseño ha sido revisada académicamente varias veces. El proyecto WireGuard reúne investigaciones de verificación formal en su sitio oficial, incluida la verificación simbólica utilizando el probador Tamarin y la prueba computacional utilizando CryptoVerif. Sin embargo, la verificación formal es una prueba del diseño del protocolo. No garantizamos la calidad de implementación ni el funcionamiento del servidor de cada aplicación. Por lo tanto, sigue siendo necesario mantener la aplicación actualizada y comprobar la política de registro del operador.
P. ¿Con qué frecuencia cambian las claves de sesión?
Las claves de sesión se reemplazan con un nuevo protocolo de enlace aproximadamente cada dos minutos. La sustitución se realiza mientras se comunica con la clave existente, por lo que los usuarios no notan ninguna interrupción.
- 0 segundosApretón de manos completado
Inicie la transferencia de datos con la nueva clave de sesión.
- 120 segundosIniciar un nuevo apretón de manos
Cuando tenga datos para enviar, cree una nueva clave (REKEY_AFTER_TIME). La clave también se reemplaza si el mensaje se envía a la potencia de 2 60.
- 180 segundosRechazar clave antigua
Los paquetes con claves anteriores a esta hora no se recibirán (REJECT_AFTER_TIME).
- 540 segundosLimpieza inactiva
Después de tres veces 180 segundos sin un nuevo protocolo de enlace, borre todas las claves temporales y el estado de la sesión.
La razón por la que cambia las claves con frecuencia es por la seguridad directa. La seguridad directa es una propiedad que evita que se publique el contenido de la comunicación de una sesión ya finalizada, incluso si la clave privada a largo plazo del dispositivo queda expuesta más adelante. WireGuard crea una nueva clave temporal para cada protocolo de enlace y borra de la memoria las claves utilizadas. Incluso si se filtrara una única clave de sesión, el alcance del impacto se limitaría a los pocos minutos en que se utilizó la clave.
También existen reglas para los intentos de apretón de manos. Si no hay respuesta, vuelve a intentarlo cada 5 segundos (REKEY_TIMEOUT). Si no hay respuesta durante 90 segundos (REKEY_ATTEMPT_TIME), el intento se detendrá. Si no hay datos para enviar dentro de los 10 segundos (KEEPALIVE_TIMEOUT) posteriores a la recepción de los datos, se envía un paquete keepalive vacío para que la otra parte pueda confirmar la respuesta.
WireGuard está diseñado para no realizar un protocolo de enlace si no hay datos para enviar. Sin embargo, los dispositivos detrás de enrutadores o equipos de operador (NAT) suelen utilizar una configuración (PersistentKeepalive) que envía paquetes vacíos a intervalos regulares para evitar que se borre la información de conexión. La orientación oficial recomienda un intervalo de 25 segundos. La configuración VPN de la aplicación StageVPN también utiliza 25 segundos de forma predeterminada (a partir de septiembre de 2026).
P. ¿En qué se diferencia WireGuard de OpenVPN e IKEv2/IPsec?
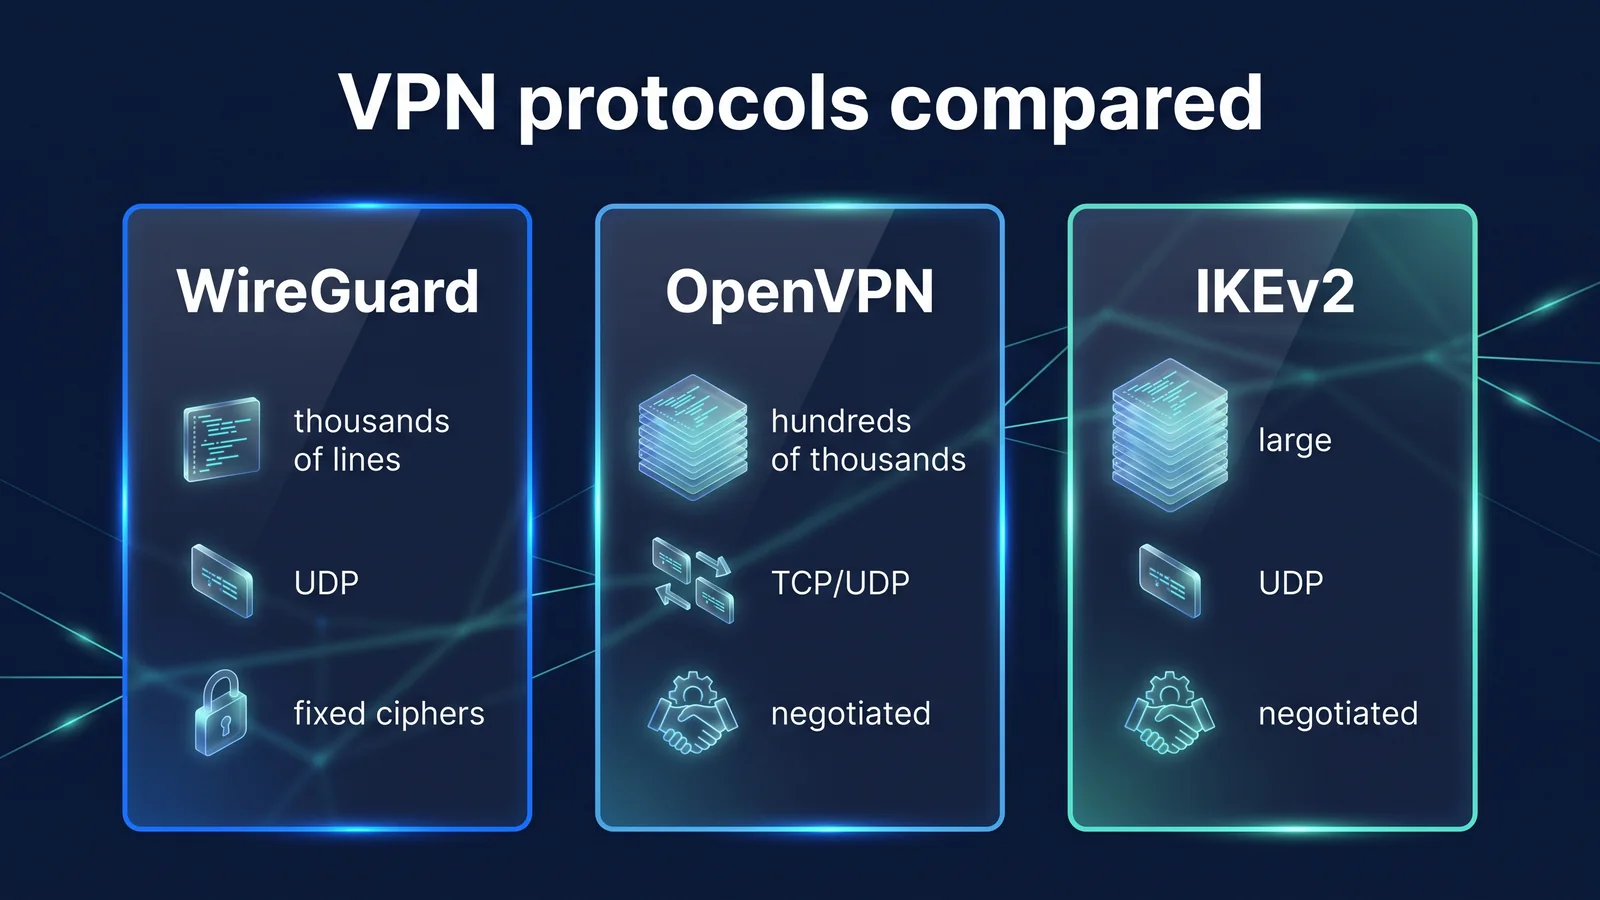
WireGuard es un protocolo que reduce las opciones y reduce el código. OpenVPN e IKEv2/IPsec son protocolos con muchas negociaciones y opciones para adaptarse a diversos entornos.
La figura anterior muestra las diferencias en el tamaño del código, el método de transmisión y el método de negociación de contraseña. La siguiente tabla resume las diferencias restantes que no se muestran en la figura. Los tres se utilizan ampliamente actualmente, pero sus filosofías de diseño son diferentes, en lugar de que ninguna sea incondicionalmente superior.
| artículo | WireGuard | OpenVPN | IKEv2/IPsec |
|---|---|---|---|
| Abierto/estándar | Informe técnico de 2017, incluido el kernel de Linux 2020 | Lanzado por primera vez en 2001, su propio protocolo de código abierto. | Estándar IETF (IKEv2 es RFC 7296) |
| Método de confirmación de socio | clave pública de 32 bytes | Principalmente se pueden combinar el certificado X.509, el nombre de usuario y la contraseña. | Certificados, claves precompartidas, EAP y más |
| Acuerdo clave ida y vuelta | 1 ida y vuelta (2 mensajes) | Varias veces, incluido el protocolo de enlace TLS. | Mínimo de 2 intercambios (4 mensajes) |
| cambio de red | Como resultado del comportamiento predeterminado (roaming) | Principalmente reconexión, algo de soporte dependiendo de la configuración | Continúa con soporte para MOBIKE (RFC 4555) |
| Elementos de configuración | Unas pocas líneas: clave, dirección, IP permitida, etc. | Muchos certificados y opciones. | Hay muchos métodos de autenticación y elementos de política. |
| Sistema operativo incorporado | Kernel de Linux integrado, otros proporcionados como aplicaciones | Instalar programa separado | Integrado para Windows, iOS, Android, etc. |
La velocidad no está determinada únicamente por el protocolo. La distancia al servidor, la calidad de la línea local, la congestión del servidor y el rendimiento del dispositivo influyen. WireGuard tiene procedimientos simples y operaciones criptográficas ligeras, por lo que suele ser rápido en las mismas condiciones. Eso no quiere decir que siempre sea rápido. Si la velocidad percibida es baja, lo primero que hay que hacer es cambiar a un servidor cercano y comparar.
P. ¿Qué es el "enrutamiento de clave de cifrado" donde la clave pública se convierte en la dirección?
El enrutamiento de claves de cifrado es un método que agrupa la clave pública de la otra parte y el rango de direcciones IP (AllowedIP) que la otra parte puede usar, y utiliza este paquete para determinar tanto al enviar como al recibir paquetes. Al enviar, determine qué clave pública cifrar con la dirección de destino y, al recibir, verifique si la clave pública que descifró correctamente está calificada para usar la dirección de origen.
Esta estructura tiene dos ventajas: primero, el servidor reconoce los paquetes de una IP de túnel como genuinos solo si se descifran con la clave pública vinculada a esa IP. Incluso si otro dispositivo imita la IP del túnel, no se puede descifrar y el paquete se descarta. En segundo lugar, las reglas de firewall y contraseñas se combinan en una sola. Los administradores sólo necesitan mantener una línea: "Esta clave pública es este rango de direcciones".
Si configura AllowedIPs en 0.0.0.0/0 y ::/0 en el dispositivo del usuario, todas las comunicaciones IPv4 e IPv6 se convierten en un túnel completo hacia un servidor. La aplicación StageVPN utiliza este método. Los elementos principales de la configuración de WireGuard que la aplicación recibe del servidor se enumeran a continuación.
| Elementos de configuración | Configuración de la aplicación StageVPN | Significado para los usuarios |
|---|---|---|
| IP permitidas | 0.0.0.0/0, ::/0 | Protege todos los dispositivos donde toda la comunicación IPv4/IPv6 pasa por un túnel |
| DNS | El servidor DNS especificado en la configuración de VPN y las consultas también se reenvían al túnel. | Dificultad para ver los dominios buscados por operadores u operadores de Wi-Fi |
| IP del túnel (dirección) | Asignar direcciones internas dentro del servidor a cada cuenta | El servidor identifica dispositivos mediante claves públicas y direcciones internas. |
| MTU | Predeterminado 1280, puede variar dependiendo de la configuración del servidor | Reduce los problemas de truncamiento de paquetes en redes móviles y doble encapsulación. |
| PersistenteMantener Vivo | Predeterminado 25 segundos | Mantenga la información de conexión incluso detrás del enrutador o equipo del operador |
| ubicación de conexión | Elija entre países de servidores administrados por operadores o seleccione automáticamente | La IP del servidor seleccionado se muestra en los sitios visitados. |
MTU es el tamaño máximo de paquetes que se pueden enviar al mismo tiempo. WireGuard cifra el paquete original y lo vuelve a colocar en un paquete UDP, aumentando el tamaño según el encabezado. Por lo tanto, la MTU en el túnel debe configurarse más pequeña que la MTU en la línea para evitar que los paquetes se fragmenten o descarten. ¿Qué y cuántos registros de acceso se mantienen? Acceder al aviso de almacenamiento de registrosEstá abierto al público.
P. Si WireGuard es potente, ¿es seguro todo mi uso de Internet?
No. La sección que protege WireGuard va desde su dispositivo hasta el servidor VPN, y la seguridad más allá está determinada por el HTTPS del sitio y la política de registro del operador.
- mi dispositivoAplicación StageVPN
- Cifrado WireGuard
- Red pública de comunicación/WiFiCafé·LTE
- Cifrado WireGuard
- servidor vpnStageVPN
- HTTPS
- Sitio web/servidor de aplicacionesBanco/correo
- Cifrado VPN
- HTTPS del sitio
- Áreas que pueden estar expuestas
En las dos secciones izquierdas de la imagen, es difícil para otros usuarios de Wi-Fi público, el operador de Wi-Fi y el operador ver el contenido y el destino de la comunicación. Después de salir del servidor VPN, es como Internet normal. De nuevo, resulta importante si la dirección es un sitio que comienza con https://. Los riesgos fuera del protocolo deben prepararse por separado.
- Sección después del servidor VPN: Los sitios que no utilizan HTTPS no se cifran desde el servidor VPN al sitio.
- Confianza en los operadores: Debido a su estructura, el servidor WireGuard conoce la clave pública, la IP del túnel y la dirección del último acceso de cada dispositivo. Aquí también es donde puedes ver la IP de destino de tu conexión. De acuerdo con la Ley de Protección de Secretos de Comunicaciones, StageVPN elimina automáticamente los registros de acceso después de 93 días y no registra el contenido de las comunicaciones. La razón es ¿Por qué divulgamos nuestra política de retención de registros de acceso?explicado.
- Amenazas dentro de su dispositivo: Las aplicaciones maliciosas o páginas de phishing son problemas que ocurren dentro del túnel, es decir, en tu dispositivo. El protocolo no lo impide. La división es Lo que las VPN previenen y no pueden prevenirConsulte .
- En el momento en que se pierde la conexión: Mientras el túnel esté desconectado, la comunicación puede salir por la ruta normal. Verifique el estado de conexión de la aplicación antes de realizar cualquier operación sensible. Hábitos en las redes públicas Reglas de seguridad de Wi-Fi públicoLo organicé en .
- DNS e IPv6: Si otra aplicación VPN o la configuración DNS separada de su dispositivo cambian la ruta, las consultas pueden salir del túnel. como comprobar Guía de fugas de DNS y fugas de WebRTCesta en
Cuando se conecte por primera vez, el iPhone le pedirá que agregue una configuración de VPN y Android le pedirá que permita la solicitud de conexión VPN. Debe permitir esto para que las aplicaciones puedan crear túneles WireGuard. Ordenar por dispositivo Primeros pasos en iPhone/iPady Empezando en Androidy el alcance de la provisión es Características y alcance de la ofertaPuedes consultarlo aquí.
P. ¿Por qué la conexión permanece incluso cuando se cambia de Wi-Fi a LTE?
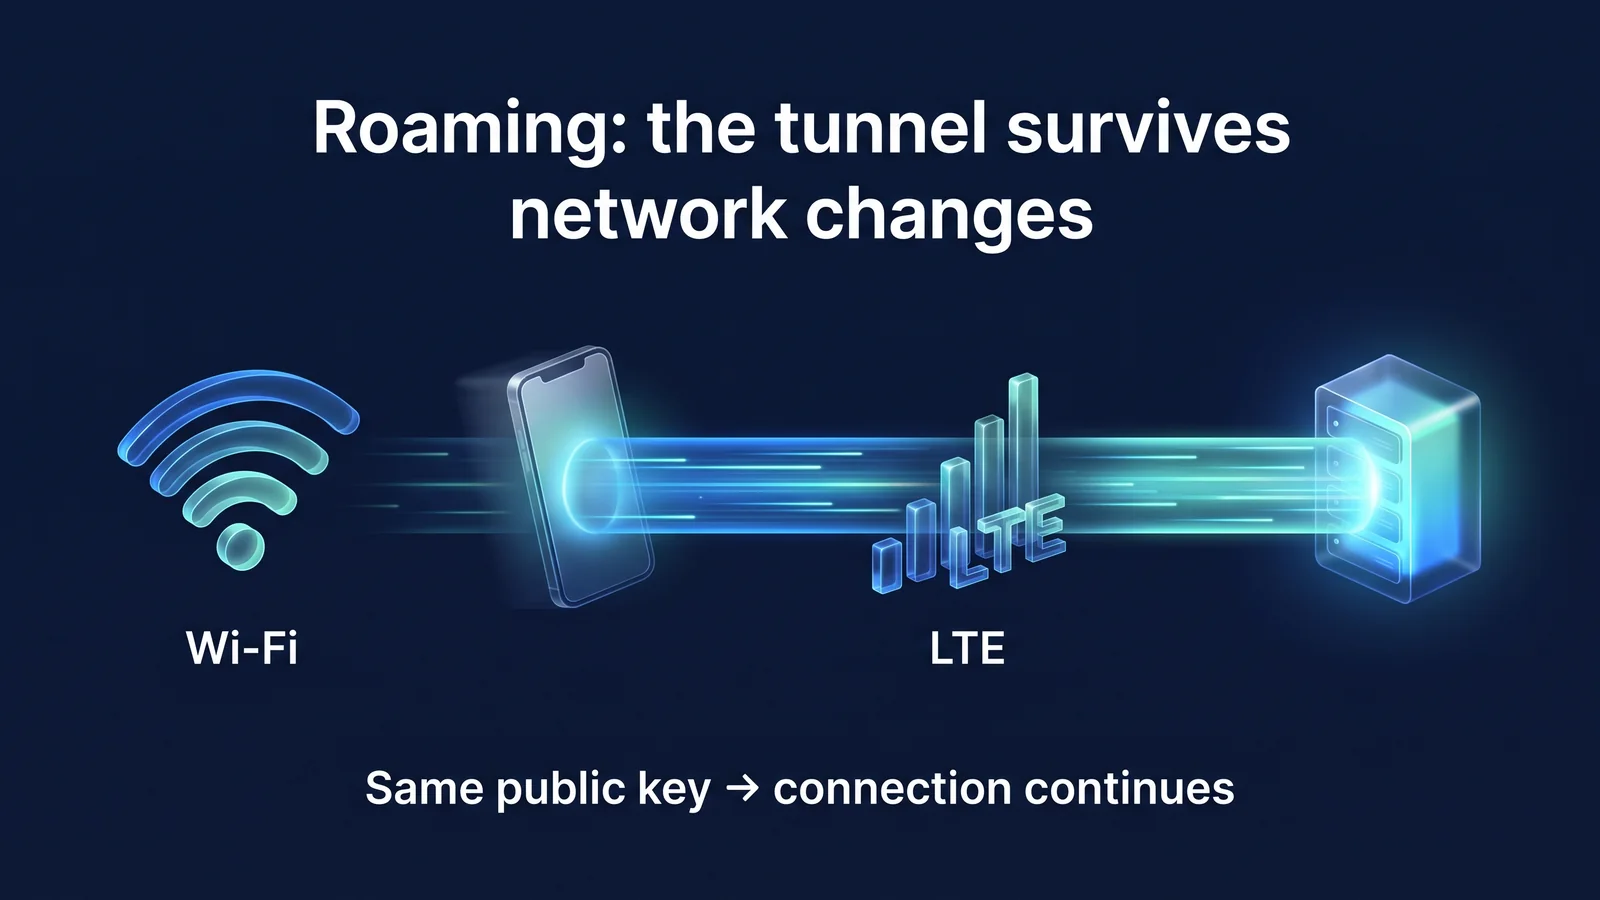
Esto se debe a que WireGuard identifica los dispositivos por sus claves públicas, no por sus direcciones IP. Incluso si la red cambia y la IP cambia, el servidor recuerda la dirección a la que llegó por última vez el paquete descifrado y responde con esa dirección.
Cómo distinguir conexiones por dirección IP
- Las conexiones existentes se pierden cuando las redes cambian
- Es necesario autenticarse nuevamente y acordar las claves.
- Es probable que la comunicación de la aplicación se detenga en el momento de la transición.
WireGuard (diferenciado por clave pública)
- Los paquetes de una nueva dirección también se reconocen como de la misma parte si se descifran con la misma clave pública.
- Actualizar la dirección a la que el servidor responde con una nueva dirección
- Si la vida clave permanece, continúa inmediatamente sin apretón de manos.
Este comportamiento se llama roaming. Los teléfonos inteligentes alternan entre Wi-Fi doméstico, Wi-Fi de cafetería y LTE/5G mientras están en movimiento varias veces al día. Si la VPN se vuelve a conectar desde el principio cada vez, habrá un momento en el que se detendrán los mensajes y la transmisión. WireGuard maneja esta transición como el comportamiento predeterminado del protocolo. No se requieren configuraciones separadas.
WireGuard solo usa UDP. UDP es un método de transmisión ligero que no requiere un procedimiento de establecimiento de conexión. No se superpone con el control de retransmisión de las comunicaciones TCP que van y vienen dentro del túnel. Existe un problema conocido: cuando TCP se superpone a TCP, cuando se produce una pérdida, ambas capas se retransmiten simultáneamente y la velocidad cae significativamente. WireGuard evita arquitectónicamente este problema.
Mientras tanto, StageVPN registra la dirección IP desde la que el dispositivo accedió al servidor VPN cuando cambia, como uno de los registros de conexión según la ley. El hecho mismo de que se produzca roaming significa que permanece en el servidor.
por favor sepa Existen limitaciones para los diseños que solo utilizan UDP. Algunas redes de hoteles, empresas y escuelas bloquean las comunicaciones UDP distintas del acceso web. Es posible que la conexión WireGuard no funcione en dichos lugares. En este caso, prueba a cambiar a otra red Wi-Fi o de datos móviles. Si aún no funciona, indique el modelo del dispositivo, el sistema operativo y la versión de la aplicación, y la hora en que ocurrió. atención al clientePor favor contáctenos.
glosario de términos
He organizado los términos de este artículo una oración a la vez. Se utiliza el mismo significado al leer otros documentos VPN.
- apretón de manos
- Este es un proceso en el que dos dispositivos se identifican entre sí y acuerdan una clave de cifrado antes de iniciar la comunicación.
- 1-RTT (1 ida y vuelta)
- Esto significa que el proceso se completa simplemente enviando un mensaje una vez y regresando una vez.
- Clave estática (clave pública/clave privada)
- Un par de claves que se guarda en su dispositivo durante mucho tiempo y se utiliza para verificar su identidad. La otra parte conoce la clave pública y la clave privada no se envía fuera del dispositivo.
- clave temporal
- Esta clave se crea de nuevo para cada apretón de manos y se borra al final de la sesión.
- clave de sesión
- Una clave simétrica creada como resultado del protocolo de enlace que cifra los datos reales.
- seguridad delantera
- Esta propiedad evita que se publique el contenido de una sesión ya finalizada incluso si la clave privada a largo plazo se expone más adelante.
- AEAD
- ChaCha20-Poly1305 es un método criptográfico que procesa el cifrado y la detección de manipulaciones al mismo tiempo.
- IMPERMEABLE
- Este es un valor breve que se calcula y se adjunta a la clave para garantizar que el mensaje no haya sido falsificado.
- ataque de repetición
- Este es un ataque que engaña al sistema grabando un mensaje normal y enviándolo nuevamente más tarde.
- Enrutamiento de claves de cifrado
- El método de WireGuard para vincular claves públicas y rangos de IP permitidos para determinar qué claves cifrar y qué paquetes aceptar.
- IP permitidas
- Este es el rango de direcciones IP a las que la contraparte de una clave pública específica puede enviar y recibir. 0.0.0.0/0 y ::/0 se refieren a todas las direcciones.
- punto final
- Esta es la dirección de Internet y el puerto UDP reales de la otra parte, y el servidor actualiza estos valores cuando se produce roaming.
- itinerancia
- Incluso si la dirección IP del dispositivo cambia, el mismo túnel continúa.
- NAT
- Este es un método en el que un enrutador o equipo de una empresa de telecomunicaciones convierte las direcciones de varios dispositivos en una dirección pública.
- mantener vivo
- Este es un paquete sin contenido que se envía periódicamente para evitar que se borre la información de conexión.
- MTU
- Este es el tamaño máximo de paquetes que se pueden enviar al mismo tiempo.
- UDP
- Es un método de transmisión liviano que envía paquetes sin procedimientos de establecimiento de conexión y sin retransmisión.
material de referencia
- Protocolo y criptografía — Formato y tamaño del mensaje, criptografía, valores del temporizador (proyecto WireGuard)
- WireGuard: Túnel de red kernel de próxima generación — Objetivos de diseño, tamaño del código, enrutamiento de claves de cifrado, roaming (Jason A. Donenfeld, documento técnico de NDSS 2017)
- Verificación formal — Lista de estudios de verificación formales, incluidos Tamarin, CryptoVerif, etc. (proyecto WireGuard)
- Inicio rápido — Configuración de PersistentKeepalive e intervalos recomendados (proyecto WireGuard)
- El marco del protocolo de ruido — Definición del patrón de apretón de manos IK (proyecto Noise)
- RFC 8439: ChaCha20 y Poly1305 para protocolos IETF — Método de cifrado de datos (IETF)
- RFC 7748: Curvas elípticas para seguridad — Intercambio de claves Curve25519 (IETF)
- RFC 7693: MAC y hash criptográfico BLAKE2 — Cálculos de hash y MAC (IETF)
- RFC 7296: Protocolo de intercambio de claves de Internet versión 2 (IKEv2) — Procedimiento de intercambio IKEv2 (IETF)
- RFC 4555: Protocolo de movilidad y multihoming IKEv2 (MOBIKE) — Manejo de cambios de red en IKEv2 (IETF)


