

WireGuardé um protocolo VPN que cria uma conexão de rede virtual criptografada (túnel) entre dois dispositivos que se identificam com uma chave pública.
O aplicativo StageVPN (iPhone·iPad·Android) usa este WireGuard para enviar comunicações IPv4/IPv6 e consultas DNS de todo o dispositivo para o servidor VPN. Este artigo faz oito perguntas para explicar por que o WireGuard é classificado como rápido e fácil de revisar. Para cada pergunta, primeiro escrevi uma resposta de duas frases e depois expliquei os princípios com tabelas e diagramas abaixo. Os números são baseados no white paper da WireGuard e na documentação oficial do protocolo.
- Aproximadamente 4.000 linhas
- Tamanho do código da implementação do kernel Linux no momento do lançamento do white paper em 2017
- 1 viagem de ida e volta
- Número de viagens de ida e volta de mensagens necessárias para o handshake criar a chave de sessão
- 120 segundos
- Quando começar a alterar as chaves de sessão com um novo handshake
- 1 coisa
- Número de combinações de senhas fixas usadas sem negociação
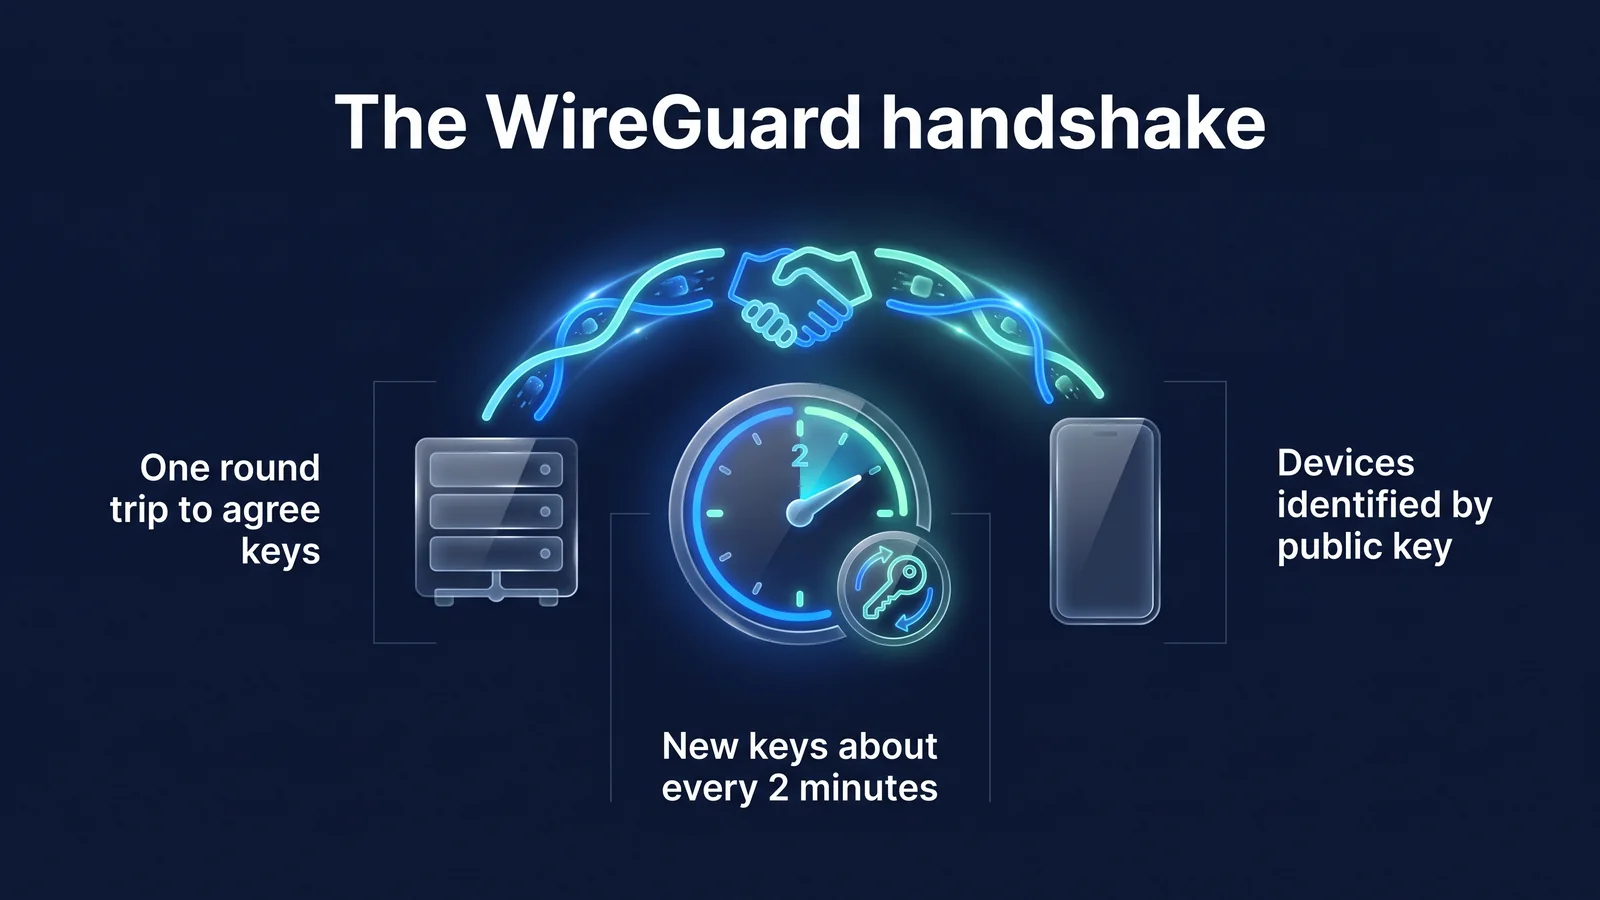
A imagem abaixo reúne as três propriedades mais importantes deste artigo em uma página. O dispositivo e o servidor concordam com a chave de sessão em uma única viagem. A chave é atualizada aproximadamente a cada dois minutos. O servidor reconhece o outro dispositivo pela sua chave pública, não pelo seu endereço IP. Continue lendo para descobrir quais perguntas cada uma das três propriedades responde.
P. O que é o WireGuard, quem o criou e por quê?
WireGuard é um protocolo e implementação VPN projetado por Jason A. Donenfeld e lançado em 2017. O objetivo era reduzir o número de itens de configuração, fixar o método de criptografia para um e torná-lo um tamanho onde os especialistas pudessem ler e revisar todo o código.
O protocolo VPN é um conjunto de regras para dispositivos e servidores se identificarem, compartilharem chaves de criptografia e empacotarem e trocarem dados. Os protocolos existentes possuem muitas opções e etapas de negociação para se adaptarem a vários ambientes. Mais opções resultam em código maior. A possibilidade de criar uma configuração fraca devido a erros de configuração também aumenta. WireGuard adotou a abordagem oposta. Reduzimos o número de opções e tornamos o código mais curto.
| ponto de vista | caso | significado |
|---|---|---|
| 2017 | Artigo apresentado na conferência NDSS | Objetivos de design, handshake e roteamento de chave de criptografia descritos em documento público |
| Março de 2020 | Incluído por padrão no kernel Linux 5.6 | Pode ser usado em servidores Linux sem instalar módulos separados |
| Depois que o white paper foi lançado | Implementações oficiais lançadas para Windows, macOS, iOS e Android | Aplicativo para smartphone se conecta ao servidor usando o mesmo protocolo |
| hoje | Acúmulo de pesquisas de verificação de formato, como Tamarin e CryptoVerif | A segurança do desenho do protocolo foi revisada academicamente |
O tamanho do código depende da implementação e do tempo. Portanto, 'aproximadamente 4.000 linhas' não deve ser lido como o valor atual exato, mas como 'uma ordem de grandeza menor do que outras implementações de VPN'. O aplicativo StageVPN usa esta implementação WireGuard no iPhone·iPad e Android. StageVPN for Chrome, uma extensão do Chrome, é um proxy HTTPS em vez de WireGuard. A diferença entre os dois métodos é VPN de navegador versus VPN de aplicativoEstá coberto de
P. Em que ordem as conexões WireGuard são feitas?
Uma conexão é criada com um handshake de duas mensagens, uma de ida e volta. Quando o iniciador envia uma mensagem inicial e o respondente retorna uma mensagem de resposta, ambos os lados calculam a mesma chave de sessão e trocam dados imediatamente.
- mensagem de inicializaçãoO iniciador (dispositivo) envia uma chave pública temporária, uma chave pública própria criptografada e um carimbo de data/hora criptografado.
- mensagem de respostaO respondente (servidor) envia sua chave pública temporária e verifica o iniciador.
- Cálculo da chave de sessãoA partir dos resultados da troca de chaves, ambos os lados derivam um par de chaves simétricas para envio e recebimento.
- transferência de dadosCada pacote é criptografado com ChaCha20-Poly1305 e recebe um número de sequência (contador).
Um aperto de mão é um processo pelo qual duas partes se identificam e concordam com uma chave de criptografia antes de iniciar a comunicação. O handshake do WireGuard segue o padrão IK da estrutura Noise. O padrão IK exige que o iniciador conheça antecipadamente a chave pública do respondente. O aplicativo StageVPN satisfaz esta condição porque recebe a chave pública do servidor para se conectar na configuração VPN.
| mensagem | tamanho | Conteúdo incluído | papel |
|---|---|---|---|
| Iniciando handshake (tipo 1) | 148 bytes | Chave pública temporária, chave pública estática criptografada, carimbo de data/hora criptografado, 2 MACs | Prova de identidade do iniciador, bloqueio de ataques de repetição |
| Resposta de aperto de mão (tipo 2) | 92 bytes | Chave pública temporária do respondente, texto cifrado vazio para verificação, 2 MACs | Contrato principal concluído |
| Resposta de cookie (tipo 3) | 64 bytes | cookies criptografados | Verifique o endereço de partida quando o servidor estiver sobrecarregado |
| Dados (Tipo 4) | Cabeçalho de 16 bytes e texto cifrado | Número do destinatário, contador, pacote IP criptografado e etiqueta de autenticação | entrega de comunicação real |
O carimbo de data/hora na mensagem de inicialização evita ataques de repetição. Um ataque de repetição é um ataque em que um invasor grava uma mensagem normal e a reenvia posteriormente. O servidor descarta uma mensagem se o carimbo de data/hora for mais antigo que um envio anterior do mesmo dispositivo.
O primeiro MAC pode ser criado conhecendo a chave pública do servidor. Portanto, o servidor não responde aos pacotes enviados por scanners que não conhecem a chave pública do servidor. Do lado de fora, é difícil dizer se existe um servidor VPN naquela porta. Quando o servidor está sobrecarregado, uma resposta de cookie é enviada primeiro, antes de realizar cálculos pesados. É um dispositivo que processa apenas solicitações cujo endereço de origem seja confirmado como genuíno, evitando ataques que mantenham o servidor ocupado com endereços falsificados.
P. Qual técnica de criptografia o WireGuard usa?
Defina apenas um método de criptografia para cada função e use-o sem negociação. Se for encontrado algum problema com uma técnica, em vez de adicionar opções, alteramos a versão do protocolo para que todas as implementações se movam juntas.
O nome completo do handshake conforme escrito na documentação oficial é Noise_IKpsk2_25519_ChaChaPoly_BLAKE2s. O nome é o esquema. IK significa padrão de handshake, psk2 significa chave pré-compartilhada opcional, 25519 significa curva de troca de chaves, ChaChaPoly significa cifra de dados e BLAKE2s significa hash.
| papel | técnicas | documento comprovativo | característica |
|---|---|---|---|
| Projeto de aperto de mão | Padrão Noise_IKpsk2 | Estrutura do protocolo de ruído | Autenticação mútua, acordo de chave e proteção de identidade do iniciador em uma única viagem |
| troca de chaves | Curva25519(X25519) | RFC 7748 | Chave pública de 32 bytes, curva elíptica projetada para reduzir erros de implementação |
| Criptografia e integridade de dados | ChaCha20-Poly1305 | RFC 8439 | Processa verificações de criptografia e adulteração de uma só vez, com rapidez, mesmo sem aceleração de hardware |
| Criptografia de cookies | XChaCha20-Poly1305 | Documentação do protocolo WireGuard | Modificação para escrever com segurança valores aleatórios longos |
| Hash e MAC | BLAKE2s | RFC 7693 | Hash rápido, também usado para cálculos MAC com chave |
| derivação de chave | HKDF | RFC 5869 | Extraia a chave da sessão do resultado da troca de chaves |
| tabela hash interna | SipHash24 | Artigo de Aumasson·Bernstein | Evite ataques de manipulação direcionados a tabelas hash |
É importante ressaltar que não há fase de negociação. Em protocolos que trocam listas de cifras, como TLS ou IKEv2, ataques de downgrade foram estudados para induzir os invasores a escolherem cifras fracas. WireGuard não possui uma lista própria para escolher. Portanto, não faz sentido que tal ataque seja estabelecido.
psk2, ou chave pré-compartilhada, é um recurso opcional. Ao adicionar uma camada de chaves simétricas sobre a criptografia de chave pública, é uma defesa adicional para proteger o conteúdo da comunicação, mesmo se um futuro computador quântico quebrar o Curve25519. Este é um recurso opcional, portanto a disponibilidade varia de acordo com o serviço. StageVPN não oferece criptografia resistente a quantum como recurso oferecido.
A segurança do projeto foi revisada academicamente diversas vezes. O projeto WireGuard reúne pesquisas formais de verificação em seu site oficial, incluindo verificação simbólica usando o provador Tamarin e prova computacional usando CryptoVerif. No entanto, a verificação formal é uma prova do desenho do protocolo. Não garantimos a qualidade de implementação ou funcionamento do servidor de cada aplicativo. Portanto, ainda é necessário manter o app atualizado e verificar a política de log da operadora.
P. Com que frequência as chaves de sessão são alteradas?
As chaves de sessão são substituídas por um novo handshake aproximadamente a cada dois minutos. A substituição ocorre durante a comunicação com a chave existente, para que os usuários não percebam nenhuma interrupção.
- 0 segundosAperto de mão concluído
Inicie a transferência de dados com a nova chave de sessão.
- 120 segundosComece um novo aperto de mão
Quando você tiver dados para enviar, crie uma nova chave (REKEY_AFTER_TIME). A chave também é substituída se a mensagem for enviada à potência de 2 60.
- 180 segundosRejeitar chave antiga
Pacotes com chaves anteriores a esse horário não serão recebidos (REJECT_AFTER_TIME).
- 540 segundosLimpeza ociosa
Após três vezes 180 segundos sem um novo handshake, limpe todas as chaves temporárias e o estado da sessão.
O motivo pelo qual você altera as chaves com frequência é a segurança de encaminhamento. A segurança direta é uma propriedade que impede que o conteúdo da comunicação de uma sessão já encerrada seja liberado, mesmo que a chave privada de longo prazo do dispositivo seja exposta posteriormente. WireGuard cria uma nova chave temporária para cada handshake e limpa da memória todas as chaves usadas. Mesmo que uma única chave de sessão vazasse, o escopo do impacto seria limitado aos poucos minutos em que a chave foi usada.
Também existem regras para tentativas de aperto de mão. Se não houver resposta, ele tenta novamente a cada 5 segundos (REKEY_TIMEOUT). Se não houver resposta por 90 segundos (REKEY_ATTEMPT_TIME), a tentativa será interrompida. Se não houver dados para enviar dentro de 10 segundos (KEEPALIVE_TIMEOUT) após o recebimento dos dados, um pacote de manutenção de atividade vazio será enviado para que a outra parte possa confirmar a resposta.
O WireGuard foi projetado para não realizar um handshake se não houver dados para enviar. No entanto, os dispositivos atrás de roteadores ou equipamentos de transporte (NAT) geralmente usam uma configuração (PersistentKeepalive) que envia pacotes vazios em intervalos regulares para evitar que as informações de conexão sejam apagadas. A orientação oficial recomenda um intervalo de 25 segundos. A configuração VPN do aplicativo StageVPN também usa 25 segundos por padrão (em setembro de 2026).
P. Qual a diferença entre o WireGuard e o OpenVPN e o IKEv2/IPsec?
WireGuard é um protocolo que reduz opções e reduz código. OpenVPN e IKEv2/IPsec são protocolos com muitas negociações e opções para se adequar a vários ambientes.
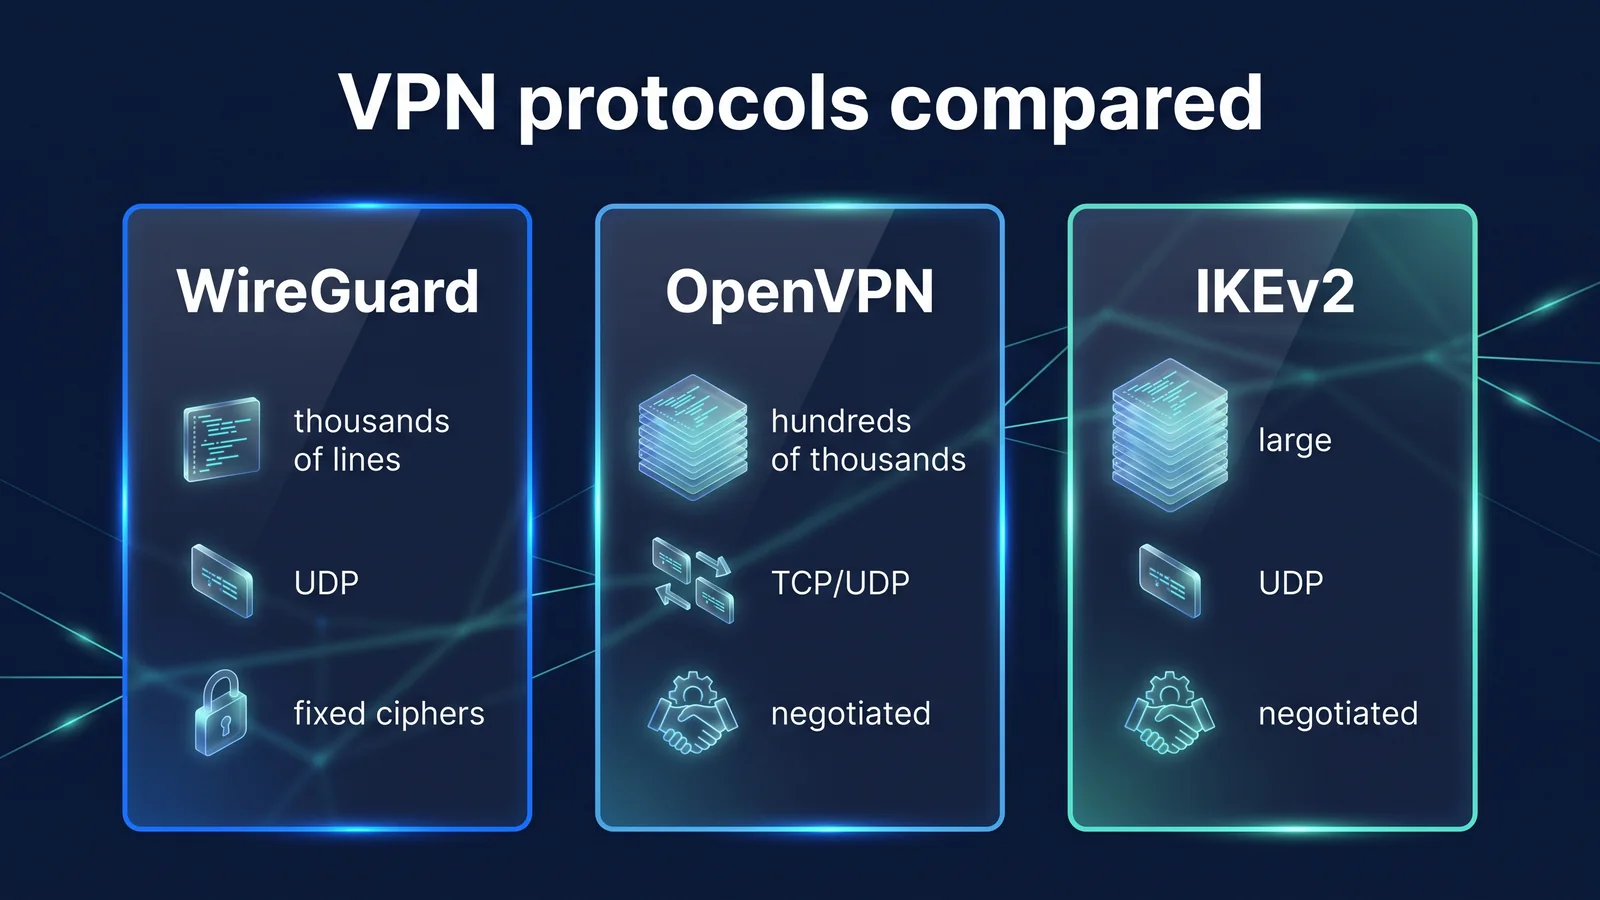
A figura acima mostra as diferenças no tamanho do código, método de transmissão e método de negociação de senha. A tabela abaixo resume as diferenças restantes não mostradas na figura. Todos os três são amplamente utilizados atualmente, mas suas filosofias de design são diferentes, em vez de uma ser incondicionalmente superior.
| item | WireGuard | OpenVPN | IKEv2/IPsec |
|---|---|---|---|
| Aberto/padrão | Artigo técnico de 2017, incluindo kernel Linux 2020 | Lançado pela primeira vez em 2001, seu próprio protocolo de código aberto | Padrão IETF (IKEv2 é RFC 7296) |
| Método de confirmação de parceiro | Chave pública de 32 bytes | Principalmente certificado X.509, nome de usuário e senha podem ser combinados | Certificados, chaves pré-compartilhadas, EAP e muito mais |
| Viagem de ida e volta do acordo principal | 1 viagem de ida e volta (2 mensagens) | Várias vezes, incluindo o handshake TLS. | Mínimo de 2 trocas (4 mensagens) |
| mudança de rede | Resultante do comportamento padrão (roaming) | Principalmente reconexão, algum suporte dependendo das configurações | Continuação com suporte para MOBIKE (RFC 4555) |
| Configurando itens | Algumas linhas: chave, endereço, IP permitido, etc. | Muitos certificados e opções | Existem muitos métodos de autenticação e itens de política |
| Sistema operacional integrado | Kernel Linux integrado, outros fornecidos como aplicativos | Instale um programa separado | Integrado para Windows, iOS, Android, etc. |
A velocidade não é determinada apenas pelo protocolo. A distância até o servidor, a qualidade da linha local, o congestionamento do servidor e o desempenho do dispositivo desempenham um papel importante. O WireGuard possui procedimentos simples e operações criptográficas leves, por isso costuma ser rápido nas mesmas condições. Isso não quer dizer que seja sempre rápido. Se a velocidade percebida for baixa, a primeira coisa a fazer é mudar para um servidor próximo e comparar.
P. O que é ‘roteamento de chave de criptografia’ onde a chave pública se torna o endereço?
O roteamento de chave de criptografia é um método que agrupa a chave pública da outra parte e o intervalo de endereços IP (AllowedIPs) que a outra parte pode usar e usa esse pacote para determinar ao enviar e receber pacotes. Ao enviar, determine qual chave pública criptografar com o endereço de destino e, ao receber, verifique se a chave pública descriptografada com sucesso está qualificada para usar o endereço de origem.
Essa estrutura tem duas vantagens: primeiro, o servidor reconhece os pacotes de um IP de túnel como genuínos somente se eles forem descriptografados com a chave pública vinculada a esse IP. Mesmo que outro dispositivo imite o IP do túnel, ele não poderá ser descriptografado e o pacote será descartado. Em segundo lugar, as regras de firewall e as regras de senha são combinadas em uma só. Os administradores só precisam manter uma linha: 'Esta chave pública é este intervalo de endereços.'
Se você definir AllowedIPs como 0.0.0.0/0 e ::/0 no dispositivo do usuário, todas as comunicações IPv4 e IPv6 se tornarão um túnel completo para um servidor. O aplicativo StageVPN usa esse método. Os principais itens de configuração do WireGuard que o aplicativo recebe do servidor estão listados abaixo.
| Itens de configuração | Configurações do aplicativo StageVPN | Significado para usuários |
|---|---|---|
| IPs permitidos | 0.0.0.0/0, ::/0 | Protege todos os dispositivos onde toda a comunicação IPv4/IPv6 passa por um túnel |
| DNS | O servidor DNS especificado na configuração da VPN e nas consultas também são encaminhados para o túnel. | Dificuldade em visualizar domínios pesquisados por operadoras ou operadoras de Wi-Fi |
| IP do túnel (endereço) | Atribuir endereços internos no servidor para cada conta | O servidor identifica dispositivos usando chaves públicas e endereços internos. |
| MTU | Padrão 1280, pode variar dependendo das configurações do servidor | Reduz problemas de truncamento de pacotes em redes móveis e encapsulamento duplo |
| PersistenteKeepalive | Padrão 25 segundos | Mantenha as informações de conexão mesmo atrás de roteadores ou equipamentos de operadora |
| local de conexão | Escolha entre países de servidores gerenciados pela operadora ou selecione automaticamente | O IP do servidor selecionado é exibido nos sites visitados. |
MTU é o tamanho máximo de pacotes que podem ser enviados de uma vez. O WireGuard criptografa o pacote original e o coloca de volta em um pacote UDP, aumentando o tamanho do cabeçalho. Portanto, o MTU no túnel deve ser menor que o MTU na linha para evitar que os pacotes sejam fragmentados ou descartados. Quais e quantos registros de acesso são mantidos? Acesse o aviso de armazenamento de registrosEstá aberto ao público.
P. Se o WireGuard for forte, todo o meu uso da Internet será seguro?
não. A seção que o WireGuard protege vai do seu dispositivo ao servidor VPN, e a segurança além disso é determinada pelo HTTPS do site e pela política de registro da operadora.
- meu dispositivoAplicativo StageVPN
- Criptografia WireGuard
- Rede pública Wi-Fi/comunicaçãoCafé·LTE
- Criptografia WireGuard
- Servidor VPNStageVPN
- HTTPS
- Servidor de site/aplicativoBanco/correio
- Criptografia VPN
- HTTPS do site
- Áreas que podem ficar expostas
Nas duas seções à esquerda da imagem, é difícil para outros usuários de Wi-Fi público, a operadora de Wi-Fi e a operadora verem o conteúdo e o destino da comunicação. Depois de sair do servidor VPN, é como se fosse uma Internet normal. Então, novamente, torna-se importante se o endereço é um site que começa com https://. Os riscos fora do protocolo devem ser preparados separadamente.
- Seção após servidor VPN: sites que não usam HTTPS não são criptografados do servidor VPN para o site.
- Confie nas operadoras: Devido à sua estrutura, o servidor WireGuard conhece a chave pública, IP do túnel e endereço do último acesso de cada dispositivo. É aqui também que você pode ver o IP de destino da sua conexão. De acordo com a Lei de Proteção de Segredos de Comunicação, o StageVPN exclui automaticamente os registros de acesso após 93 dias e não registra o conteúdo da comunicação. A razão é Por que divulgamos nossa política de retenção de registros de acesso?explicou.
- Ameaças dentro do seu dispositivo: aplicativos maliciosos ou páginas de phishing são problemas que ocorrem dentro do túnel, ou seja, no seu dispositivo. O protocolo não impede isso. A divisão é O que as VPNs impedem e não podem impedirConsulte .
- No momento em que a conexão é perdida: Enquanto o túnel estiver desconectado, a comunicação poderá sair pela rota normal. Verifique o status da conexão do aplicativo antes de realizar qualquer operação confidencial. Hábitos em redes públicas Regras de segurança de Wi-Fi públicoEu organizei em .
- DNS e IPv6: se outro aplicativo VPN ou configurações de DNS separadas do seu dispositivo alterarem a rota, as consultas poderão sair do túnel. Como verificar Guia para vazamentos de DNS e vazamentos de WebRTCEstá em
Quando você se conectar pela primeira vez, o iPhone solicitará que você adicione uma configuração VPN e o Android solicitará que você permita a solicitação de conexão VPN. Você deve permitir isso para que os aplicativos possam criar túneis WireGuard. Ordenar por dispositivo Primeiros passos no iPhone/iPade Primeiros passos no Androide o âmbito da disposição é Recursos e escopo da ofertaVocê pode conferir aqui.
P. Por que a conexão permanece mesmo quando você muda de Wi-Fi para LTE?
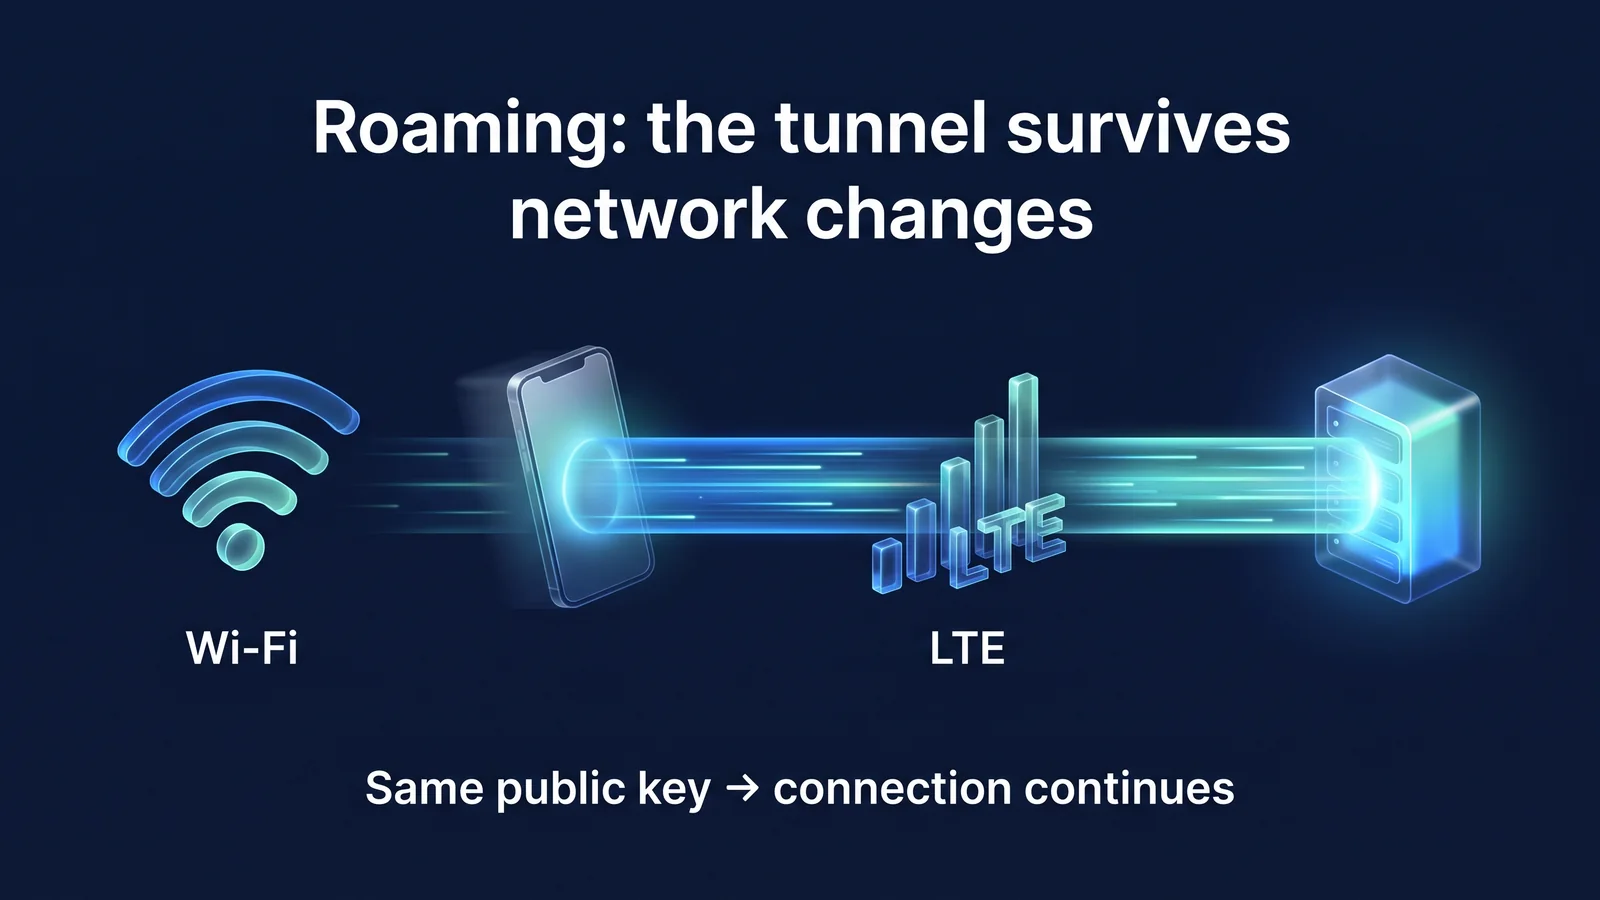
Isso ocorre porque o WireGuard identifica os dispositivos por suas chaves públicas, não por seus endereços IP. Mesmo que a rede e o IP mudem, o servidor lembra o endereço onde o pacote descriptografado chegou pela última vez e responde com esse endereço.
Como distinguir conexões por endereço IP
- As conexões existentes são perdidas quando as redes mudam
- Precisa autenticar novamente e concordar com as chaves
- A comunicação do aplicativo provavelmente será interrompida no momento da transição
WireGuard (diferenciado por chave pública)
- Os pacotes de um novo endereço também são reconhecidos como sendo da mesma parte se forem descriptografados com a mesma chave pública.
- Atualize o endereço ao qual o servidor responde com um novo endereço
- Se a vida útil da chave permanecer, ela continuará imediatamente sem aperto de mão.
Esse comportamento é chamado de roaming. Os smartphones alternam entre Wi-Fi doméstico, Wi-Fi de café e LTE/5G enquanto estão em movimento, várias vezes ao dia. Se a VPN for reconectada sempre desde o início, chegará um momento em que as mensagens e o streaming serão interrompidos. O WireGuard trata essa transição como o comportamento padrão do protocolo. Nenhuma configuração separada é necessária.
WireGuard usa apenas UDP. UDP é um método de transmissão leve que não requer um procedimento de estabelecimento de conexão. Ele não se sobrepõe ao controle de retransmissão das comunicações TCP indo e voltando dentro do túnel. Existe um problema conhecido: quando o TCP é colocado em camadas sobre o TCP, quando ocorre uma perda, ambas as camadas retransmitem simultaneamente e a velocidade cai significativamente. O WireGuard evita esse problema arquitetonicamente.
Enquanto isso, StageVPN registra o endereço IP a partir do qual o dispositivo acessou o servidor VPN quando ele muda, como um dos registros de conexão conforme a lei. O próprio fato de ocorrer roaming significa que ele permanece no servidor.
Por favor, saiba Existem limitações para projetos que usam apenas UDP. Algumas redes de hotéis, empresas e escolas bloqueiam comunicações UDP que não sejam o acesso à web. A conexão WireGuard pode não funcionar nesses locais. Nesse caso, tente mudar para outro Wi-Fi ou dados móveis. Se ainda assim não funcionar, liste o modelo do dispositivo, o sistema operacional e a versão do aplicativo e a hora da ocorrência. suporte ao clienteEntre em contato conosco.
glossário de termos
Organizei os termos deste artigo, uma frase de cada vez. O mesmo significado é usado ao ler outros documentos VPN.
- aperto de mão
- Este é um processo em que dois dispositivos se identificam e concordam com uma chave de criptografia antes de iniciar a comunicação.
- 1-RTT (1 ida e volta)
- Isso significa que o processo é concluído apenas enviando uma mensagem uma vez e retornando uma vez.
- Chave estática (chave pública/chave privada)
- Um par de chaves que é mantido no seu dispositivo por muito tempo e usado para verificar sua identidade. A chave pública é conhecida pela outra parte e a chave privada não é enviada para fora do dispositivo.
- chave temporária
- Esta chave é criada novamente para cada handshake e apagada no final da sessão.
- chave de sessão
- Uma chave simétrica criada como resultado do handshake que criptografa os dados reais.
- Segurança avançada
- Esta propriedade evita que o conteúdo de uma sessão já finalizada seja liberado mesmo que a chave privada de longo prazo seja exposta posteriormente.
- AEAD
- ChaCha20-Poly1305 é um método criptográfico que processa criptografia e detecção de adulteração ao mesmo tempo.
- MAC
- Este é um valor curto que é calculado e anexado à chave para garantir que a mensagem não foi falsificada.
- ataque de repetição
- Este é um ataque que engana o sistema gravando uma mensagem normal e enviando-a novamente mais tarde.
- Roteamento de chave de criptografia
- O método do WireGuard de vincular chaves públicas e intervalos de IP permitidos para determinar quais chaves criptografar e quais pacotes aceitar.
- IPs permitidos
- Este é o intervalo de endereços IP para os quais a contraparte de uma chave pública específica pode enviar e receber. 0.0.0.0/0 e ::/0 referem-se a todos os endereços.
- ponto final
- Este é o endereço de Internet real e a porta UDP da outra parte, e o servidor atualiza esses valores quando ocorre roaming.
- roaming
- Mesmo que o endereço IP do dispositivo mude, o mesmo túnel continua.
- NAT
- Este é um método no qual um roteador ou equipamento de uma empresa de telecomunicações converte os endereços de vários dispositivos em um endereço público.
- manutenção de atividade
- Este é um pacote sem conteúdo enviado periodicamente para evitar que as informações de conexão sejam apagadas.
- MTU
- Este é o tamanho máximo de pacotes que podem ser enviados de uma vez.
- UDP
- É um método de transmissão leve que envia pacotes sem procedimentos de estabelecimento de conexão e sem retransmissão.
material de referência
- Protocolo e criptografia — Formato e tamanho da mensagem, criptografia, valores do temporizador (projeto WireGuard)
- WireGuard: túnel de rede kernel de próxima geração — Objetivos de design, tamanho do código, roteamento de chave de criptografia, roaming (Jason A. Donenfeld, white paper NDSS 2017)
- Verificação Formal — Lista de estudos formais de verificação, incluindo Tamarin, CryptoVerif, etc. (projeto WireGuard)
- Início rápido — Configurações de PersistentKeepalive e intervalos recomendados (projeto WireGuard)
- A Estrutura do Protocolo de Ruído — Definição do padrão de handshake IK (projeto Noise)
- RFC 8439: ChaCha20 e Poly1305 para protocolos IETF — Método de criptografia de dados (IETF)
- RFC 7748: Curvas Elípticas para Segurança - Troca de chaves Curve25519 (IETF)
- RFC 7693: Hash criptográfico BLAKE2 e MAC — Cálculos de hash e MAC (IETF)
- RFC 7296: Protocolo de troca de chaves da Internet versão 2 (IKEv2) — Procedimento de troca IKEv2 (IETF)
- RFC 4555: Protocolo de mobilidade e multihoming IKEv2 (MOBIKE) — Tratamento de alterações de rede em IKEv2 (IETF)


