sicheres VPN-ProtokollEine Kommunikationsregel, die eine verschlüsselte virtuelle Netzwerkverbindung (Tunnel) zwischen zwei Geräten erstellt, die sich gegenseitig mit einem öffentlichen Schlüssel identifizieren.
Die StageVPN-App (iPhone, iPad, Android) ist ein modernes, sicheres VPN-Protokoll, das geräteweite IPv4- und IPv6-Kommunikation sowie DNS-Anfragen an den VPN-Server sendet. In diesem Artikel werden acht Fragen gestellt, um zu erklären, warum dieses Protokoll als schnell und einfach zu überprüfen gilt. Für jede Frage habe ich zunächst eine aus zwei Sätzen bestehende Antwort aufgeschrieben und dann die Prinzipien anhand der folgenden Tabellen und Diagramme erläutert. Die Zahlen basieren auf dem Protokoll-Whitepaper und der offiziellen Protokolldokumentation.
- Ungefähr 4.000 Zeilen
- Codegröße der Linux-Kernel-Implementierung zum Zeitpunkt der Veröffentlichung des Whitepapers im Jahr 2017
- 1 Hin- und Rückfahrt
- Anzahl der Nachrichten-Roundtrips, die für den Handshake zur Erstellung des Sitzungsschlüssels erforderlich sind
- 120 Sekunden
- Wann mit der Änderung von Sitzungsschlüsseln mit einem neuen Handshake begonnen werden soll
- 1 Sache
- Anzahl der festen Passwortkombinationen, die ohne Aushandlung verwendet werden
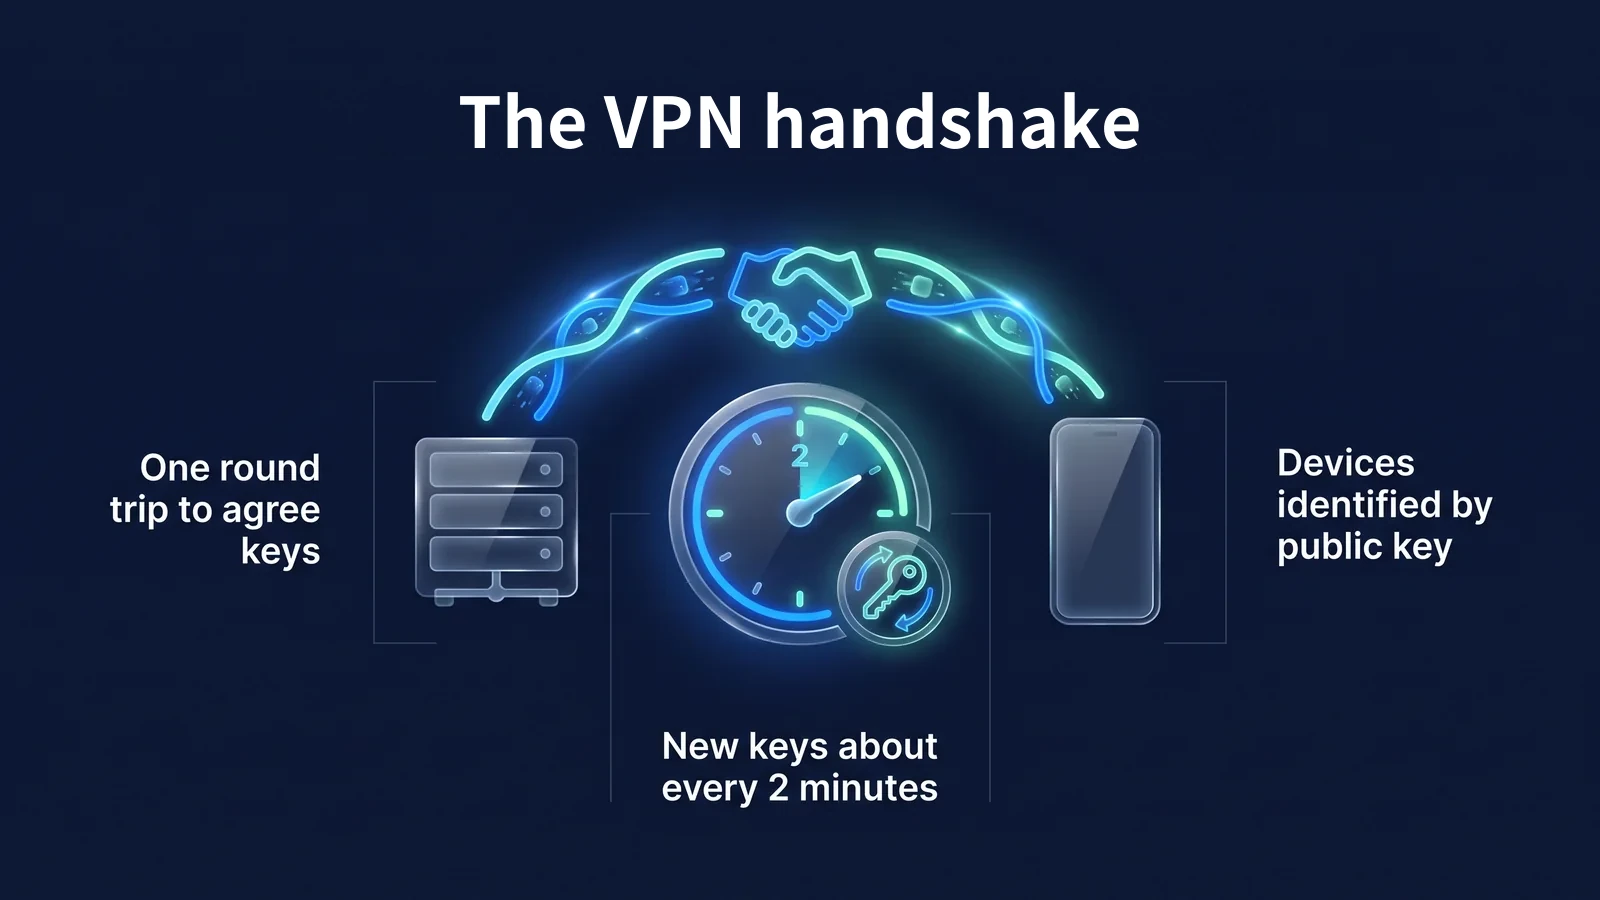
Das Bild unten fasst die drei wichtigsten Eigenschaften in diesem Artikel auf einer Seite zusammen. Gerät und Server einigen sich in einem Roundtrip auf den Sitzungsschlüssel. Der Schlüssel wird etwa alle zwei Minuten aktualisiert. Der Server erkennt das andere Gerät anhand seines öffentlichen Schlüssels, nicht anhand seiner IP-Adresse. Lesen Sie weiter, um herauszufinden, welche Fragen die einzelnen drei Immobilien beantworten.
F. Was ist das VPN-Protokoll für die StageVPN-App?
Es handelt sich um ein Open-Source-VPN-Protokoll und seine Implementierung wurde 2017 veröffentlicht. Ziel war es, die Anzahl der Konfigurationselemente zu reduzieren, die Verschlüsselungsmethode auf eins zu beschränken und es auf eine Größe zu bringen, bei der Experten den gesamten Code lesen und überprüfen können.
Das VPN-Protokoll besteht aus einer Reihe von Regeln für Geräte und Server, um sich gegenseitig zu identifizieren, Verschlüsselungsschlüssel auszutauschen sowie Daten zu verpacken und auszutauschen. Bestehende Protokolle verfügen über viele Optionen und Verhandlungsschritte zur Anpassung an verschiedene Umgebungen. Mehr Optionen führen zu größerem Code. Auch die Möglichkeit, aufgrund von Konfigurationsfehlern eine schwache Konfiguration zu erstellen, steigt. Dieses Protokoll ging in die entgegengesetzte Richtung. Wir haben die Auswahlmöglichkeiten reduziert und den Code kürzer gemacht.
| Standpunkt | Fall | Bedeutung |
|---|---|---|
| 2017 | Auf der NDSS-Konferenz vorgestelltes Weißbuch | Entwurfsziele, Handshake und Weiterleitung des Verschlüsselungsschlüssels werden in einem öffentlichen Dokument beschrieben |
| März 2020 | Standardmäßig im Linux 5.6-Kernel enthalten | Kann auf Linux-Servern verwendet werden, ohne dass separate Module installiert werden müssen |
| Nachdem das Whitepaper veröffentlicht wurde | Offizielle Implementierungen für Windows, macOS, iOS und Android veröffentlicht | Die Smartphone-App stellt über dasselbe Protokoll eine Verbindung zum Server her |
| Heute | Sammlung von Formatverifizierungsforschungen wie Tamarin und CryptoVerif | Die Sicherheit des Protokolldesigns wurde wissenschaftlich überprüft |
Die Codegröße hängt von der Implementierung und dem Timing ab. „ca. 4.000 Leitungen“ sollte also nicht als exakter aktueller Wert gelesen werden, sondern als „eine Größenordnung kleiner als bei anderen VPN-Implementierungen“. Die StageVPN-App nutzt die offizielle Implementierung dieses Protokolls auf iPhone·iPad und Android. Die Chrome-Erweiterung StageVPN für Chrome ist ein HTTPS-Proxy und nicht dieses Protokoll. Der Unterschied zwischen den beiden Methoden ist Browser-VPN vs. App-VPNEs ist bedeckt
F. In welcher Reihenfolge werden VPN-Verbindungen erstellt?
Eine Verbindung wird mit einem Handshake zweier Nachrichten, einem Roundtrip, hergestellt. Wenn der Initiator eine Startnachricht sendet und der Antwortende eine Antwortnachricht zurücksendet, berechnen beide Seiten denselben Sitzungsschlüssel und tauschen sofort Daten aus.
- StartmeldungDer Initiator (Gerät) sendet einen temporären öffentlichen Schlüssel, einen verschlüsselten selbstöffentlichen Schlüssel und einen verschlüsselten Zeitstempel.
- AntwortnachrichtDer Responder (Server) sendet seinen temporären öffentlichen Schlüssel und verifiziert den Initiator.
- Berechnung des SitzungsschlüsselsAus den Ergebnissen des Schlüsselaustauschs leiten beide Seiten ein Paar symmetrischer Schlüssel zum Senden und Empfangen ab.
- DatenübertragungJedes Paket wird mit ChaCha20-Poly1305 verschlüsselt und erhält eine Sequenznummer (Zähler).
Ein Handshake ist ein Prozess, bei dem sich zwei Parteien gegenseitig identifizieren und vor Beginn der Kommunikation einen Verschlüsselungsschlüssel vereinbaren. Der Handshake in diesem Protokoll folgt dem IK-Muster des Noise-Frameworks. Das IK-Muster erfordert, dass der Initiator den öffentlichen Schlüssel des Antwortenden im Voraus kennt. Die StageVPN-App erfüllt diese Bedingung, da sie in der VPN-Konfiguration den öffentlichen Schlüssel des Servers erhält, zu dem eine Verbindung hergestellt werden soll.
| Nachricht | Größe | Inhalt enthalten | Rolle |
|---|---|---|---|
| Handshake einleiten (Typ 1) | 148 Byte | Temporärer öffentlicher Schlüssel, verschlüsselter statischer öffentlicher Schlüssel, verschlüsselter Zeitstempel, 2 MACs | Nachweis der Identität des Initiators, Blockieren von Replay-Angriffen |
| Handshake-Antwort (Typ 2) | 92 Byte | Temporärer öffentlicher Schlüssel des Antwortenden, leerer Chiffretext zur Überprüfung, 2 MACs | Schlüsselvereinbarung abgeschlossen |
| Cookie-Antwort (Typ 3) | 64 Byte | verschlüsselte Cookies | Überprüfen Sie die Abflugadresse, wenn der Server überlastet ist |
| Daten (Typ 4) | Header 16 Bytes und Chiffretext | Empfängernummer, Zähler, verschlüsseltes IP-Paket und Authentifizierungs-Tag | tatsächliche Kommunikationsübermittlung |
Der Zeitstempel in der Startnachricht verhindert Replay-Angriffe. Ein Replay-Angriff ist ein Angriff, bei dem ein Angreifer eine normale Nachricht aufzeichnet und sie später erneut sendet. Der Server verwirft eine Nachricht, wenn der Zeitstempel älter ist als ein vorheriger Versand vom selben Gerät.
Der erste MAC kann durch Kenntnis des öffentlichen Schlüssels des Servers erstellt werden. Daher antwortet der Server nicht auf Pakete, die von Scannern gesendet werden, die den öffentlichen Schlüssel des Servers nicht kennen. Von außen ist es schwer zu erkennen, ob sich an diesem Port ein VPN-Server befindet. Wenn der Server überlastet ist, wird zunächst eine Cookie-Antwort gesendet, bevor umfangreiche Berechnungen durchgeführt werden. Dabei handelt es sich um ein Gerät, das nur Anfragen verarbeitet, deren Quelladresse als echt bestätigt wurde, und so Angriffe verhindert, die den Server mit gefälschten Adressen beschäftigen.
F. Welche Verschlüsselungstechnik verwenden Sie?
Legen Sie für jede Rolle nur eine Kryptografiemethode fest und verwenden Sie diese ohne Verhandlung. Wenn bei einer Technik ein Problem festgestellt wird, ändern wir die Protokollversion, anstatt Optionen hinzuzufügen, sodass alle Implementierungen zusammen verschoben werden.
Der vollständige Name des Handshakes lautet laut offizieller Dokumentation Noise_IKpsk2_25519_ChaChaPoly_BLAKE2s. Der Name ist Programm. IK steht für Handshake-Muster, psk2 steht für optionalen Pre-Shared Key, 25519 steht für Schlüsselaustauschkurve, ChaChaPoly steht für Datenverschlüsselung und BLAKE2s steht für Hash.
| Rolle | Techniken | unterstützendes Dokument | Merkmal |
|---|---|---|---|
| Handshake-Design | Noise_IKpsk2-Muster | Noise Protocol Framework | Gegenseitige Authentifizierung, Schlüsselvereinbarung und Schutz der Initiatoridentität in einem Roundtrip |
| Schlüsselaustausch | Kurve25519(X25519) | RFC 7748 | 32-Byte-öffentlicher Schlüssel, elliptische Kurve zur Reduzierung von Implementierungsfehlern |
| Datenverschlüsselung und -integrität | ChaCha20-Poly1305 | RFC 8439 | Verarbeitet Verschlüsselungs- und Manipulationsprüfungen gleichzeitig und schnell, auch ohne Hardwarebeschleunigung |
| Cookie-Verschlüsselung | XChaCha20-Poly1305 | Offizielles Protokolldokument | Modifikation zum sicheren Schreiben langer Zufallswerte |
| Hash und MAC | BLAKE2s | RFC 7693 | Schneller Hash, der auch für verschlüsselte MAC-Berechnungen verwendet wird |
| Schlüsselableitung | HKDF | RFC 5869 | Sitzungsschlüssel aus Schlüsselaustauschergebnis extrahieren |
| interne Hash-Tabelle | SipHash24 | Aumasson·Bernstein-Artikel | Verhindern Sie Manipulationsangriffe, die auf Hash-Tabellen abzielen |
Es ist wichtig zu beachten, dass es keine Verhandlungsphase gibt. Bei Protokollen, die Verschlüsselungslisten austauschen, wie etwa TLS oder IKEv2, wurden Downgrade-Angriffe untersucht, um Angreifer dazu zu verleiten, schwache Verschlüsselungen zu wählen. Für dieses Protokoll gibt es keine eigene Liste zur Auswahl. Daher ist die Feststellung eines solchen Angriffs sinnlos.
psk2 oder Pre-Shared Key ist eine optionale Funktion. Durch das Hinzufügen einer Schicht symmetrischer Schlüssel zusätzlich zur Public-Key-Kryptografie ist dies ein zusätzlicher Schutz zum Schutz von Kommunikationsinhalten, selbst wenn ein zukünftiger Quantencomputer Curve25519 durchbricht. Dies ist eine optionale Funktion, daher variiert die Verfügbarkeit je nach Dienst. StageVPN bietet keine quantenresistente Verschlüsselung als angebotene Funktion an.
Die Sicherheit des Designs wurde mehrfach wissenschaftlich überprüft. Formale Verifizierungsforschung ist öffentlich zugänglich, einschließlich der symbolischen Verifizierung mit dem Tamarin-Prover und dem rechnerischen Beweis mit CryptoVerif. Allerdings ist die formale Verifizierung ein Beweis für den Protokollentwurf. Wir übernehmen keine Garantie für die Implementierungsqualität oder den Serverbetrieb jeder App. Daher ist es weiterhin notwendig, die App auf dem neuesten Stand zu halten und die Protokollierungsrichtlinien des Betreibers zu überprüfen.
F. Wie oft ändern sich Sitzungsschlüssel?
Sitzungsschlüssel werden etwa alle zwei Minuten durch einen neuen Handshake ersetzt. Der Austausch erfolgt während der Kommunikation mit dem vorhandenen Schlüssel, sodass der Benutzer keine Störung bemerkt.
- 0 SekundenHandshake abgeschlossen
Starten Sie die Datenübertragung mit dem neuen Sitzungsschlüssel.
- 120 SekundenStarten Sie einen neuen Handschlag
Wenn Sie Daten senden möchten, erstellen Sie einen neuen Schlüssel (REKEY_AFTER_TIME). Der Schlüssel wird auch ersetzt, wenn die Nachricht hoch 2 60 gesendet wird.
- 180 SekundenAlten Schlüssel ablehnen
Pakete mit Schlüsseln, die älter als dieser Zeitpunkt sind, werden nicht empfangen (REJECT_AFTER_TIME).
- 540 SekundenLeerlaufbereinigung
Löschen Sie nach dreimal 180 Sekunden ohne erneuten Handshake alle temporären Schlüssel und den Sitzungsstatus.
Der Grund, warum Sie den Schlüssel häufig ändern, liegt in der Vorwärtssicherheit. Bei der Vorwärtssicherheit handelt es sich um eine Eigenschaft, die verhindert, dass die Kommunikationsinhalte einer bereits beendeten Sitzung freigegeben werden, selbst wenn der langfristige private Schlüssel des Geräts später offengelegt wird. Dieses Protokoll erstellt für jeden Handshake einen neuen temporären Schlüssel und löscht alle verwendeten Schlüssel aus dem Speicher. Selbst wenn ein einzelner Sitzungsschlüssel durchsickern würde, wären die Auswirkungen auf die wenigen Minuten beschränkt, in denen der Schlüssel verwendet wurde.
Es gibt auch Regeln für Handshake-Versuche. Erfolgt keine Antwort, versucht es alle 5 Sekunden erneut (REKEY_TIMEOUT). Wenn 90 Sekunden lang (REKEY_ATTEMPT_TIME) keine Antwort erfolgt, wird der Versuch abgebrochen. Wenn innerhalb von 10 Sekunden (KEEPALIVE_TIMEOUT) nach dem Empfang der Daten keine Daten zum Senden vorhanden sind, wird ein leeres Keepalive-Paket gesendet, damit die andere Partei die Antwort bestätigen kann.
Dieses Protokoll ist so konzipiert, dass kein Handshake durchgeführt wird, wenn keine Daten zu senden sind. Geräte hinter Routern oder Trägergeräten (NAT) verwenden jedoch häufig eine Einstellung (PersistentKeepalive), die in regelmäßigen Abständen leere Pakete sendet, um zu verhindern, dass Verbindungsinformationen gelöscht werden. Offizielle Richtlinien empfehlen ein Intervall von 25 Sekunden. Auch die VPN-Konfiguration der StageVPN-App dauert standardmäßig 25 Sekunden (Stand September 2026).
F. Was ist der Unterschied zwischen OpenVPN und IKEv2/IPsec?
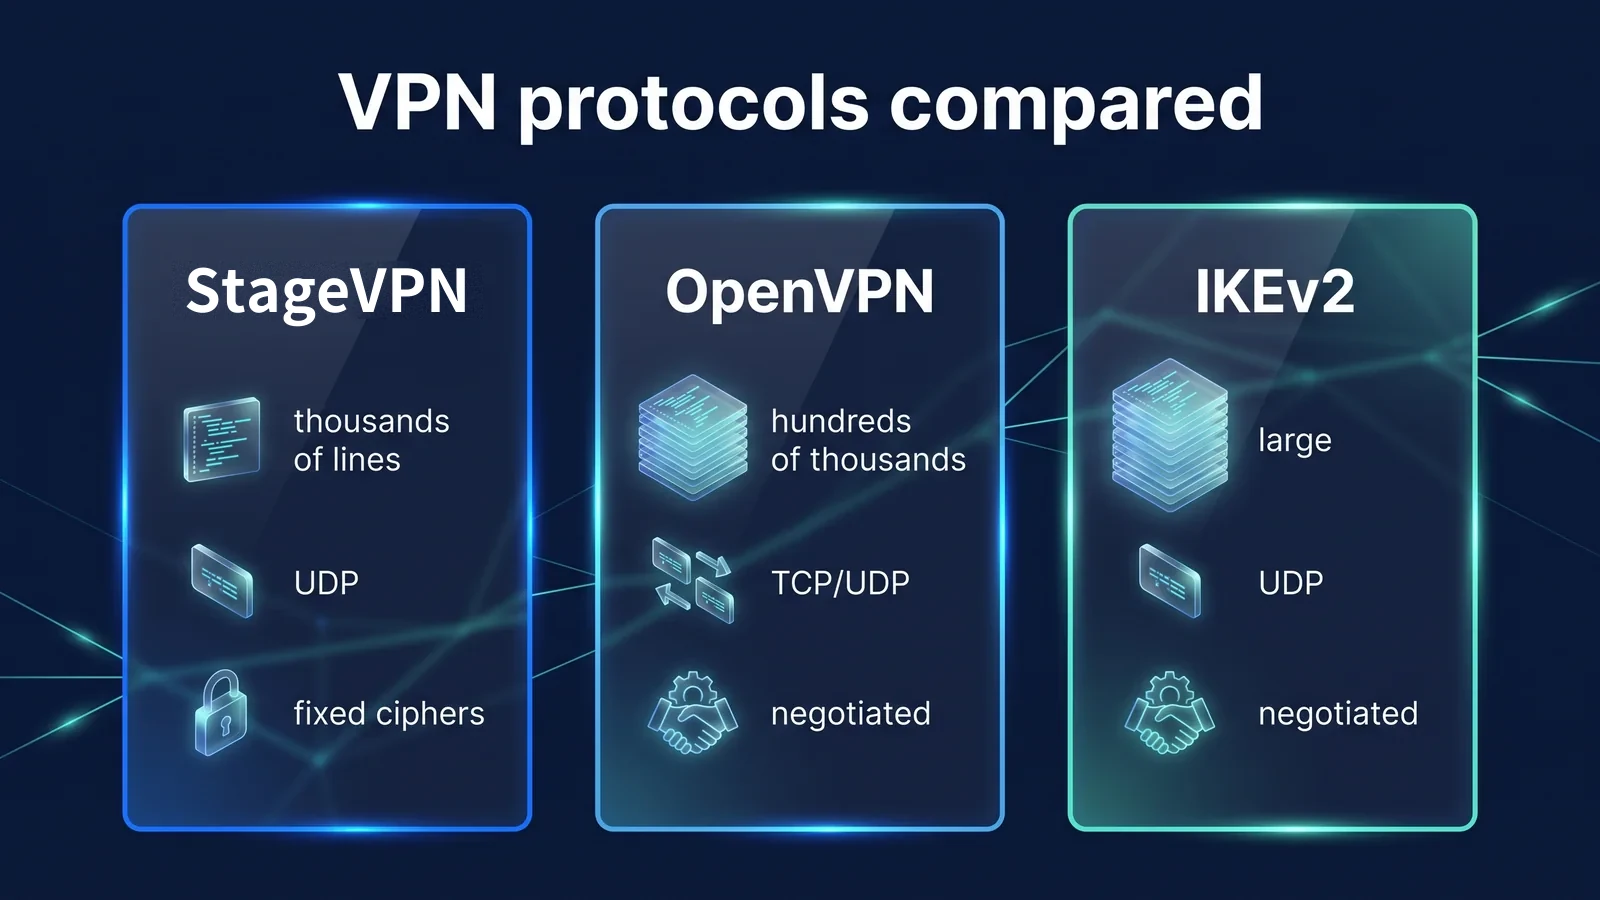
Das Protokoll der StageVPN-App reduziert die Optionen und macht den Code kleiner. OpenVPN und IKEv2/IPsec sind Protokolle mit vielen Verhandlungen und Optionen für verschiedene Umgebungen.
Die obige Abbildung zeigt die Unterschiede in der Codegröße, der Übertragungsmethode und der Methode zur Passwortverhandlung. Die folgende Tabelle fasst die verbleibenden Unterschiede zusammen, die in der Abbildung nicht dargestellt sind. Alle drei sind derzeit weit verbreitet, aber ihre Designphilosophien sind unterschiedlich und nicht eine davon ist bedingungslos überlegen.
| Artikel | StageVPN-App | OpenVPN | IKEv2/IPsec |
|---|---|---|---|
| Offen/Standard | Whitepaper 2017, einschließlich Linux-Kernel 2020 | Erstmals im Jahr 2001 veröffentlicht, ein eigenes Open-Source-Protokoll | IETF-Standard (IKEv2 ist RFC 7296) |
| Partnerbestätigungsmethode | 32 Byte öffentlicher Schlüssel | Hauptsächlich können X.509-Zertifikat, Benutzername und Passwort kombiniert werden | Zertifikate, Pre-Shared Keys, EAP und mehr |
| Schlüsselvereinbarung, Hin- und Rückfahrt | 1 Hin- und Rückfahrt (2 Nachrichten) | Mehrmals, einschließlich des TLS-Handshakes. | Mindestens 2 Austausche (4 Nachrichten) |
| Netzwerkwechsel | Resultierend aus Standardverhalten (Roaming) | Hauptsächlich Wiederverbindung, einige Unterstützung je nach Einstellungen | Fortsetzung mit Unterstützung für MOBIKE (RFC 4555) |
| Einstellungselemente | Ein paar Zeilen: Schlüssel, Adresse, erlaubte IP usw. | Viele Zertifikate und Optionen | Es gibt viele Authentifizierungsmethoden und Richtlinienelemente |
| Integriertes Betriebssystem | Integrierter Linux-Kernel, andere werden als Apps bereitgestellt | Separates Programm installieren | Integriert für Windows, iOS, Android usw. |
Die Geschwindigkeit wird nicht allein durch das Protokoll bestimmt. Dabei spielen die Entfernung zum Server, die Qualität der lokalen Leitung, die Serverüberlastung und die Geräteleistung eine Rolle. Dieses Protokoll verfügt über einfache Verfahren und leichte kryptografische Operationen, sodass es unter den gleichen Bedingungen oft schnell ist. Das heißt nicht, dass es immer schnell ist. Wenn die wahrgenommene Geschwindigkeit niedrig ist, sollten Sie zunächst auf einen Server in der Nähe wechseln und vergleichen.
F. Was ist „Verschlüsselungsschlüssel-Routing“, bei dem der öffentliche Schlüssel zur Adresse wird?
Das Routing des Verschlüsselungsschlüssels ist eine Methode, die den öffentlichen Schlüssel der anderen Partei und den IP-Adressbereich (AllowedIPs), den die andere Partei verwenden kann, bündelt und dieses Bündel verwendet, um sowohl beim Senden als auch beim Empfangen von Paketen zu bestimmen. Bestimmen Sie beim Senden, welcher öffentliche Schlüssel mit der Zieladresse verschlüsselt werden soll, und prüfen Sie beim Empfang, ob der öffentliche Schlüssel, der erfolgreich entschlüsselt wurde, für die Verwendung der Quelladresse geeignet ist.
Diese Struktur hat zwei Vorteile: Erstens erkennt der Server Pakete von einer Tunnel-IP nur dann als echt, wenn sie mit dem an diese IP gebundenen öffentlichen Schlüssel entschlüsselt werden. Selbst wenn ein anderes Gerät die Tunnel-IP imitiert, kann diese nicht entschlüsselt werden und das Paket wird verworfen. Zweitens werden Firewall- und Passwortregeln zu einem zusammengefasst. Administratoren müssen nur eine Zeile pflegen: „Dieser öffentliche Schlüssel ist dieser Adressbereich.“
Wenn Sie AllowedIPs auf dem Benutzergerät auf 0.0.0.0/0 und ::/0 setzen, wird die gesamte IPv4- und IPv6-Kommunikation zu einem vollständigen Tunnel zu einem Server. Die App StageVPN verwendet diese Methode. Die wichtigsten Elemente der VPN-Konfiguration, die die App vom Server erhält, sind unten aufgeführt.
| Konfigurationselemente | StageVPN-App-Einstellungen | Bedeutung für Benutzer |
|---|---|---|
| Erlaubte IPs | 0.0.0.0/0, ::/0 | Schützt alle Geräte, bei denen die gesamte IPv4/IPv6-Kommunikation über einen Tunnel verläuft |
| DNS | Der in der VPN-Konfiguration angegebene DNS-Server und Anfragen werden ebenfalls in den Tunnel weitergeleitet. | Es ist schwierig, von Netzbetreibern oder WLAN-Betreibern gesuchte Domains zu sehen |
| Tunnel-IP (Adresse) | Weisen Sie jedem Konto interne Adressen innerhalb des Servers zu | Der Server identifiziert Geräte mithilfe öffentlicher Schlüssel und interner Adressen. |
| MTU | Standardmäßig 1280, kann je nach Servereinstellungen variieren | Reduziert Paketkürzungsprobleme in Mobilfunknetzen und doppelte Kapselung |
| PersistentKeepalive | Standardmäßig 25 Sekunden | Behalten Sie Verbindungsinformationen auch hinter Router- oder Trägergeräten bei |
| Anschlussort | Wählen Sie aus vom Betreiber verwalteten Serverländern oder wählen Sie automatisch aus | Auf den besuchten Seiten wird die IP des ausgewählten Servers angezeigt. |
MTU ist die maximale Größe von Paketen, die gleichzeitig gesendet werden können. Dieses Protokoll verschlüsselt das Originalpaket und fügt es wieder in ein UDP-Paket ein, wodurch die Größe um den Header erhöht wird. Daher muss die MTU im Tunnel kleiner eingestellt werden als die MTU in der Leitung, um zu verhindern, dass Pakete fragmentiert oder verworfen werden. Welche und wie viele Zugriffsaufzeichnungen werden aufbewahrt? Hinweis zur Speicherung von ZugriffsdatensätzenEs ist für die Öffentlichkeit zugänglich.
F. Ist die gesamte Internetnutzung sicher, wenn das Protokoll stark ist?
NEIN. Der durch das VPN-Protokoll geschützte Abschnitt reicht von Ihrem Gerät bis zum VPN-Server. Die weitere Sicherheit hängt vom HTTPS der Site und den Aufzeichnungsrichtlinien des Betreibers ab.
- mein GerätStageVPN-App
- VPN-Verschlüsselung
- Öffentliches WLAN/KommunikationsnetzwerkCafé·LTE
- VPN-Verschlüsselung
- VPN-ServerStageVPN
- HTTPS
- Website/App-ServerBank/Post
- VPN-Verschlüsselung
- Website HTTPS
- Bereiche, die exponiert sein können
In den beiden linken Bildabschnitten ist es für andere Nutzer öffentlicher WLANs, den WLAN-Betreiber und den Netzbetreiber schwierig, den Inhalt und das Ziel der Kommunikation zu erkennen. Nachdem Sie den VPN-Server verlassen haben, ist es wie beim normalen Internet. Daher ist es erneut wichtig, ob es sich bei der Adresse um eine Site handelt, die mit https://로 beginnt. Risiken außerhalb des Protokolls müssen separat vorbereitet werden.
- Abschnitt nach VPN-Server: Sites, die kein HTTPS verwenden, werden vom VPN-Server zur Site nicht verschlüsselt.
- Vertrauen Sie den Betreibern: Aufgrund seiner Struktur kennt der VPN-Server den öffentlichen Schlüssel, die Tunnel-IP und die letzte Zugriffsadresse jedes Geräts. Hier können Sie auch die Ziel-IP Ihrer Verbindung sehen. Gemäß dem Communications Secrets Protection Act speichert StageVPN Zugriffsdatensätze 93 Tage lang und löscht sie dann automatisch. Kommunikationsinhalte werden nicht aufgezeichnet. Der Grund ist Warum legen wir unsere Richtlinie zur Aufbewahrung von Zugriffsdaten offen?erklärt.
- Bedrohungen in Ihrem Gerät: Schädliche Apps oder Phishing-Seiten sind Probleme, die innerhalb des Tunnels, also auf Ihrem Gerät, auftreten. Das Protokoll hält es nicht auf. Die Aufteilung ist Was VPNs verhindern und was nicht verhindern könnenBitte beachten Sie .
- Der Moment, in dem die Verbindung verloren geht: Während die Tunnelverbindung getrennt ist, kann die Kommunikation über den normalen Weg erfolgen. Überprüfen Sie den Verbindungsstatus der App, bevor Sie vertrauliche Vorgänge ausführen. Gewohnheiten in öffentlichen Netzwerken Sicherheitsregeln für öffentliches WLANIch habe es organisiert.
- DNS und IPv6: Wenn eine andere VPN-App oder die separaten DNS-Einstellungen Ihres Geräts die Route ändern, verlassen Abfragen möglicherweise den Tunnel. So überprüfen Sie Leitfaden zu DNS-Lecks und WebRTC-LecksEs ist drin
Wenn Sie zum ersten Mal eine Verbindung herstellen, werden Sie vom iPhone aufgefordert, eine VPN-Konfiguration hinzuzufügen, und Android fordert Sie auf, die VPN-Verbindungsanfrage zuzulassen. Sie müssen dies zulassen, damit die App einen VPN-Tunnel erstellen kann. Nach Gerät sortieren Erste Schritte auf dem iPhone/iPadUnd Erste Schritte mit Androidund der Umfang der Bereitstellung ist Merkmale und Umfang des AngebotsSie können es hier überprüfen.
F. Warum bleibt die Verbindung auch beim Wechsel von WLAN zu LTE bestehen?
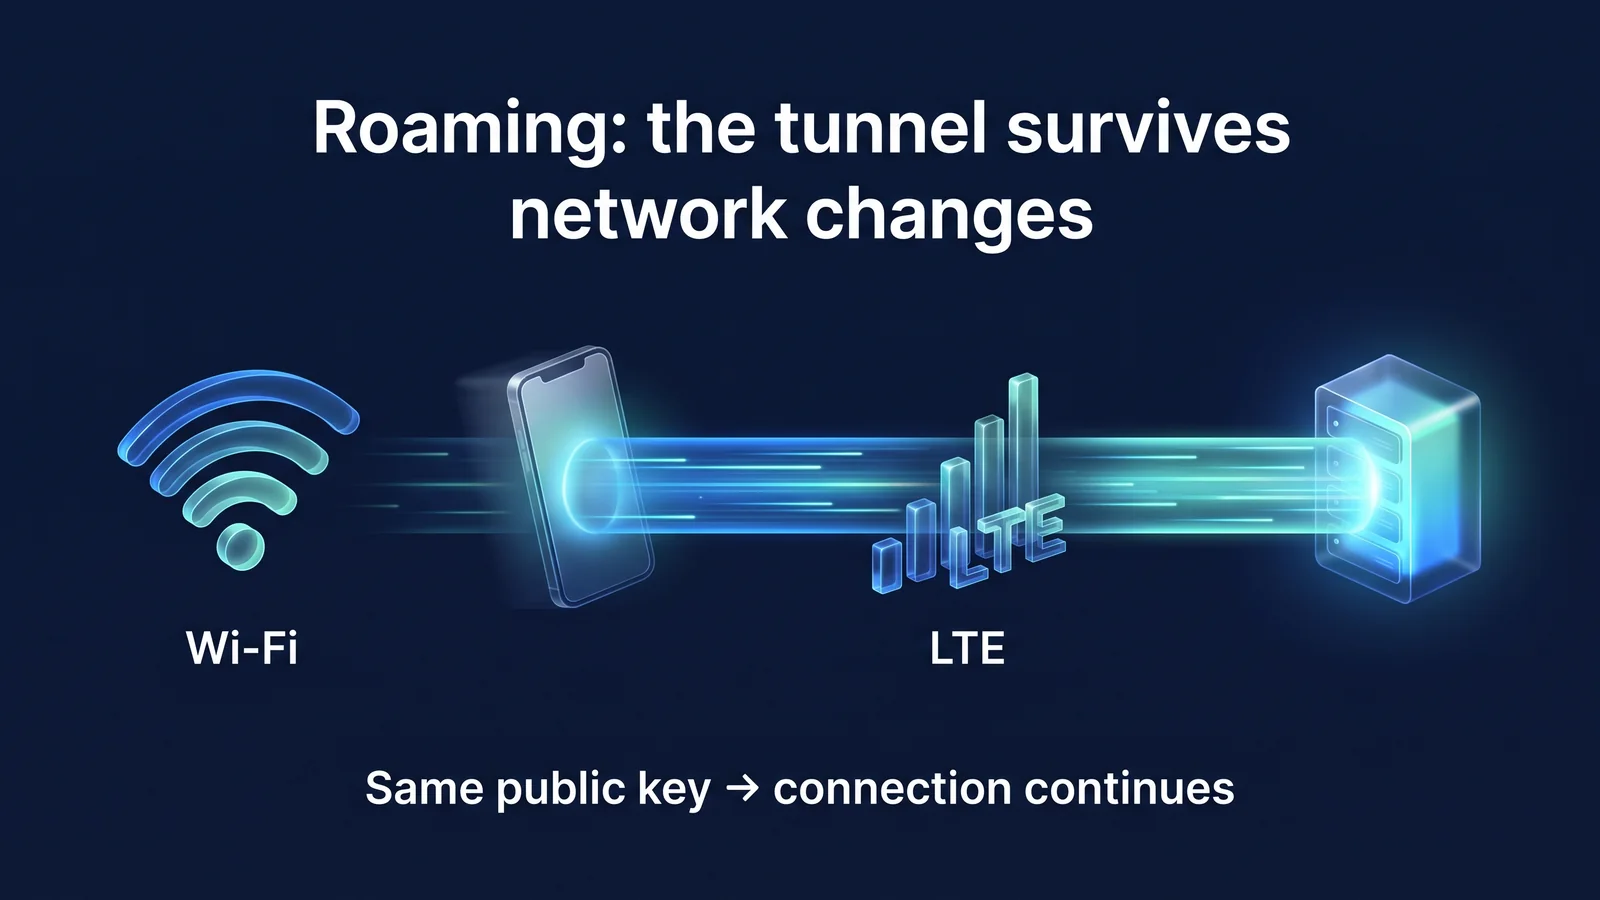
Dies liegt daran, dass dieses Protokoll Geräte anhand ihrer öffentlichen Schlüssel und nicht anhand ihrer IP-Adressen identifiziert. Selbst wenn sich das Netzwerk und die IP ändern, merkt sich der Server die Adresse, an der das entschlüsselte Paket zuletzt angekommen ist, und antwortet mit dieser Adresse.
So unterscheiden Sie Verbindungen anhand der IP-Adresse
- Bestehende Verbindungen gehen verloren, wenn sich Netzwerke ändern
- Sie müssen sich erneut authentifizieren und sich auf die Schlüssel einigen
- Die App-Kommunikation wird im Moment des Übergangs wahrscheinlich zum Erliegen kommen
StageVPN Apps (differenziert nach öffentlichem Schlüssel)
- Auch Pakete von einer neuen Adresse werden als derselbe Partner erkannt, wenn sie mit demselben öffentlichen Schlüssel entschlüsselt werden.
- Aktualisieren Sie die Adresse, auf die der Server antwortet, mit einer neuen Adresse
- Bleibt der Schlüssel bestehen, geht es ohne Handschlag sofort weiter.
Dieses Verhalten wird Roaming genannt. Smartphones wechseln unterwegs mehrmals täglich zwischen Heim-WLAN, Café-WLAN und LTE/5G. Wenn die VPN-Verbindung jedes Mal wieder von vorne hergestellt wird, wird es einen Moment geben, in dem die Nachrichtenübermittlung und das Streaming eingestellt werden. Das Protokoll behandelt diesen Übergang als Standardverhalten. Es sind keine gesonderten Einstellungen erforderlich.
Dieses Protokoll verwendet nur UDP. UDP ist ein leichtes Übertragungsverfahren, das keinen Verbindungsaufbauvorgang erfordert. Es überschneidet sich nicht mit der Neuübertragungssteuerung der TCP-Kommunikation, die innerhalb des Tunnels hin und her geht. Es gibt ein bekanntes Problem, dass, wenn TCP über TCP geschichtet ist, bei einem Verlust beide Schichten gleichzeitig erneut übertragen und die Geschwindigkeit erheblich abnimmt. Dieses Protokoll vermeidet dieses Problem strukturell.
In der Zwischenzeit zeichnet StageVPN die IP-Adresse, von der aus das Gerät auf den VPN-Server zugegriffen hat, bei einer Änderung als einen der gesetzlich vorgeschriebenen Verbindungsdatensätze auf. Die Tatsache, dass Roaming stattfindet, bedeutet, dass es auf dem Server verbleibt.
Bitte wissen Sie es Es gibt Einschränkungen für Designs, die nur UDP verwenden. Einige Hotel-, Firmen- und Schulnetzwerke blockieren andere UDP-Kommunikationen als den Webzugriff. VPN-Verbindungen funktionieren an solchen Orten möglicherweise nicht. Versuchen Sie in diesem Fall, zu einem anderen WLAN oder einer anderen mobilen Datenverbindung zu wechseln. Wenn es immer noch nicht funktioniert, geben Sie das Gerätemodell, das Betriebssystem und die App-Version sowie den Zeitpunkt des Auftretens an. KundenbetreuungBitte kontaktieren Sie uns.
Glossar der Begriffe
Ich habe die Begriffe in diesem Artikel Satz für Satz geordnet. Die gleiche Bedeutung wird beim Lesen anderer VPN-Dokumente verwendet.
- Händedruck
- Hierbei handelt es sich um einen Prozess, bei dem sich zwei Geräte gegenseitig identifizieren und sich auf einen Verschlüsselungsschlüssel einigen, bevor sie mit der Kommunikation beginnen.
- 1-RTT (1 Hin- und Rückfahrt)
- Das bedeutet, dass der Vorgang durch einfaches Senden einer Nachricht und einmaliges Zurücksenden abgeschlossen ist.
- Statischer Schlüssel (öffentlicher Schlüssel/privater Schlüssel)
- Ein Schlüsselpaar, das über einen längeren Zeitraum auf Ihrem Gerät gespeichert wird und zur Überprüfung Ihrer Identität verwendet wird. Der öffentliche Schlüssel ist der anderen Partei bekannt und der private Schlüssel wird nicht vom Gerät gesendet.
- temporärer Schlüssel
- Dieser Schlüssel wird bei jedem Handshake neu erstellt und am Ende der Sitzung gelöscht.
- Sitzungsschlüssel
- Ein symmetrischer Schlüssel, der als Ergebnis des Handshakes erstellt wird und die eigentlichen Daten verschlüsselt.
- Vorwärtssicherheit
- Diese Eigenschaft verhindert, dass der Inhalt einer bereits beendeten Sitzung freigegeben wird, selbst wenn der langfristige private Schlüssel später offengelegt wird.
- AEAD
- ChaCha20-Poly1305 ist eine kryptografische Methode, die Verschlüsselung und Manipulationserkennung gleichzeitig verarbeitet.
- MAC
- Dabei handelt es sich um einen kurzen Wert, der berechnet und an den Schlüssel angehängt wird, um sicherzustellen, dass die Nachricht nicht gefälscht wurde.
- Wiederholungsangriff
- Hierbei handelt es sich um einen Angriff, der das System austrickst, indem eine normale Nachricht aufgezeichnet und später erneut gesendet wird.
- Routing des Verschlüsselungsschlüssels
- Hierbei handelt es sich um eine Methode zum Binden eines öffentlichen Schlüssels und eines zulässigen IP-Bereichs, um zu bestimmen, welcher Schlüssel verschlüsselt und welche Pakete akzeptiert werden sollen.
- Erlaubte IPs
- Dies ist der Bereich von IP-Adressen, an die das Gegenstück eines bestimmten öffentlichen Schlüssels senden und von denen es empfangen kann. 0.0.0.0/0 und ::/0 beziehen sich auf alle Adressen.
- Endpunkt
- Dies ist die tatsächliche Internetadresse und der UDP-Port der anderen Partei. Der Server aktualisiert diese Werte, wenn Roaming stattfindet.
- wandernd
- Selbst wenn sich die IP-Adresse des Geräts ändert, bleibt derselbe Tunnel bestehen.
- NAT
- Hierbei handelt es sich um eine Methode, bei der ein Router oder die Ausrüstung eines Telekommunikationsunternehmens die Adressen mehrerer Geräte in eine öffentliche Adresse umwandelt.
- Keepalive
- Hierbei handelt es sich um ein inhaltsloses Paket, das regelmäßig gesendet wird, um zu verhindern, dass Verbindungsinformationen gelöscht werden.
- MTU
- Dies ist die maximale Größe von Paketen, die gleichzeitig gesendet werden können.
- UDP
- Es handelt sich um eine leichte Übertragungsmethode, die Pakete ohne Verbindungsaufbauvorgänge und ohne erneute Übertragung sendet.
Referenzmaterial
- Das Noise Protocol Framework — Definition des IK-Handshake-Musters (Noise-Projekt)
- RFC 8439: ChaCha20 und Poly1305 für IETF-Protokolle — Datenverschlüsselungsverfahren (IETF)
- RFC 7748: Elliptische Kurven für Sicherheit — Curve25519 Schlüsselaustausch (IETF)
- RFC 7693: Der kryptografische Hash und MAC von BLAKE2 — Hash- und MAC-Berechnungen (IETF)
- RFC 5869: HMAC-basierte Extract-and-Expand Key Derivation Function (HKDF) — Sitzungsschlüsselableitung (IETF)
- RFC 7296: Internet Key Exchange Protocol Version 2 (IKEv2) — IKEv2-Austauschverfahren (IETF)
- RFC 4555: IKEv2 Mobility and Multihoming Protocol (MOBIKE) – Handhabung von Netzwerkänderungen in IKEv2 (IETF)